U leest dit waarschijnlijk nu op een apparaat met internetverbinding. Als dit het geval is, gebruikt u mogelijk Network Address Translation (NAT). Het gebeurt op de achtergrond. Je weet misschien niet eens dat het bestaat.
Het internet is enorm. Momenteel bedraagt het geschatte aantal actieve gebruikers ruim 5,35 miljard. Dat zijn veel mensen. Het heeft veel apparaten. Deze toename houdt rechtstreeks verband met hoe belangrijk NAT voor u is. Dit is meer dan alleen een technische voetnoot. Dit is het mechanisme dat het internet draaiende houdt voor miljarden gebruikers.
Crisis van uitputting van IP-adressen
Elke computer die met een andere computer op internet communiceert, heeft een identiteit nodig. Dit is het IP-adres. Afkorting voor internetprotocol. Zie het als een numeriek adres. Dit vertelt het internet precies waar de gegevens naartoe moeten worden gestuurd.
Toen IP voor het eerst werd ontworpen, dachten ingenieurs dat er voldoende ruimte was. Ze telden 4.294.967.296 unieke adressen. Het is $2^{32}$. Klinkt oneindig.
Dit is niet genoeg.
Uw daadwerkelijke bereik voor openbare adressen is kleiner. Het cijfer bedraagt 3,2 à 3,3 miljard. Waarom? Dit komt doordat de adressen zijn onderverdeeld in categorieën. Sommige zijn gereserveerd voor multicast. De anderen worden achtergelaten om te testen. De explosieve groei van het thuisweb en de zakelijke infrastructuur heeft het aanbod opgeslokt. Individuele openbare ID’s zijn op.
De voor de hand liggende oplossing is om het adres opnieuw te formatteren. Dit is IPv6. Er zijn meer adressen toegestaan. De implementatie verliep echter traag. Het vereist veranderingen in de gehele mondiale infrastructuur. Dit zal jaren duren.
Hoe lost NAT dit tekort op?
Dit is waar NAT in het spel komt. In het bijzonder definieert RFC 1631 deze aanpak.
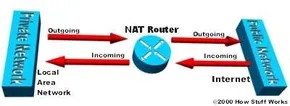
Eén apparaat (meestal een router) fungeert als agent. Het bevindt zich tussen het openbare internet en een particulier lokaal internet. Uw router heeft een openbaar IP-adres. Laptops, mobiele telefoons en smart-tv’s zijn dat niet. Ze gebruiken privé-IP-adressen. De router converteert tussen de twee.
Slechts één uniek IP-adres kan een hele groep computers vertegenwoordigen. Dit lost het ontbreken van een openbaar IP-adres op. Maar dat is slechts de helft van het verhaal.
Analogie van kantoorreceptionisten
Cisco heeft dit concept uitgevonden. De eenvoudigste manier om te begrijpen hoe NAT werkt is door analogie.
Stel je een groot kantoorgebouw voor. Je bent een interne medewerker. U heeft instructies voor de receptioniste. Schakel geen oproepen naar mij door, tenzij ik daarmee akkoord ga.
Bel vervolgens uw potentiële klant. Laat een bericht achter. Zeg tegen de receptioniste: ‘Ik verwacht een telefoontje van deze persoon.’ Je geeft haar de exacte informatie.
De klant belt het hoofdnummer van het gebouw. Het was het enige nummer dat hij kende. Ze vraagt naar jou. De receptioniste controleert de opzoektabel. Deze tabel koppelt uw naam aan uw toestelnummer. Ze herinnert zich dat je om dit telefoontje hebt gevraagd. Hij begeleidt de cliënt.
Zonder deze zoektabel en deze toestemming wordt de client geblokkeerd of verloren. NAT doet precies dit voor datapakketten.
Het mechanisme achter de vertaling
NAT fungeert als poortwachter. Het bevindt zich tussen uw interne web en de rest van de wereld. Het kan een firewall, router of computer zijn die is geconfigureerd om uw verkeer af te handelen.
Het manifesteert zich op veel verschillende manieren. Het werkt op verschillende manieren, afhankelijk van uw configuratie en uw beveiligings- of eenvoudsbehoeften. De basisfuncties blijven ongewijzigd. Het brengt interne privéadressen in kaart met één enkele openbare ID. Beheert de gegevensstroom zodat externe netwerken de interne lay-out van het lokale systeem niet hoeven te kennen.
Deze instelling heeft niet alleen betrekking op natuurbehoud. Het voegt een laag van onduidelijkheid toe. Externe partijen zien het IP-adres van uw router, niet het IP-adres van uw persoonlijke apparaat. Dit is een veiligheidsvoordeel. De belangrijkste oorzaak is nog steeds de uitputting van IPv4-adressen.
De technologie is volwassen geworden. Het is standaard op bijna alle consumentenrouters die tegenwoordig worden verkocht. Als u dit eenmaal begrijpt, begrijpt u waarom u vijf apparaten met een Wi-Fi-netwerk kunt verbinden met slechts één openbaar IP-adres. Dit is een slimme oplossing voor het probleem dat we hebben gecreëerd door te snel te groeien.
Statische NAT: één-op-één-bridging
Statische NAT is gelijk aan een directe lijn. Het toewijzen van precies één niet-geregistreerd privé-IP-adres aan één geregistreerd openbaar IP-adres. Geen delen. Geen verwarring van havens. Het is gewoon een directe tunnel tussen de buitenwereld en een specifiek intern apparaat.
Waarom is dit belangrijk? Want in sommige gevallen heb je een apparaat nodig dat via internet toegankelijk is. Een webserver. Een gameserver. Een veilig extern toegangspunt. Statische NAT is een standaardtool bij het hosten van inhoud die externe clients moeten vinden.
Dit werkt door een permanente vermelding in de NAT-tabel te creëren. Wanneer een extern pakket op een openbaar IP-adres arriveert, zoekt de router naar het bijbehorende privé-IP en stuurt het verkeer door. Wanneer het apparaat reageert, gebeurt het tegenovergestelde. Het bron-IP wordt teruggezet voordat het circuit wordt betreden.
Dit is niet dynamisch. De toewijzingen blijven ongewijzigd. Er is geen vervaldatum. Het zit daar en wacht.
“Statische NAT is vooral handig als je toegang wilt krijgen tot een apparaat van buiten het netwerk.”
Deze duurzaamheid gaat gepaard met een afweging. Een openbaar IP-adres is vereist voor elke interne server waarvoor inkomende toegang vereist is. Als u drie openbare services gebruikt, hebt u drie statische NAT-vermeldingen en drie openbare IP-adressen nodig. Hierdoor kan de adrespool snel uitgeput raken.
Vergelijk dit met PAT (Port Address Translation), waarbij tientallen interne apparaten een openbaar IP-adres delen. PAT is efficiënt. Statische NAT is transparant.
Het sleutelwoord hier is transparantie. Externe clients zien interne apparaten alsof ze zich rechtstreeks op internet bevinden. Foutopsporing heeft niet de complexiteit van poorttoewijzing. Er is geen “waarom kan ik geen verbinding maken?” Momenten veroorzaakt door onjuiste poortconfiguratie. IP is een identiteit. Het is geen leugen.
Dit maakt het oplossen van problemen eenvoudiger. Mocht er iets misgaan, dan weet je precies om welk apparaat het gaat. U hoeft niet te raden op basis van het poortnummer. Ik ping een openbaar IP-adres en communiceer met een privéapparaat.
Dit is echter niet voor alle situaties geschikt. U stelt geen statische NAT in voor uw laptop. Het is niet nodig voor e-mailclients of normaal browsen. Die hebben geen inkomende verbindingen vanuit het wild nodig. Het gebruik van Statische NAT voor algemeen verkeer is overbodig en vormt een veiligheidsrisico.
Het is voor de servers. Degenen die schreeuwen: “Vind mij.”
De configuratie is eenvoudig maar rigide. Definieer een intern lokaal adres (privé-IP). Geef uw interne globale adres (openbare IP) op. Je bindt ze. Dat is alles. Firewallregels worden nog steeds toegepast, maar de conversie zelf is niet zichtbaar voor eindgebruikers.
Er is ook een subtiele beveiligingsimplicatie. Het verbergt het apparaat niet, maar isoleert het. U kunt ook beperken wie toegang heeft tot dat openbare IP-adres. Het vertaalmechanisme zelf voegt echter geen laag van onduidelijkheid toe. Als u het wilt verbergen, kunt u PAT of een proxy gebruiken. Als toegankelijkheid vereist is, kunt u Static NAT gebruiken.
Dit is een speciaal hulpmiddel. Niet je hele gereedschapskist. Als u echter een directe lijn wilt, is dit de enige manier.
Statische NAT is strikt. Dit is een 1:1 slot. Maar de echte wereld is een puinhoop. De meeste netwerken hebben niet genoeg openbare IP-adressen voor alle apparaten. Daarom gebruiken wij Dynamic NAT. Het staat niet vast. Het is een draaideur.
Apparaten op het netwerk beginnen met een privé, niet-geregistreerd IP-adres. Het wil met de buitenwereld praten. Routers wijzen geen permanente openbare adressen toe. In plaats daarvan kiest het een van de geregistreerde IP-adressen. Zie het als het parkeren van een huurauto. Je bestuurt een auto (IP). Jij bent degene die rijdt. Stuur het terug. De volgende persoon stapt in het volgende voertuig.
Deze mapping bestaat alleen terwijl de sessie actief is. Als de verbinding verloren gaat, wordt het openbare IP-adres teruggestuurd naar de pool. Het is gratis voor alle anderen. Hiermee wordt uw adres opgeslagen. Dit werkt goed. Het wordt echter beperkt door de grootte van het zwembad. Als het op is, mislukt het volgende verzoek.
Als één IP niet genoeg is: voer Overbelasting in
Wat moet ik doen als ik 50 apparaten en slechts één openbaar IP-adres heb? Ik kan geen vijftig auto’s in mijn garage hebben. Dit betekent dat je de regels van traditioneel netwerken overtreedt. Begin de poort te gebruiken.
Dit is overbelasting.
Ook wel PAT (Port Address Translation) genoemd. of enkel IP-adres NAT. of poortniveau multiplexing NAT. Kies je vergif. Het concept is hetzelfde. Combineer meerdere privé-IP-adressen in één openbaar IP-adres. Hoe? Gebruik unieke bronpoorten voor elke verbinding.
De laptop begroet de webserver. Gebruik poort 49152. Het bureaublad begroet dezelfde server. Gebruik poort 49153. De router onthoudt dit. Markeer elk pakket met een intern IP-adres en poort. Wanneer het antwoord wordt geretourneerd, kijkt de router naar het poortnummer. Weet precies bij welk intern apparaat uw gegevens horen.
Overbelasting is niet de enige oplossing. Dit is de reden waarom de meeste internetverbindingen thuis en voor kleine bedrijven goed werken.
Zonder hergebruik van poorten zou het internet jaren geleden zijn bezweken onder het gewicht van particuliere adressering. Creëer virtuele subnetten door TCP/UDP-headerstructuren te lenen. Dit is heel slim. het is noodzakelijk. Het is overal.
Waarom dit belangrijk is voor gewone gebruikers
Het kan zijn dat je dit niet ziet gebeuren. Zet gewoon de computer aan. U surft op internet. het werkt. Als u echter ooit een verbroken verbinding heeft gehad omdat uw router geen sessies meer had, heeft u uw NAT-limiet bereikt. Nog erger is de beperking van de beschikbare poorten.
Eén IP-adres heeft 65.535 poorten. Voor de meesten is dit genoeg. Maar hoe zit het met veelgebruikte routers? Niet zo veel. Als u grote bestanden downloadt, 4K-video streamt en tegelijkertijd een thuisserver gebruikt, kunnen deze poorten snel leeg raken.
Dynamische NAT biedt flexibiliteit. Overbelasting vergroot de schaalgrootte. Samen verbergen ze interferentie van particuliere netwerken voor het openbare internet. Wat de buitenwereld ziet is IP. Er zijn tientallen innerlijke werelden in jou.
afweging? Complexiteit. Diagnostiek wordt moeilijker. Als er iets misgaat, kun je niet alleen naar het openbare IP-adres kijken. U moet de poorttoewijzing volgen. Dit is de abstractielaag. Handig, maar ondoorzichtig.
Het maakt niet uit of
Adresconflicten voor NAT-overlap afhandelen
De meeste netwerken hebben dit probleem niet. Ze pakten gewoon een blok openbare IP’s en dat was het. Als uw interne netwerk echter een bereik gebruikt dat “al bestaat” op internet (u gebruikt bijvoorbeeld intern 192.168.1.0/24, maar het bereik is elders aan een ander bedrijf toegewezen), ontstaat er een conflict. De router kan geen pakketten met deze bron-IP’s uit het netwerk verzenden. Upstream-providers kunnen ze laten vallen of op een verkeerde manier routeren.
Daarom moet de router ingrijpen. Het moet een opzoektabel bijhouden. Elke keer dat een apparaat in uw netwerk probeert te communiceren met de buitenwereld, onderschept uw router de pakketten. Het verwisselt het “interne” privéadres met uw unieke geregistreerde openbare IP-adres. Het is eenvoudig genoeg. Maar wacht. Het gaat niet alleen om uitgaand verkeer.
Als het “andere” netwerk (waarmee u per ongeluk de adresruimte hebt gedeeld) contact met u probeert op te nemen, moet uw router de omgekeerde vertaling uitvoeren. Neem het “externe” geregistreerde adres en wijs het terug aan uw privénetwerkadres. Deze tweerichtingsvertaling zorgt voor een overlappende NAT-configuratie voor IP-adressen.
Er zijn twee manieren om met deze lastige situatie om te gaan. Statische NAT werkt als de mapping vaststaat. We zeggen tegen de router: “Als je IP X aan de buitenkant ziet, stuur het dan naar IP Y aan de binnenkant.” Het is stijf. Voorspelbaar. Het schaalt echter niet. Het beheren van statische gegevens wordt een nachtmerrie als u een groot aantal conflicterende bereiken heeft.
Een andere optie is dynamische NAT, die vaak in combinatie met DNS wordt gebruikt. Hier wijst de router dynamisch het beschikbare openbare IP-adres uit een pool toe. DNS lost de verwarring op door ervoor te zorgen dat de vertaallogica werkt, zelfs als een interne host toegang probeert te krijgen tot het externe netwerk met een “verkeerde” (maar overlappende) naam. Het is erg rommelig. Het is complex. Maar als de identiteit van uw netwerk conflicteert met die van iemand anders, is dit de enige manier om de verbinding actief te houden.
Stub-domeinbeschrijving
De meeste interne netwerken zijn slechts LAN’s. Deze instelling wordt een stub-domein genoemd. Gebruik een privé IP-adres. Het verkeer blijft binnen. Het verlaat zelden het gebouw.
Maar hier is het probleem. Interne IP-adressen kunnen worden geregistreerd. Als het niet is geregistreerd, krijgt u problemen. Je kunt niet rechtstreeks communiceren met de buitenwereld. Vereist NAT. Netwerkadresvertaling. Dit is een brug. Zonder dit blijven niet-geregistreerde adressen hangen.
“Computers met niet-geregistreerde IP-adressen moeten NAT gebruiken om met de rest van de wereld te communiceren.”
Laten we het nu over mechanica hebben. Hoe stel je dit precies in? Er zijn verschillende manieren om NAT te configureren. Laten we deze opties hierna bekijken.
Speciale dank aan Cisco voor het helpen schrijven van dit artikel.
Network Address Translation (NAT) is geen enkele configuratie. Dit is een configuratiestrategie. U kunt het aanpassen aan uw infrastructuur. In een standaardconfiguratie doet de NAT-router het zware werk. Verkrijg een niet-geregistreerd lokaal IP-adres van uw privénetwerk en vervang dit door een geregistreerd globaal adres. Deze uitwisseling vindt plaats wanneer een intern apparaat probeert te communiceren met de buitenwereld.
Houd rekening met uw ISP-quota. U ontvangt een set unieke geregistreerde IP-adressen. Deze adressen worden “inside global”-adressen genoemd. Dit is het publieke gezicht van het netwerk. In een particulier netwerk gebruikt u echter een niet-geregistreerd privé-IP-adres. Deze splitsten zich in twee groepen. De NAT-router zelf heeft een kleine set “buiten lokale” adressen gereserveerd. Daarnaast zijn er ook een groot aantal “interne lokale” adressen. Deze bevinden zich in het stubdomein, het interne netwerk waar het meeste werk gebeurt.
De router gebruikt deze externe lokale adressen om de unieke “buiten globale” adressen van openbare apparaten te vertalen. De meeste computers in een stubdomein communiceren eenvoudigweg met elkaar. Gebruik deze interne lokale adressen. Ze hoeven nooit openbaar te worden. Maar hoe zit het met sommige machines? Ze zijn erg spraakzaam. Ze communiceren met externe servers. Deze worden toegewezen binnen globale adressen. Ze hebben geen vertaling nodig. Ze hebben al een openbaar kaartje om te rijden.
De pakketreis in standaard NAT
Wanneer een computer met een intern lokaal adres verbinding maakt met internet, verzendt deze een pakket naar een NAT-router. De router raadt niet alleen. Controleer de routeringstabel. Heeft het een vermelding voor de bestemming? Als dat zo is, vertaalt het apparaat het pakket. Het creëert ook een nieuw item in de adresvertaaltabel. In deze tabel wordt bijgehouden wie met wie praat. Als de bestemming niet in de tabel staat, wordt het pakket verwijderd. Periode.
Na de vertaling gebruikt de router het interne globale adres om het pakket door te sturen. een computer op het openbare netwerk reageert. Het bronadres voor dit antwoord is een extern globaal adres. De bestemming is een intern globaal adres. De NAT-router zoekt het bestemmings-IP op in zijn vertaaltabel. Het vindt de mapping. Converteert een intern globaal adres terug naar een intern lokaal adres. Vervolgens stuurt het het pakket naar de juiste computer. Eenvoudig.
NAT-overbelastingsverbindingen
NAT-overbelasting brengt de efficiëntie verder. Het maakt gebruik van multiplexing, een functie van de TCP/IP-stack. Hierdoor kan één computer tegelijkertijd meerdere gelijktijdige verbindingen met externe servers onderhouden. Hoe? Door verschillende TCP- of UDP-poorten te gebruiken.
De IP-pakketheader is een gegevenscontainer. Het bevat vier belangrijke stukjes informatie:
- Van adres – het IP-adres van de computer die de gegevens verzendt. Voorbeeld: 201.3.83.132
- Bronpoort – Het poortnummer dat door de afzender is opgegeven. Voorbeeld: poort 1080
- Bestemmingsadres – het IP-adres van de ontvangende computer. Voorbeeld: 145.51.18.223
- Bestemmingspoort – Poortnummer waarvan de afzender wil dat de ontvanger deze opent. Voorbeeld: poort 3021
De adressen identificeren de machines. De poorten zorgen ervoor dat de verbinding uniek is. U kunt meerdere gesprekken voeren met dezelfde server als de poorten verschillend zijn. De combinatie van deze vier cijfers definieert een TCP/IP-verbinding.
Poortnummers zijn 16 bits lang. In theorie levert dit 65.536 mogelijke waarden op. In werkelijkheid brengen verschillende fabrikanten havens verschillend in kaart. Een typisch systeem kan ongeveer 4.000 vrije poorten verwachten. Voor de meeste gebruikers is dit voldoende. Maar het benadrukt ook het belang van dynamische toewijzing.
Dynamische netwerkadresvertaling
Dynamische NAT werkt iets anders dan een statische opstelling. Hier is de uitsplitsing.
Interne netwerken (stubdomeinen) gebruiken IP-adressen die niet door IANA zijn toegewezen. Deze zijn niet routeerbaar. Ze zijn niet uniek in de wereld. Het bedrijf heeft een NAT-compatibele router opgezet met behulp van unieke IP-adressen van IANA.
Dit proces begint wanneer een computer op een stub-domein verbinding probeert te maken met een externe server, zoals een website.
- De router ontvangt het datapakket.
- Het slaat het niet-routeerbare IP-adres van de computer op in de vertaaltabel.
- Vervang het niet-routeerbare IP-adres van de afzender door het eerste beschikbare unieke IP-adres.
- De tabel wijst privé-IP-adressen toe aan openbare IP-adressen.
Wanneer de bestemming reageert, controleert de router het bestemmingsadres. Het zoekt de vertaaltabel op. Het vindt het overeenkomende privé-IP-adres. Wijzig het bestemmingsadres terug naar het oorspronkelijke niet-routeerbare adres. Het stuurt het pakket naar die specifieke computer.
Als er geen match in de tabel staat, wordt het pakket verwijderd. Dit proces herhaalt zich zolang de communicatie voortduurt. Deze dynamische aanpak slaat een openbaar IP-adres op. Het wijst ze niet permanent toe. Hij leent ze van het zwembad. Wanneer de sessie eindigt, gaat het IP-adres weer in rotatie.
Hoe NAT kaartverbindingen overbelast
NAT-overbelasting is meer dan alleen het vervangen van het ene IP-adres door het andere. Het brengt individuele verbindingen in kaart, zodat één openbaar IP-adres tientallen interne apparaten kan bedienen.
Dit is het proces. Computers in een particulier netwerk verzenden pakketten naar externe servers. Een NAT-router onderschept het. Pakketten worden niet direct doorgestuurd. In plaats daarvan registreert het het interne IP-adres en de bronpoort in de vertaaltabel. Vervang vervolgens het bron-IP door zijn eigen openbare IP-adres. Er is ook een nieuwe bronpoort gespecificeerd. Deze nieuwe poort verwijst naar een vermelding in de vertaaltabel.
Wanneer de externe server reageert, arriveert het pakket bij de router. Routers onderzoeken de bestemmingspoort van inkomende pakketten. Zoek de overeenkomstige vermeldingen in de tabel. Het ruilt het openbare IP-adres terug naar uw interne privé-IP. Reset het poortnummer naar het nummer dat door de oorspronkelijke computer wordt verwacht. Het pakket komt bij de juiste machine terecht. Deze cyclus herhaalt zich voor elk volgend pakket.
De router houdt de vermelding actief. Elke keer dat mapping wordt gebruikt, wordt de timer opnieuw ingesteld. De timer verloopt als de verbinding stilvalt. De vermelding verdwijnt. Andere apparaten kunnen deze poort gebruiken.
Visualisatie van de Stub-domeinvertaling
Stel je een stubnetwerk voor met vier computers die allemaal verbinding proberen te maken met internet. Ze delen allemaal een openbaar IP-adres ‘215.37.32.203’ op de NAT-router.
Hier ziet u hoe routers poorten gebruiken om ze van elkaar te onderscheiden:
- Computer A (
192.168.32.10) maakt verbinding met poort 400. De router wijst hem poort 1 toe op het openbare IP-adres. - Computer B (
192.168.32.13) is aangesloten op poort 50. De router geeft hem poort 2. - Computer C (
192.168.32.15) gebruikt poort 3750. De router wijst deze toe aan poort 3. - Computer D (
192.168.32.18) is aangesloten op poort 206. De router wijst poort 4 toe.
Het externe netwerk ziet al het verkeer van 215.37.32.203. Ze herkennen poort 1, 2, 3 en 4. Privé 192.168.x.x adressen worden niet gezien. De router gebruikt deze poortnummers om antwoorden terug te sturen naar het juiste interne apparaat.
U kunt bepaalde apparaten uitsluiten van dit proces. Configureer de toegangslijst. Vertel uw router welke IP-adressen zijn vrijgesteld. Deze computers omzeilen NAT volledig. Ze behouden hun eigen adres. Alle andere zijn overbelast naar één openbaar IP-adres.
Hardware is hierbij belangrijk. Het aantal gelijktijdige vertalingen is afhankelijk van het DRAM-geheugen. Elke invoer vereist ongeveer 160 bytes. Een router met 4 MB DRAM kan ongeveer 26.214 gelijktijdige verbindingen verwerken. Voor de meeste kleine en middelgrote kantoren is dit voldoende.
Waarom bestaan er privé-IP-bereiken?
Niet alle IP-adressen zijn hetzelfde. Sommige zijn openbaar. Sommige zijn privé. IANA heeft specifieke assortimenten gereserveerd voor privégebruik. Deze worden gedefinieerd in RFC 1918. Dit worden “niet-geregistreerde” adressen genoemd.
Pogingen om verkeer via deze adressen op het openbare internet te routeren, zullen mislukken. Routers zijn geprogrammeerd om pakketten met niet-geregistreerde bronadressen te droppen. Een pakket kan uit het netwerk worden verzonden, maar de eerste externe router die het pakket bereikt, wordt verwijderd. Het zal nooit meer terugkeren.
Er zijn drie standaardseries voor particulier gebruik.
- Klasse A :
10.0.0.0~10.255.255.255 - Klasse B :
172.16.0.0~172.31.255.255 - Klasse C :
192.168.0.0~192.168.255.255
U hoeft niet één bereik te kiezen en u daaraan te houden. Je kunt ze ook mixen. Dit is echter een slechte praktijk. Er ontstaat een conflict. Als het ene subnet 192.168.1.0 gebruikt en het andere 192.168.2.0, zal het combineren ervan voor verwarring zorgen. Houd u aan één bereik per netwerkontwerp. Houd de routes vrij.
Beveiligingsimplicaties van NAT
NAT biedt een laag van onduidelijkheid. Externe scanners kunnen alleen het IP-adres van de router zien. Ze zien de innerlijke werking niet. Ze weten niet dat er achter dit adres vier computers stonden.
Dit is geen firewall. Inhoud wordt niet gefilterd. Pakketten worden niet gecontroleerd op malware. Het vertaalt alleen adressen. De interne topologie is echter verborgen. Dat is iets.
Omdat zoveel apparaten één IP-adres delen, is het moeilijk te beheren. Controleer de vertaaltabel voor probleemoplossing. U moet weten welke poorten aan welke gebruikers zijn toegewezen. Als uw gebruikers klagen over lage snelheden, kunt u controleren of uw vertalingen verouderd zijn of dat de poort leeg is.
De beveiligingsperimeter is de router. Als het NAT-apparaat wordt aangetast, wordt het hele stub-domein aangetast. Alle vertalingen worden weergegeven. Alle verbindingen kunnen worden gemanipuleerd.
Er is sprake van een wisselwerking. U kunt besparen op IP-adressen. Je krijgt basis stealth. U verliest echter een gedetailleerd inzicht in het individuele apparaatverkeer. De router wordt het enige storingspunt en het enige observatiepunt.
Wat betekent dit voor jou? Netwerken zijn van buitenaf moeilijk in kaart te brengen, maar van binnenuit moeilijker te debuggen. U moet vertrouwen op de vertaaltabel. Je moet op de timer vertrouwen. Je moet ook hopen dat de DRAM niet vol raakt voordat de verbinding eindigt.
Dynamic NAT doet meer dan alleen IP-adressen in willekeurige volgorde afspelen. Het bouwt stilletjes een firewall op tussen uw interne netwerk en de buitenwereld. Of tussen het interne netwerk en internet. De regels zijn eenvoudig. NAT staat alleen verbindingen toe die afkomstig zijn van het stubdomein.
Kort gezegd betekent dit dat computers op externe netwerken geen verbinding kunnen maken met uw computer. Tenzij uw computer het contact heeft geïnitieerd. U kunt op internet surfen. U kunt verbinding maken met de site. U kunt het bestand downloaden. Niemand anders kan echter uw IP-adres achterhalen. Ze kunnen het niet gebruiken om verbinding te maken met een poort op uw computer.
Er zijn echter uitzonderingen. In bepaalde situaties is statische NAT (ook wel inbound traffic mapping genoemd) vereist. Hierdoor kunnen externe apparaten verbindingen tot stand brengen met computers in het stub-domein. Statische NAT is vereist als u van een intern globaal IP-adres naar een specifiek intern lokaal IP-adres wilt gaan. Het maakt de verbinding voor uw webserver mogelijk.
Filter en log verkeer
Sommige NAT-routers bieden uitgebreide filtering. Ze registreren ook het verkeer. Door te filteren kunnen bedrijven bepalen welke soorten websites werknemers online bezoeken. Het voorkomt dat ze twijfelachtig materiaal bekijken. U kunt logbestanden maken met behulp van verkeerslogboeken. Er wordt geregistreerd welke sites worden bezocht. Van daaruit kunt u verschillende rapporten maken.
Hoe verschilt NAT van een proxy?
NAT wordt soms verward met proxy. Maar er zijn ook verschillen. NAT is transparant voor bron- en doelcomputers. Geen van beiden beseft dat het om een derde apparaat gaat. Proxy’s zijn niet transparant.
De verzendende computer weet dat hij een verzoek indient bij een proxyserver. Het moet worden geconfigureerd om deze functie uit te voeren. De doelcomputer identificeert de proxy als de broncomputer. Het handelt rechtstreeks met de proxy.
Proxy’s werken doorgaans op laag 4 (transport) of hoger, terwijl NAT een laag 3 (netwerk) protocol is.
In de meeste gevallen zal het werken op een hoger niveau de proxy langzamer maken dan het NAT-apparaat.
De echte voordelen van netwerkadresvertaling gaan verder dan alleen het opslaan van IP-adressen. De moeilijkheidsgraad van netwerkbeheer wordt aanzienlijk verminderd. Neem een situatie waarin u een webserver of FTP-server naar een andere host moet verplaatsen. Met NAT hoeft u zich nergens zorgen te maken over verbroken koppelingen of het bijwerken van DNS-records. Pas gewoon de toewijzing van binnenkomend verkeer van uw router aan, zodat deze naar de nieuwe interne host verwijst.
Deze flexibiliteit strekt zich uit tot uw gehele interne netwerk. Alleen het IP-adres van de router of een klein aantal globale adressen zijn van buitenaf zichtbaar, waardoor u de interne lay-out kunt herschikken zonder de externe verbinding te onderbreken.
NAT en DHCP werken samen
NAT koppelt op natuurlijke wijze met DHCP (Dynamic Host Configuration Protocol). U kunt een reeks niet-geregistreerde privé-IP-adressen (vaak een stub-domein genoemd) op uw interne netwerk instellen en een DHCP-server deze adressen laten distribueren wanneer apparaten verbinding maken.
Deze instelling vereenvoudigt het schalen. Naarmate uw bedrijf groeit en u meer computers in uw netwerk nodig heeft, hoeft u niet meer wereldwijde IPv4-blokken aan te vragen bij de Internet Assigned Numbers Authority (IANA). Het enige dat u hoeft te doen, is het beschikbare IP-bereik in uw DHCP-configuratie uitbreiden. De router zorgt voor de vertaling en uw interne netwerk breidt zich direct uit.
Multihoming voor redundantie en snelheid
Nu bedrijven steeds afhankelijker worden van internet, brengt het vertrouwen op één enkele verbinding risico’s met zich mee. Multihoming (op meerdere punten een internetverbinding tot stand brengen) wordt een standaard onderdeel van de netwerkstrategie.
Het belangrijkste voordeel is redundantie. Een verbindingsfout zal uw bedrijf niet catastrofaal tot stilstand brengen. Maar uptime is niet het enige probleem. Multihoming maakt load-balancing mogelijk. Voorkomt dat één enkele link een knelpunt wordt door het verkeer over meerdere verbindingen te verdelen. Deze optimalisatie vermindert de latentie voor gebruikers die externe bronnen gebruiken en verbetert de algehele prestaties.
Hoe BGP verkeer routeert
Multihoming-netwerken maken doorgaans verbinding met verschillende internetproviders (ISP’s). Elke ISP wijst zijn eigen IP-adres of bereik toe. Routers beheren deze verschillende verbindingen met behulp van Border Gateway Protocol (BGP), een kerncomponent van de TCP/IP-suite.
In deze configuratie fungeert de router als verkeersagent.
* Gebruikt IBGP (Internal Border Gateway Protocol) aan de stub-domeinkant om het interne routeringsbeleid te beheren.
* Communiceert met routers van andere ISP’s met behulp van EBGP (External Border Gateway Protocol).
Failover vindt automatisch plaats. Wanneer een router detecteert dat de ISP-verbinding verbroken is, worden alle gegevens onmiddellijk door de resterende actieve routers geleid. Dit gebeurt zonder menselijke tussenkomst en houdt het netwerk draaiende.
Schalen met NAT in een omgeving met meerdere providers
NAT speelt een sleutelrol bij het faciliteren van schaalbare routering in deze complexe opstellingen met meerdere providers. Door interne adressen van externe adressen te scheiden, zorgt NAT ervoor dat het netwerk zich kan aanpassen aan verschillende ISP-vereisten zonder interne topologiedetails prijs te geven. Voor meer gedetailleerde technische strategieën bieden bronnen zoals de Cisco Enterprise Multihoming Guide gedetailleerde implementatiepaden.
Veelgestelde vragen over netwerkadresvertaling (NAT).
Wat is netwerkadresvertaling?
NAT is een mappingmethode waarmee lokale servers en hosts toegang krijgen tot internet. Neem meerdere lokale privé-IP-adressen, verbind ze met één wereldwijd openbaar IP-adres en stuur ze via uw router.
Heeft NAT invloed op de internetsnelheid?
minimale impact. Als je een redelijk moderne router hebt, zijn de prestaties nauwelijks merkbaar. In de meeste gevallen is het vertaalproces hardwarematig versneld.
Wat zijn de voordelen van het gebruik van NAT?
Naast beveiliging kunt u met NAT gratis een groot aantal privé-IP-adressen hergebruiken. Externe en interne IP-adressen zijn verborgen voor het openbare internet. Verbind bovendien meerdere interne hosts via slechts een paar externe IP-adressen, waardoor u geheugen- en configuratiekosten bespaart.
Wat is het verschil tussen NAT en PAT?
NAT staat voor Network Address Translation. PAT staat voor Port Address Translation (ook bekend als NAT Overload). Beide converteren privé-IP-adressen naar openbare IP-adressen om ruimte te besparen. Het belangrijkste verschil is dat PAT poortnummers gebruikt om onderscheid te maken tussen meerdere interne apparaten die één openbaar IP-adres delen, terwijl traditionele NAT doorgaans een één-op-één of één-op-veel-toewijzing uitvoert en geen onderscheid maakt tussen poorten.
Hoeveel NAT-typen zijn er?
Het bestaat in verschillende vormen, die elk verschillende behoeften dienen.
* Statische NAT: Strikte één-op-één toewijzing van niet-geregistreerde IP-adressen aan geregistreerde IP-adressen.
* Dynamische NAT: Matcht niet-geregistreerde IP-adressen met geregistreerde IP-adressen in een pool (groep) van beschikbare adressen.
* Overbelasting (PAT): Overbelast meerdere niet-geregistreerde IP-adressen naar één geregistreerd IP-adres met behulp van verschillende poortnummers.
* Overlapping: Dit gebeurt wanneer het IP-adres van een apparaat op een gedeeld netwerk conflicteert met een apparaat op internet (extern netwerk) en vereist dat complexe vertaalregels worden opgelost.
Gedetailleerde informatie
Zie de gekoppelde bronnen op de volgende pagina’s voor meer informatie over bedrijfsarchitectuur en geavanceerde routeringsconfiguraties. Het connectiviteitslandschap verandert voortdurend en het begrijpen van de interactie tussen deze protocollen is essentieel om uw systeem online te houden.