Витоку даних у 2011 році виявили не лише вразливості у корпоративних файрволах. Вони показали фундаментальний недолік у способах керування цифровими ідентичностями. Групи на кшталт LulzSec та Anonymous пробили цифрову завісу великих платформ. Мережа PlayStation від Sony впала. Сайт Fox.com був скомпрометований. Мільйони облікових записів були вкрадені, а імена користувачів, домашні адреси та номери кредитних карток були розкидані по даркнету.
Ми звинувачуємо компанії у недбалості до протоколів безпеки. Ми звинувачуємо зловмисників-хакерів. Однак ці порушення часто пов’язані з недбалістю третьої сторони. Це ми.
Ні, ми не пишемо код, який дозволяє хакерам атакувати системи. Але наші погані звички в галузі кібербезпеки наражають нас на ризик. Згадайте своє повсякденне життя. Як часто ви використовуєте одне й те саме ім’я користувача та пароль? Створюєте новий профіль. Вводьте ту саму комбінацію. Це дуже зручно. Але це також небезпечно. Якщо хтось зламає ваш обліковий запис у Facebook, чи зможе він легко отримати доступ до вашої електронної пошти? Повторне використання паролів (або використання слабких паролів) робить вас легкою мішенню для крадіжки особистих даних.
Запам’ятовування десятків складних паролів може бути стомлюючим. Це відчувається як тягар. Але існують онлайн-сервіси, які беруть цей тягар на себе. Ми обговоримо один із найпоширеніших варіантів пізніше.
Хмарні обчислення повністю змінили правила гри. Ці сервіси зберігають дані на віддалених серверах, а не на жорсткому диску. Отримуйте доступ до файлів з будь-якого пристрою, підключеного до Інтернету. Резервне копіювання фотографій та важливих документів ніколи не було таким простим. Google Docs та Gmail багато в чому замінили Microsoft Word та Outlook Express. Банківські сайти замінили дорогі фінансові програми. Потужність там є. Зручність незаперечна. Однак, ви повинні забезпечити безпеку при їх використанні.
Ось кілька простих порад з безпеки, які допоможуть зберегти ваші дані у безпеці у хмарі. Перший крок – зробити ваші паролі такими ж складними для злому, як сховище Форт-Нокс.
5: Розумне використання паролів
Основою хмарної безпеки є сервери. Це є ключ, який є у вас. Слабкий пароль – це відчинені двері. Якщо двері не замкнені, то яка б міцна не була (замок), це не має значення.
Чому повторне використання паролів — це катастрофічна помилка
Коли ви використовуєте той самий пароль для декількох сервісів, виникає ефект доміно. Витік даних з одного сайту може торкнутися ваших фінансових рахунків, електронної пошти та особистих документів. Хакери використовують автоматизовані інструменти для перевірки викрадених облікових даних на інших сайтах. Цей процес називається “credential stuffing” (атака з використанням скомпрометованих облікових даних). Він швидкий. Він ефективний. Він ефективний, тому що люди ліниві.
Як створити сильний та унікальний пароль
Сильний пароль довгий. Він складний. Він уникає слів із словника. Він уникає особистої інформації. Він включає комбінацію великих літер, малих літер, цифр та символів. Але довжина важливіша за складність. Випадковий рядок із 16 символів складніше зламати, ніж складний рядок із 8 символів.
Де безпечно зберігати ваші паролі
Ви не можете запам’ятати унікальний пароль для кожного сервісу. Вам потрібний інструмент. Менеджер паролів генерує та зберігає ці паролі для вас. Він шифрує їх, тому тільки ви можете отримати доступ до них. Вам потрібно запам’ятати лише один головний пароль. Цей головний пароль має бути сильним. Це ключ від сховища.
Які менеджери паролів заслуговують на довіру?
Є багато варіантів. Деякі безкоштовні. Деякі платні. Шукайте функції, такі як наскрізне шифрування
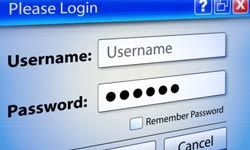
Паролі існують, щоб запобігти цікавим поглядам. Вони є цифровим засувом. Звичайно, завзятий хакер може його зламати. Але надійний замок зупинить звичайного злодія. Давайте будемо чесними. Вони спричиняють біль.
Важко запам’ятати унікальні рядки для кожного сайту. Тож ми йдемо на хитрощі. Ми вибираємо найпростіші варіанти. Проблема в тому, що просто означає легко вгадати.
Витік даних на RockYou.com в 2009 році розкрив 32 мільйони паролів. Аналітики з кібербезпеки ретельно вивчили ці дані. Вони виявили, що тисячі користувачів повторювали одні й самі базові фрази. “123456” посів перше місце з майже 291 000 збігів. До п’ятірки лідерів також увійшли «12345», «123456789», «password» та «iloveyou». Якщо ви використовуєте один із них, замініть його прямо зараз. Захистіть дані складними паролями. Так, запам’ятати їх ще складніше. Якщо хочете, знайдіть безпечне місце, щоб записати їх.
Створіть більш надійний пароль
Найкращі паролі – це дивна комбінація букв, цифр та символів. Не шукайте легких шляхів. Великої першої літери недостатньо. Заміна “l” на “1” або “O” на “0” передбачувана. Введіть довільні символи. Використовуйте знак плюса (+) або нижнє підкреслення (_). Це надійніше, ніж використання “password123” або “qwerty”.
Як тільки ви створите хороший пароль, не розповсюджуйте його.
4: Не використовуйте та не передавайте паролі повторно
Проблема пам’яті повертається. Ми не просто використовуємо прості паролі. Ми повторно використовуємо той самий пароль для електронної пошти, банківських рахунків, Facebook та всього іншого. Це погано. Це справді погано.
Якщо ваш пароль буде скомпрометовано, зловмисник може отримати доступ до електронної пошти. Він змінює пароль. Потім він відвідує всі інші сайти, якими ви користуєтесь. Посилання для скидання завжди надсилається на вашу електронну пошту. Ви втрачаєте доступ до всього.
Для кожного сайту використовуйте різні паролі. Якщо вам необхідно повторно використовувати базову фразу, хоч би змініть літери та символи. Ніколи не використовуйте той самий пароль на сайтах, де зберігаються номери кредитних карток або соціальні номери. Пароль від вашої електронної пошти – ваш найважливіший актив. Бережіть його. Не використовуйте його на інших веб-сайтах.
Ще одне останнє правило: не передавайте свій пароль нікому. Навіть довіреним друзям. Чим більше людей знають пароль, тим вищий ризик випадкового витоку. Ці правила роблять ваше онлайн-життя безпечним. Вони не роблять її легкою.
Далі йде інструмент, який позбавляє клопоту при керуванні паролями.
3: Керуйте паролями за допомогою LastPass
Чому хмарне резервне копіювання краще за фізичні диски
Ви, мабуть, чули цю пораду від друга, у якого занадто багато жорстких дисків. Резервуйте свої дані. Звучить просто, але ігнорування цього може мати жахливі наслідки. Стрибки напруги, збої в роботі обладнання та крадіжки можуть знищити роки роботи за лічені секунди. Якщо ви не робите резервні копії, ви граєте в рулетку зі своїм цифровим життям.
Раніше це була велика проблема. Дискети майже нічого не вміщали. Диски ZIP були нішевим продуктом. CD та DVD швидко заповнювалися та згодом деградували. Потім з’явилися дешеві жорсткі диски, які були корисні, але все одно зберігалися в ящиках столів і залишалися вразливими до тих самих катастроф, від яких вони повинні були захищати.
Відповідь криється у хмарі.
Один розмір не підходить усім. Dropbox – очевидне ім’я. Він надає гігабайти безкоштовного простору та працює як годинник. Помістіть папку на комп’ютері, яку потрібно синхронізувати з мережею. Бажаєте перетягнути туди файл? Він збережений у резервній копії. Готово. Windows Live SkyDrive (тепер OneDrive) був насамперед орієнтований на можливість перегляду та редагування документів Office прямо у браузері. Amazon Cloud Drive в основному надає 5 ГБ безкоштовного простору для зберігання медіафайлів та поставляється з веб-інтерфейсом для завантаження.
Далі йдуть «тихі працівники». Такі сервіси, як SugarSync та Mozy, не мають значення, чи хочете ви отримувати доступ до своїх файлів у реальному часі чи ні. Вони просто працюють у фоновому режимі та автоматично резервно копіюють ваші важливі папки. Вони призначені збереження даних, а чи не для зручності.
Що є наймудрішим рішенням? Не кладіть усі кошики в один кошик.
Використовуйте Dropbox для зберігання файлів, до яких ви звертаєтесь щодня. Переносите важкі резервні копії на безкоштовний тариф, такий як Amazon Cloud Drive. Зберігайте фізичну копію на вторинному жорсткому диску або використовуйте автоматизоване рішення, таке як Time Capsule від Apple. Так, це надмірно, але саме надмірність є єдиним бар’єром між вами та катастрофою.
Як переглядати веб-сторінки, не наражаючи себе на ризик
Пароль захищений. Файли надійно зберігаються у трьох різних місцях. Про що вам потрібно турбуватися? Про свої власні звички.
Віруси та шкідливе ПЗ шкідливі, але більшість з них можна запобігти. Не натискайте на підозрілі посилання. Не потрібно відкривати вкладення від невідомих відправників. Антивірусне програмне забезпечення – це чудова страховка, але ваше власне судження є найкращим захистом.
Це також стосується хмари. Під час реєстрації в новому сервісі або купівлі чогось в Інтернеті перевіряйте репутацію веб-сайту. Якщо ви маєте справу з продавцем, про якого ніколи не чули, зупиніться. Зробіть швидкий пошук. Чи були витоку даних? Наскільки надійна їхня репутація в галузі безпеки? Якщо відповідь так, йдіть.
Але найбільша помилка, яку роблять люди, полягає не в онлайн-середовищі. Вона знаходиться на комп’ютері.
Згадайте останній раз, коли ви входили до Facebook або Gmail із громадського комп’ютера чи ноутбука друга. Ви вийшли із системи? Ви зняли галочку з пункту “Запам’ятати мене”?
Якщо ви цього не зробите, сесія залишиться активною, доки відкрито браузер. Якщо цей комп’ютер заслуговує на довіру, ви, ймовірно, в безпеці. У громадських кіосках або на спільних комп’ютерах вдома ви залишаєте двері широко відчиненими. Будь-хто, хто сидить поряд з вами, може отримати доступ до вашої електронної пошти, банківського рахунку та особистих повідомлень.
Легко забути. Ви відволікаєтесь. Ви поспішайте. Але, якщо ви не використовуєте власний захищений пристрій, пам’ятайте про необхідність виходити з системи. Не зберігайте паролі на спільних комп’ютерах.
Будьте обережні в мережі. Забезпечуйте рух своїх даних. Пам’ятайте, що безпека – це не продукт, який ви купуєте. Це звичка, яку ви підтримуєте.