Probablemente estés leyendo esto ahora mismo en un dispositivo conectado a la web. Si es así, es posible que esté utilizando la traducción de direcciones de red (NAT). Sucede en segundo plano. Puede que ni siquiera sepas que existe.
Internet es enorme. Actualmente, el número estimado de usuarios activos supera los 5,35 mil millones. Son muchas personas. Tiene muchos dispositivos. Este aumento está directamente relacionado con la importancia que tiene NAT para usted. Esto es más que una simple nota técnica. Este es el mecanismo que mantiene la web en funcionamiento para miles de millones de usuarios.
Crisis de agotamiento de direcciones IP
Cada computadora que se comunica con otra computadora en Internet requiere una identidad. Esta es la dirección IP. Abreviatura de Protocolo de Internet. Piense en ello como una dirección numérica. Esto le dice a la web exactamente dónde enviar los datos.
Cuando se diseñó IP por primera vez, los ingenieros pensaron que había mucho espacio. Contaron 4.294.967.296 direcciones únicas. Cuesta $2^{32}$. Suena infinito.
Esto no es suficiente.
Su rango de direcciones públicas real es menor. La cifra es de 3,2 a 3,3 mil millones. ¿Por qué? Esto se debe a que las direcciones están divididas en categorías. Algunos están reservados para multidifusión. Los demás quedan para realizar pruebas. El crecimiento explosivo de la red doméstica y la infraestructura empresarial ha consumido la oferta. Las identificaciones públicas individuales se han agotado.
La solución obvia es reformatear la dirección. Esto es IPv6. Se permiten más direcciones. Sin embargo, la implementación ha sido lenta. Requiere cambios en toda la infraestructura global. Esto llevará años.
¿Cómo resuelve NAT esta escasez?
Aquí es donde entra en juego NAT. En particular, RFC 1631 define este enfoque.
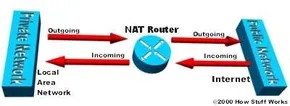
Un dispositivo (normalmente un enrutador) actúa como agente. Se encuentra entre la Internet pública y una red de área local privada. Su enrutador tiene una IP pública. Las computadoras portátiles, los teléfonos móviles y los televisores inteligentes no lo son. Utilizan direcciones IP privadas. El enrutador convierte entre los dos.
Sólo una dirección IP única puede representar un grupo completo de computadoras. Esto soluciona la falta de una dirección IP pública. Pero eso es sólo la mitad de la historia.
Analogía con la recepcionista de oficina
Cisco inventó este concepto. La forma más sencilla de entender cómo funciona NAT es por analogía.
Imagine un gran edificio de oficinas. Eres un empleado interno. Tienes instrucciones para la recepcionista. No me transfieran llamadas a menos que esté de acuerdo.
A continuación, llame a su cliente potencial. Dejar un mensaje. Dígale a la recepcionista: “Estoy esperando una llamada de esta persona”. Le das la información exacta.
El cliente llama al número principal del edificio. Era el único número que conocía. Ella pregunta por ti. La recepcionista revisa la tabla de búsqueda. Esta tabla relaciona su nombre con su extensión. Ella recuerda que usted solicitó esta llamada. Él guía al cliente.
Sin esta tabla de búsqueda y este permiso, el cliente será bloqueado o perdido. NAT hace exactamente esto con los paquetes de datos.
El mecanismo detrás de la traducción.
NAT actúa como guardián. Se encuentra entre su red interna y el resto del mundo. Puede ser un firewall, un enrutador o una computadora configurada para manejar su tráfico.
Se manifiesta de muchas maneras diferentes. Funciona de diferentes maneras según su configuración y sus necesidades de seguridad o simplicidad. Las funciones básicas permanecen sin cambios. Asigna direcciones privadas internas con una única identificación pública. Controla el flujo de datos para que las webs externas no necesiten conocer el diseño interno del sistema local.
Este entorno no sólo aborda la conservación. Agrega una capa de oscuridad. Los terceros ven la dirección IP de su enrutador, no la dirección IP de su dispositivo personal. Este es un beneficio de seguridad. El principal factor sigue siendo el agotamiento de las direcciones IPv4.
La tecnología ha madurado. Es estándar en casi todos los enrutadores de consumo que se venden en la actualidad. Una vez que comprenda esto, podrá ver por qué puede conectar cinco dispositivos a una red Wi-Fi usando solo una dirección IP pública. Esta es una solución inteligente al problema que creamos al crecer demasiado rápido.
NAT estática: puente uno a uno
NAT estática equivale a una línea directa. Asignar exactamente una dirección IP privada no registrada a una dirección IP pública registrada. Sin compartir. No hay confusión de puertos. Es sólo un túnel directo entre el mundo exterior y un dispositivo interno específico.
¿Por qué es esto importante? Porque en algunos casos necesitas un dispositivo al que se pueda acceder a través de Internet. Un servidor web. Un servidor de juegos. Un punto de acceso remoto seguro. La NAT estática es una herramienta estándar para alojar contenido que los clientes externos necesitan encontrar.
Esto funciona creando una entrada permanente en la tabla NAT. Cuando llega un paquete externo a una IP pública, el enrutador busca la IP privada correspondiente y reenvía el tráfico. Cuando el dispositivo responde, sucede lo contrario. La IP de origen se vuelve a cambiar antes de ingresar al circuito.
Esto no es dinámico. Las asignaciones permanecen sin cambios. No hay fecha de vencimiento. Se sienta ahí y espera.
“La NAT estática es especialmente útil cuando deseas acceder a un dispositivo desde fuera de la red”.
Esta permanencia conlleva una compensación. Se requiere una IP pública para cualquier servidor interno que requiera acceso entrante. Si está ejecutando tres servicios públicos, necesitará tres entradas NAT estáticas y tres IP públicas. Esto puede agotar rápidamente el grupo de direcciones.
Compare esto con PAT (Traducción de direcciones de puerto), donde docenas de dispositivos internos comparten una IP pública. PAT es eficiente. La NAT estática es transparente.
La palabra clave aquí es transparencia. Los clientes externos ven los dispositivos internos como si estuvieran directamente en Internet. La depuración no tiene la complejidad del mapeo de puertos. No hay ningún “¿por qué no puedo conectarme?” Momentos provocados por una mala configuración del puerto. La propiedad intelectual es una identidad. No es mentira.
Esto facilita la resolución de problemas. Si algo sale mal, sabrá exactamente qué dispositivo está involucrado. No es necesario adivinar según el número de puerto. Estoy haciendo ping a una IP pública y comunicándome con un dispositivo privado.
Sin embargo, esto no es adecuado para todas las situaciones. No configura NAT estática para su computadora portátil. No es necesario para clientes de correo electrónico ni para la navegación normal. Estos no necesitan conexiones entrantes desde el exterior. El uso de NAT estática para el tráfico general es redundante y plantea un riesgo de seguridad.
Es para los servidores. Los que gritan: “Encuéntrame”.
La configuración es simple pero rígida. Defina una dirección local interna (IP privada). Especifique su dirección global interna (IP pública). Los atas. Eso es todo. Se seguirán aplicando las reglas del firewall, pero la conversión en sí no será visible para los usuarios finales.
También hay una sutil implicación de seguridad. No oculta el dispositivo, sino que lo aísla. También puedes restringir quién puede acceder a esa IP pública. Sin embargo, el mecanismo de traducción en sí no añade una capa de oscuridad. Si desea ocultarlo, puede utilizar PAT o un proxy. Si se requiere accesibilidad, puede utilizar NAT estática.
Esta es una herramienta especial. No toda tu caja de herramientas. Sin embargo, si quieres una línea directa, esta es la única manera.
La NAT estática es estricta. Este es un bloqueo 1:1. Pero el mundo real está en mal estado. La mayoría de las redes no tienen suficientes direcciones IP públicas para todos los dispositivos. Por eso utilizamos NAT dinámica. No está arreglado. Es una puerta giratoria.
Los dispositivos de la red comienzan con una dirección IP privada y no registrada. Quiere hablar con el mundo exterior. Los enrutadores no asignan direcciones públicas permanentes. En lugar de ello, elige una de las direcciones IP registradas. Piense en ello como el estacionamiento de un auto de alquiler. Conduces un coche (IP). Eres tú quien conduce. Envíalo de vuelta. La siguiente persona entra en el siguiente vehículo.
Este mapeo solo existe mientras la sesión está activa. Si se pierde la conexión, la IP pública se devuelve al grupo. Es gratis para todos los demás. Esto guardará su dirección. Esto funciona bien. Sin embargo, está limitado por el tamaño de la piscina. Cuando se acabe, la siguiente solicitud fallará.
Cuando una IP no es suficiente: Ingrese a Sobrecarga
¿Qué pasa si tengo 50 dispositivos y solo una dirección IP pública? No puedo tener 50 coches en mi garaje. Esto significa romper las reglas del networking tradicional. Comience a usar el puerto.
Esto es sobrecarga.
También llamado PAT (Traducción de direcciones de puerto). o dirección IP única NAT. o multiplexación a nivel de puerto NAT. Elige tu veneno. El concepto es el mismo. Combine varias direcciones IP privadas en una dirección IP pública. ¿cómo? Utilice puertos de origen únicos para cada conexión.
La computadora portátil saluda al servidor web. Utilice el puerto 49152. El escritorio recibe el mismo servidor. Utilice el puerto 49153. El enrutador recuerda esto. Marque cada paquete con una dirección IP interna y un puerto. Cuando se devuelve la respuesta, el enrutador mira el número de puerto. Sepa exactamente a qué dispositivo interno pertenecen sus datos.
La sobrecarga no es la única solución. Esta es la razón por la que la mayoría de las conexiones a Internet de hogares y pequeñas empresas funcionan bien.
Sin la reutilización de puertos, Internet habría colapsado hace años bajo el peso del direccionamiento privado. Cree subredes virtuales tomando prestadas estructuras de encabezado TCP/UDP. Esto es muy inteligente. es necesario. Está en todas partes.
Por qué esto es importante para los usuarios cotidianos
Puede que no veas que esto sucede. Simplemente enciende la computadora. Estás navegando por la web. funciona. Sin embargo, si alguna vez experimentó una caída en la conexión porque su enrutador se quedó sin sesiones, ha alcanzado su límite de NAT. Peor aún es la limitación de puertos disponibles.
Una dirección IP tiene 65.535 puertos. Para la mayoría, esto es suficiente. Pero ¿qué pasa con los enrutadores de uso frecuente? No tanto. Si descarga archivos grandes, transmite video 4K y usa un servidor doméstico al mismo tiempo, estos puertos pueden agotarse rápidamente.
NAT dinámica proporciona flexibilidad. La sobrecarga aumenta la escala. Juntos, ocultan la interferencia de la red privada de la Internet pública. Lo que ve el mundo exterior es propiedad intelectual. Hay docenas de mundos internos dentro de ti.
¿compensación? Complejidad. Los diagnósticos se vuelven más difíciles. Si algo sale mal, no puedes simplemente mirar la dirección IP pública. Debes seguir el mapeo de puertos. Esta es la capa de abstracción. Útil, pero opaco.
No importa si
Manejar conflictos de direcciones para NAT Overlap
La mayoría de las redes no tienen este problema. Simplemente toman un bloque de IP públicas y eso es todo. Sin embargo, si su red interna usa un rango que “ya existe” en Internet (por ejemplo, usa 192.168.1.0/24 internamente, pero el rango está asignado a otra empresa en otro lugar), surge un conflicto. El enrutador no puede enviar paquetes que contengan estas IP de origen fuera de la red. Los proveedores ascendentes pueden descartarlos o desviarlos.
Por tanto, el router debe intervenir. Necesita mantener una tabla de búsqueda. Cada vez que un dispositivo de su red intenta comunicarse con el mundo exterior, su enrutador intercepta los paquetes. Intercambia la dirección privada “interna” con su dirección IP pública registrada única. Es bastante simple. Pero espera. No se trata sólo del tráfico saliente.
Si la “otra” red (con la que accidentalmente compartió el espacio de direcciones) intenta comunicarse con usted, su enrutador debe realizar la traducción inversa. Tome la dirección registrada “externa” y asígnela nuevamente a su dirección de red privada. Esta traducción bidireccional establece una configuración NAT de direcciones IP superpuestas.
Hay dos formas principales de afrontar esta complicada situación. La NAT estática funciona cuando la asignación es fija. Le decimos al enrutador: “Si ve la IP X en el exterior, envíela a la IP Y en el interior”. Es rígido. Previsible. Sin embargo, no escala. Administrar entradas estáticas se convierte en una pesadilla cuando tiene una gran cantidad de rangos en conflicto.
Otra opción es la NAT dinámica, que suele utilizarse junto con el DNS. Aquí, el enrutador asigna dinámicamente la dirección IP pública disponible de un grupo. DNS resuelve la confusión al garantizar que la lógica de traducción funcione incluso si un host interno intenta acceder a la red externa con un nombre “incorrecto” (pero superpuesto). Es muy complicado. Es complejo. Pero si la identidad de su red entra en conflicto con la de otra persona, es la única forma de mantener la conexión activa.
Descripción del dominio auxiliar
La mayoría de las redes internas son solo LAN. Esta configuración se denomina dominio stub. Utilice una dirección IP privada. El tráfico permanece en el interior. Rara vez sale del edificio.
Pero aquí está el problema. Se pueden registrar direcciones IP internas. Si no está registrado, tendrá problemas. No puedes comunicarte directamente con el mundo exterior. Requiere NAT. Traducción de direcciones de red. Este es un puente. Sin esto, las direcciones no registradas quedan estancadas.
“Las computadoras con direcciones IP no registradas deben usar NAT para comunicarse con el resto del mundo”.
Ahora hablemos de mecánica. ¿Cómo se configura esto exactamente? Hay varias formas de configurar NAT. Veamos estas opciones a continuación.
Un agradecimiento especial a Cisco por ayudarnos a escribir este artículo.
La traducción de direcciones de red (NAT) no es una configuración única. Esta es una estrategia de configuración. Puede ajustarlo para adaptarlo a su infraestructura. En una configuración estándar, el enrutador NAT hace el trabajo pesado. Obtenga una dirección IP local no registrada de su red privada y reemplácela con una dirección global registrada. Este intercambio ocurre cuando un dispositivo interno intenta comunicarse con el mundo exterior.
Considere la cuota de su ISP. Recibirá un conjunto de direcciones IP registradas únicas. Estas direcciones se denominan direcciones “internas globales”. Esta es la cara pública de la red. Sin embargo, en una red privada se utiliza una dirección IP privada no registrada. Estos se dividieron en dos grupos. El propio enrutador NAT tiene reservadas un pequeño conjunto de direcciones “externas locales”. Además, también existe una gran cantidad de direcciones “locales internas”. Estos residen en el dominio stub, que es la red interna donde se realiza la mayor parte del trabajo.
El enrutador utiliza estas direcciones locales externas para traducir las direcciones “globales externas” únicas de los dispositivos públicos. La mayoría de las computadoras en un dominio stub simplemente se comunican entre sí. Utilice estas direcciones locales internas. Nunca necesitan hacerlo público. Pero ¿qué pasa con algunas máquinas? Son muy habladores. Se comunican con servidores externos. Estos se asignan dentro de direcciones globales. No requieren traducción. Ya tienen un billete público para viajar.
El viaje de paquetes en NAT estándar
Cuando una computadora con una dirección local interna se conecta a Internet, envía un paquete a un enrutador NAT. El enrutador no se limita a adivinar. Consulte la tabla de enrutamiento. ¿Tiene una entrada para el destino? Si es así, el dispositivo traduce el paquete. También crea una nueva entrada en la tabla de traducción de direcciones. Esta tabla rastrea quién está hablando con quién. Si el destino no está en la tabla, el paquete se descarta. Período.
Después de la traducción, el enrutador utiliza la dirección global interna para reenviar el paquete. responde un ordenador de la red pública. La dirección de origen de esta respuesta es una dirección global externa. El destino es una dirección global interna. El enrutador NAT busca la IP de destino en su tabla de traducción. Encuentra el mapeo. Convierte una dirección global interna nuevamente en una dirección local interna. Luego envía el paquete a la computadora correcta. Simple.
Conexiones de sobrecarga NAT
La sobrecarga de NAT aumenta la eficiencia. Utiliza multiplexación, una característica de la pila TCP/IP. Esto permite que una computadora mantenga simultáneamente múltiples conexiones simultáneas a servidores remotos. ¿Cómo? Utilizando diferentes puertos TCP o UDP.
El encabezado del paquete IP es un contenedor de datos. Contiene cuatro datos importantes:
- Dirección de origen – la IP de la computadora que envía los datos. Ejemplo: 201.3.83.132
- Puerto de origen : el número de puerto especificado por el remitente. Ejemplo: puerto 1080
- Dirección de destino – la IP del ordenador receptor. Ejemplo: 145.51.18.223
- Puerto de destino : número de puerto que el remitente desea que abra el receptor. Ejemplo: puerto 3021
Las direcciones identifican las máquinas. Los puertos garantizan que la conexión sea única. Puedes tener varias conversaciones con el mismo servidor si los puertos son diferentes. La combinación de estos cuatro números define una conexión TCP/IP.
Los números de puerto tienen una longitud de 16 bits. En teoría, esto le da 65.536 valores posibles. En realidad, cada fabricante asigna los puertos de forma diferente. Un sistema típico puede contar con unos 4.000 puertos libres. Esto es suficiente para la mayoría de los usuarios. Pero también resalta la importancia de la asignación dinámica.
Traducción dinámica de direcciones de red
La NAT dinámica funciona de forma un poco diferente a una configuración estática. Aquí está el desglose.
Las redes internas (dominios stub) utilizan direcciones IP que no han sido asignadas por la IANA. Estos no son enrutables. No son únicos a nivel mundial. La empresa configuró un enrutador habilitado para NAT utilizando direcciones IP únicas proporcionadas por la IANA.
Este proceso comienza cuando una computadora en un dominio stub intenta conectarse a un servidor externo, como un sitio web.
- El enrutador recibe el paquete de datos.
- Guarda la dirección IP no enrutable de la computadora en la tabla de traducción.
- Reemplace la IP no enrutable del remitente con la primera dirección IP única disponible.
- La tabla asigna direcciones IP privadas a direcciones IP públicas.
Cuando el destino responde, el enrutador verifica la dirección de destino. Busca la tabla de traducción. Encuentra la IP privada coincidente. Cambie la dirección de destino a la dirección original no enrutable. Envía el paquete a esa computadora específica.
Si no hay ninguna coincidencia en la tabla, el paquete se descarta. Este proceso se repite mientras continúe la comunicación. Este enfoque dinámico guarda una dirección IP pública. No los asigna de forma permanente. Los toma prestados de la piscina. Cuando finaliza la sesión, la IP vuelve a girar.
Cómo NAT sobrecarga las conexiones de mapas
La sobrecarga de NAT es más que simplemente reemplazar una dirección IP por otra. Asigna conexiones individuales para que una IP pública pueda servir a docenas de dispositivos internos.
Este es el proceso. Las computadoras en una red privada envían paquetes a servidores externos. Un enrutador NAT lo intercepta. Los paquetes no se reenvían inmediatamente. En cambio, registra la dirección IP interna y el puerto de origen en la tabla de traducción. Luego reemplace la IP de origen con su propia dirección IP pública. También se especifica un nuevo puerto de origen. Este nuevo puerto apunta a una entrada en la tabla de traducción.
Cuando el servidor externo responde, el paquete llega al enrutador. Los enrutadores examinan el puerto de destino de los paquetes entrantes. Encuentre las entradas correspondientes en la tabla. Cambia la IP pública a su IP privada interna. Restablezca el número de puerto al número esperado por la computadora original. El paquete llega a la máquina correcta. Este ciclo se repite para cada paquete posterior.
El enrutador mantiene la entrada activa. El temporizador se reinicia cada vez que se utiliza el mapeo. El temporizador expira si la conexión queda en silencio. La entrada desaparece. Otros dispositivos pueden utilizar este puerto.
Visualización de la traducción del dominio stub
Imagine una red auxiliar con cuatro computadoras intentando conectarse a Internet. Todos comparten una dirección IP pública de “215.37.32.203” en el enrutador NAT.
Así es como los enrutadores usan los puertos para distinguirlos:
- La computadora A (
192.168.32.10) se conecta al puerto 400. El enrutador le asigna el puerto 1 en la dirección IP pública. - La computadora B (
192.168.32.13) está conectada al puerto 50. El enrutador le proporciona el puerto 2. - La computadora C (
192.168.32.15) usa el puerto 3750. El enrutador lo asigna al puerto 3. - La computadora D (
192.168.32.18) está conectada al puerto 206. El enrutador asigna el puerto 4.
La red externa ve todo el tráfico desde 215.37.32.203. Reconocen los puertos 1, 2, 3 y 4. No se ven las direcciones privadas 192.168.x.x. El enrutador utiliza estos números de puerto para enviar respuestas al dispositivo interno correcto.
Puede excluir ciertos dispositivos de este proceso. Configurar la lista de acceso. Dígale a su enrutador qué direcciones IP están exentas. Estas computadoras evitan NAT por completo. Mantienen su propia dirección. Todos los demás están sobrecargados en una dirección IP pública.
El hardware es importante aquí. El número de traducciones simultáneas depende de la memoria DRAM. Cada entrada requiere alrededor de 160 bytes. Un enrutador con 4 MB de DRAM puede manejar alrededor de 26.214 conexiones simultáneas. Esto es suficiente para la mayoría de oficinas pequeñas y medianas.
¿Por qué existen rangos de IP privados?
No todas las direcciones IP son iguales. Algunas son públicas. Algunas son privadas. La IANA reservó rangos específicos para uso privado. Éstas se definen en RFC 1918. Se denominan direcciones “no registradas”.
Los intentos de enrutar el tráfico utilizando estas direcciones en la Internet pública fracasarán. Los enrutadores están programados para descartar paquetes con direcciones de origen no registradas. Se puede enviar un paquete fuera de la red, pero se descartará el primer enrutador externo al que llegue el paquete. Nunca volverá.
Hay tres gamas estándar para uso privado.
- Clase A :
10.0.0.0~10.255.255.255 - Clase B :
172.16.0.0~172.31.255.255 - Clase C :
192.168.0.0~192.168.255.255
No es necesario elegir un rango y ceñirse a él. También puedes mezclarlos. Sin embargo, esta es una mala práctica. Surge un conflicto. Si una subred usa 192.168.1.0 y otra usa 192.168.2.0, combinarlas causará confusión. Cíñete a un rango por diseño de red. Mantenga las rutas despejadas.
Implicaciones de seguridad de NAT
NAT proporciona una capa de oscuridad. Los escáneres externos solo pueden ver la dirección IP del enrutador. No ven el funcionamiento interno. No saben que detrás de esta dirección había cuatro ordenadores.
Esto no es un cortafuegos. El contenido no se filtra. Los paquetes no se comprueban en busca de malware. Simplemente traduce direcciones. Sin embargo, la topología interna está oculta. Eso es algo.
Con tantos dispositivos que comparten una única dirección IP, es difícil de administrar. Consulte la tabla de traducción para solucionar problemas. Necesita saber qué puertos están asignados a qué usuarios. Si sus usuarios se quejan de velocidades lentas, puede verificar si sus entradas de traducción están desactualizadas o si el puerto está agotado.
El perímetro de seguridad es el enrutador. Si el dispositivo NAT está comprometido, todo el dominio stub está comprometido. Se muestran todas las traducciones. Todas las conexiones se pueden manipular.
Hay una compensación. Puede guardar en direcciones IP. Obtienes sigilo básico. Sin embargo, pierde visibilidad detallada del tráfico de dispositivos individuales. El enrutador se convierte en el único punto de falla y el único punto de observación.
¿Qué significa esto para ti? Las redes son difíciles de mapear desde el exterior, pero más difíciles de depurar desde el interior. Tienes que confiar en la tabla de traducción. Tienes que confiar en el cronómetro. También hay que esperar que la DRAM no se llene antes de que finalice la conexión.
La NAT dinámica hace más que simplemente mezclar direcciones IP. Construye silenciosamente un firewall entre su red interna y el mundo exterior. O entre la red interna e Internet. Las reglas son simples. NAT sólo permite conexiones que se originan en el dominio stub.
Básicamente, esto significa que las computadoras en redes externas no pueden conectarse a su computadora. A menos que su computadora haya iniciado el contacto. Puedes navegar por Internet. Puede conectarse al sitio. Puedes descargar el archivo. Sin embargo, nadie más puede acceder a su dirección IP. No pueden usarlo para conectarse a un puerto de su computadora.
Sin embargo, hay excepciones. En determinadas situaciones se requiere NAT estática (también conocida como mapeo de tráfico entrante). Esto permite que los dispositivos externos establezcan conexiones a computadoras en el dominio stub. Se requiere NAT estática si desea pasar de una dirección IP global interna a una dirección IP local interna específica. Permite la conexión a su servidor web.
Filtrar y registrar el tráfico
Algunos enrutadores NAT ofrecen un filtrado exhaustivo. También registran el tráfico. El filtrado permite a las empresas controlar a qué tipos de sitios web acceden los empleados en línea. Les impide ver material cuestionable. Puede crear archivos de registro utilizando registros de tráfico. Registra qué sitios se visitan. Desde allí puedes crear diferentes informes.
¿En qué se diferencia NAT de un proxy?
A veces, NAT se confunde con proxy. Pero también hay diferencias. NAT es transparente para las computadoras de origen y de destino. Ninguno de los dos se da cuenta de que se trata de un tercer dispositivo. Los representantes no son transparentes.
La computadora emisora sabe que está realizando una solicitud a un servidor proxy. Debe estar configurado para realizar esta función. La computadora de destino identifica al proxy como la computadora de origen. Se trata directamente con el proxy.
Los servidores proxy normalmente operan en la capa 4 (transporte) o superior, mientras que NAT es un protocolo de capa 3 (red).
En la mayoría de los casos, operar a un nivel superior hará que el proxy sea más lento que el dispositivo NAT.
Los beneficios reales de la traducción de direcciones de red van más allá de simplemente guardar direcciones IP. La dificultad de la gestión de la red se reduce considerablemente. Considere una situación en la que necesita mover un servidor web o un servidor FTP a otro host. Con NAT, no tiene que preocuparse por enlaces rotos ni por actualizar registros DNS en ningún lugar. Simplemente ajuste la asignación de tráfico entrante de su enrutador para que apunte al nuevo host interno.
Esta flexibilidad se extiende a toda su red interna. Solo la IP del enrutador o una pequeña cantidad de direcciones globales son visibles desde el exterior, lo que le permite reorganizar el diseño interno sin interrumpir la conexión externa.
NAT y DHCP trabajan juntos
NAT se empareja naturalmente con DHCP (Protocolo de configuración dinámica de host). Puede configurar un conjunto de direcciones IP privadas no registradas (a menudo denominadas dominio auxiliar) en su red interna y hacer que un servidor DHCP distribuya estas direcciones cuando los dispositivos se conecten.
Esta configuración simplifica el escalado. A medida que su negocio crece y necesita más computadoras en su red, no necesita solicitar más bloques IPv4 globales a la Autoridad de Números Asignados de Internet (IANA). Todo lo que necesita hacer es ampliar los rangos de IP disponibles en su configuración de DHCP. El enrutador maneja la traducción y su red interna se expande instantáneamente.
Multihoming para redundancia y velocidad
A medida que las empresas se vuelven cada vez más dependientes de Internet, depender de una única conexión conlleva riesgos. El multihoming (establecer una conexión a Internet en varios puntos) se está convirtiendo en una parte estándar de la estrategia de red.
La principal ventaja es la redundancia. Un fallo de conexión no paralizará catastróficamente su negocio. Pero el tiempo de actividad no es el único problema. Multihoming permite el equilibrio de carga. Evita que un único enlace se convierta en un cuello de botella al distribuir el tráfico entre múltiples conexiones. Esta optimización reduce la latencia para los usuarios que utilizan recursos externos y mejora el rendimiento general.
Cómo BGP enruta el tráfico
Las redes multihoming normalmente se conectan a varios proveedores de servicios de Internet (ISP) diferentes. Cada ISP asigna su propia dirección o rango de IP. Los enrutadores administran estas diferentes conexiones utilizando el protocolo Border Gateway (BGP), un componente central del conjunto TCP/IP.
En esta configuración, el enrutador actúa como policía de tránsito.
* Utiliza IBGP (Protocolo de puerta de enlace de frontera interna) en el lado del dominio auxiliar para administrar las políticas de enrutamiento interno.
* Se comunica con enrutadores de otros ISP mediante EBGP (Protocolo de puerta de enlace de frontera externa).
La conmutación por error es automática. Cuando un enrutador detecta que el enlace ISP está inactivo, inmediatamente enruta todos los datos a través de los enrutadores activos restantes. Esto sucede sin intervención humana y mantiene la red en funcionamiento.
Escalar con NAT en un entorno de múltiples proveedores
NAT desempeña un papel clave a la hora de facilitar el enrutamiento escalable en estas complejas configuraciones de múltiples proveedores. Al separar las direcciones internas de las externas, NAT permite que la red se adapte a los diferentes requisitos del ISP sin revelar detalles de la topología interna. Para estrategias técnicas más detalladas, recursos como la Guía Cisco Enterprise Multihoming proporcionan rutas de implementación detalladas.
Preguntas frecuentes sobre traducción de direcciones de red (NAT)
¿Qué es la traducción de direcciones de red?
NAT es un método de mapeo que permite que los servidores y hosts locales accedan a Internet. Tome varias direcciones IP privadas locales, conéctelas a una dirección IP pública global y envíelas a través de su enrutador.
¿NAT afecta la velocidad de Internet?
impacto mínimo. Si tienes un router bastante moderno, el rendimiento apenas se nota. En la mayoría de los casos, el proceso de traducción se acelera por hardware.
¿Cuáles son los beneficios de usar NAT?
Además de la seguridad, NAT le permite reutilizar muchas direcciones IP privadas de forma gratuita. Las direcciones IP externas e internas están ocultas de la Internet pública. Además, conecte varios hosts internos a través de solo unas pocas direcciones IP externas, ahorrando memoria y costos de configuración.
¿Cuál es la diferencia entre NAT y PAT?
NAT significa traducción de direcciones de red. PAT significa traducción de direcciones de puerto (también conocida como sobrecarga NAT). Ambos convierten direcciones IP privadas en direcciones IP públicas para ahorrar espacio. La principal diferencia es que PAT utiliza números de puerto para distinguir entre múltiples dispositivos internos que comparten una única dirección IP pública, mientras que la NAT tradicional generalmente realiza una asignación uno a uno o uno a muchos y no distingue entre puertos.
¿Cuántos tipos de NAT existen?
Viene en varias formas, cada una de las cuales satisface diferentes necesidades.
* NAT estática: Asignación estricta uno a uno de direcciones IP no registradas a direcciones IP registradas.
* NAT dinámica: Hace coincidir direcciones IP no registradas con direcciones IP registradas en un conjunto (grupo) de direcciones disponibles.
* Sobrecarga (PAT): Sobrecarga varias direcciones IP no registradas en una dirección IP registrada utilizando diferentes números de puerto.
* Superposición: Esto ocurre cuando la dirección IP de un dispositivo en una red compartida entra en conflicto con un dispositivo en Internet (red externa) y requiere reglas de traducción complejas para resolverse.
Información detallada
Para obtener más información sobre arquitectura empresarial y configuraciones de enrutamiento avanzadas, consulte los recursos vinculados en las páginas siguientes. El panorama de la conectividad cambia constantemente y comprender cómo interactúan estos protocolos es clave para mantener su sistema en línea.