


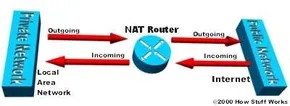
Швидше за все, ви читаєте цей текст прямо зараз із пристрою, підключеного до інтернету. Якщо так, ви, можливо, використовуєте трансляцію мережевих адрес (NAT). Це відбувається у фоновому режимі. Ви можете навіть не знати про її існування.
Інтернет величезний. В даний час оцінна кількість активних користувачів перевищує 5,35 мільярда. Це дуже багато людей. Це багато пристроїв. Це зростання безпосередньо пов’язане з тим, наскільки важливим для вас є NAT. Це більше ніж просто технічна деталь. Це механізм, який забезпечує роботу Інтернету для мільярдів користувачів.
Криза вичерпання IP-адрес
Кожний комп’ютер, який спілкується з іншим комп’ютером в Інтернеті, потребує ідентичності. Це IP-адреса. Абревіатура від Internet Protocol (Протокол Інтернету). Подайте його як цифрову поштову адресу. Він показує веб-сервісу, куди саме надсилати дані.
Коли IP-протокол розроблявся вперше, інженери вважали, що місця вистачить із запасом. Вони нарахували 4294967296 унікальних адрес. Це $2^{32}$. Звучить як нескінченність.
Цього недостатньо.
Ваш фактичний діапазон публічних адрес менший. Цифра складає 3,2-3,3 мільярда. Чому? Тому що адреси поділені на категорії. Деякі зарезервовані для мультикастингу. Інші залишені для тестування. Вибухове зростання домашнього інтернету та бізнес-інфраструктури вичерпало запаси. Індивідуальні громадські ідентифікатори закінчилися.
Очевидне рішення – переформатувати адресний простір. Це IPv6. Дозволяється більше адрес. Однак використання йде повільно. Це потребує змін у всій глобальній інфраструктурі. На це підуть роки.
Як NAT вирішує цей брак?
Тут входить у гру NAT. Зокрема RFC 1631 визначає цей підхід.
Один пристрій (зазвичай маршрутизатор) діє агентом. Воно знаходиться між публічним Інтернетом та приватною локальною мережею. Ваш маршрутизатор має публічну IP-адресу. Ноутбуки, мобільні телефони та розумні телевізори – ні. Вони використовують приватні IP-адреси. Маршрутизатор перетворює адреси між цими двома типами.
Тільки одна унікальна IP-адреса може представляти цілу групу комп’ютерів. Це вирішує проблему нестачі публічних IP-адрес. Але це лише половина історії.
Аналогія з офісною ресепшен-зеною
Ця концепція була винайдена компанією Cisco. Найпростіший спосіб зрозуміти, як працює NAT, це аналогія.
Уявіть велику офісну будівлю. Ви – внутрішній співробітник. У вас є інструкція для секретаря: не надсилайте дзвінки мені, якщо я не згоден.
Потім ви телефонуєте потенційному клієнту. Залишаєте повідомлення. Говоріть секретареві: «Я чекаю на дзвінок від цієї людини». Ви надаєте їй точну інформацію.
Клієнт дзвонить на головний номер будівлі. То був єдиний номер, який він знав. Він просить поєднати з вами. Секретар перевіряє довідкову таблицю. Ця таблиця зіставляє ваше ім’я із вашим внутрішнім номером. Вона пам’ятає, що ви попросили цей дзвінок. Вона спрямовує клієнта.
Без цієї довідкової таблиці та без вашого дозволу клієнта буде заблоковано або втрачено. NAT робить саме це із пакетами даних.
Механізм за трансляцією
NAT діє як контролер доступу. Він знаходиться між вашою внутрішньою мережею та рештою світу. Це може бути брандмауер, маршрутизатор або комп’ютер, налаштований для обробки вашого трафіку.
Він проявляється безліччю різних способів. Він працює по-різному залежно від вашої конфігурації та потреб у безпеці чи простоті. Базові функції залишаються постійними. Він зіставляє внутрішні приватні адреси з одним громадським ідентифікатором. Керує потоком даних так, щоб зовнішні мережі не потребували знання внутрішньої структури локальної системи.
Це налаштування вирішує не лише проблему економії адрес. Вона додає шар скритності. Зовнішні сторони бачать IP-адресу вашого маршрутизатора, а не IP-адресу особистого пристрою. Це перевага у сфері безпеки. Основним драйвером залишається вичерпання адрес IPv4.
Технологія дозріла. Вона є стандартною на багатьох споживчих маршрутизаторах, що продаються сьогодні. Як тільки ви зрозумієте це, ви зможете побачити, чому можете підключити п’ять пристроїв до Wi-Fi-мережі, використовуючи лише одну публічну IP-адресу. Це розумне вирішення проблеми, яку ми створили, надто швидко зростає.
Статичний NAT: одно-до-одному міст
Статичний NAT еквівалентний прямій лінії. Це точне відображення однієї незареєстрованої приватної IP-адреси на одну зареєстровану публічну IP-адресу. Без розподілу ресурсів. Без плутанини із портами. Це просто прямий тунель між зовнішнім світом та конкретним внутрішнім пристроєм.
Чому це важливо? Тому що в деяких випадках вам потрібний пристрій, до якого можна отримати доступ через Інтернет. Веб-сервер. Ігровий сервер. Точка безпечного віддаленого доступу. Статичний NAT є стандартним інструментом для розміщення контенту, який зовнішні клієнти повинні знайти.
Це працює шляхом створення постійного запису таблиці NAT. Коли зовнішній пакет надходить на публічну IP-адресу, маршрутизатор шукає відповідну приватну IP-адресу та перенаправляє трафік. Коли пристрій відповідає, відбувається зворотне. Вихідна IP-адреса змінюється перед входом до мережі.
Не динамічне перетворення. Відображення залишаються незмінними. Вони не мають терміну дії. Вони просто чекають.
“Статичний NAT особливо корисний, коли ви хочете отримати доступ до пристрою ззовні мережі.”
Ця сталість має власну ціну. Для будь-якого внутрішнього сервера, що вимагає вхідного доступу, потрібна публічна IP-адреса. Якщо ви запускаєте три публічно доступні сервіси, вам знадобиться три записи статичного NAT і три публічні IP-адреси. Це може швидко вичерпати пул адрес.
Порівняйте це з PAT (Port Address Translation), де десятки внутрішніх пристроїв поділяють одну публічну IP-адресу. PAT ефективний. Статичний NAT прозорий.
Ключове слово тут – прозорість. Зовнішні клієнти бачать внутрішні пристрої так, ніби вони були безпосередньо підключені до Інтернету. Налагодження не має складності, пов’язаної з відображенням портів. Немає моментів “чому я не можу підключитися?”, викликаних неправильним настроюванням портів. IP-адреса – це особистість. Це не брехня.
Це спрощує усунення несправностей. Якщо щось іде не так, ви точно знаєте, який пристрій задіяний. Немає необхідності гадати на основі номера порту. Я пінгую публічну IP-адресу і спілкуюся з приватним пристроєм.
Однак, це не підходить для всіх ситуацій. Ви не налаштовуєте статичний NAT для ноутбука. Це не потрібно для поштових клієнтів або перегляду веб-сторінок. Їм не потрібні вхідні з’єднання із зовнішньої мережі. Використання статичного NAT для загального трафіку є надмірним і створює ризик безпеки.
Це для серверів. Для тих, що кричать: “Знайди мене.”
Конфігурація проста, але жорстка. Визначте внутрішній локальний адресу (приватна IP). Вкажіть вашу внутрішній глобальну адресу (публічний IP). Зв’яжіть їх. Ось і все. Правила брандмауера, як і раніше, будуть застосовуватись, але сам процес перетворення не буде видно кінцевим користувачам.
Є тонкий аспект безпеки. Він приховує пристрій, але ізолює його. Ви також можете обмежити, хто може отримати доступ до цієї публічної IP-адреси. Однак сам механізм перетворення не додає рівня скритності. Якщо ви хочете приховати пристрій, можна використовувати PAT або проксі. Якщо потрібно доступність, ви можете використовувати статичний NAT.
Це спеціалізований інструмент. Не весь ваш набір інструментів. Однак якщо вам потрібна пряма лінія, це єдиний спосіб.
Статичний NAT є суворим. Це жорсткий зв’язок один до одного. Але реальність недосконала. У більшості мереж недостатньо публічних IP-адрес для всіх пристроїв. Саме тому використовується динамічний NAT. Він не фіксований. Це двері, що обертаються.
Пристрої в мережі починають із приватної, незареєстрованої IP-адреси. Вони хочуть зв’язатися із зовнішнім світом. Маршрутизатори не призначають постійні публічні адреси. Натомість вони обирають одну із зареєстрованих IP-адрес. Уявіть парковку для прокатного автомобіля. Ви сідаєте за кермо (IP). Ви – той, хто керує. Надсилаєте його назад. Наступна людина сідає до наступної машини.
Це відображення існує лише під час активної сесії. Якщо з’єднання втрачається, публічна IP-адреса повертається в пул. Він стає доступним для решти. Це заощаджує адреси. Це добре працює. Однак воно обмежене розміром пулу. Коли він закінчується, наступний запит завершиться невдачею.
Коли однієї IP-адреси недостатньо: з’являється навантаження
Що, якщо у мене 50 пристроїв і лише одна публічна IP-адреса? Я не можу розмістити 50 автомобілів у своєму гаражі. Це означає порушення правил традиційної мережі. Почніть використовувати порти.
Це перевантаження.
Також відома як PAT (Port Address Translation), або NAT з однією IP-адресою, або мультиплексування NAT на рівні портів. Вибирайте те, що вам подобається. Концепція та сама: об’єднання кількох приватних IP-адрес в одну публічну IP-адресу. Як? Використання унікальних вихідних портів для кожного з’єднання.
Ноутбук вітає веб-сервер. Використовується порт 49152. Десктоп вітає той самий сервер. Використовується порт 49153. Маршрутизатор запам’ятовує це. Він маркує кожен пакет внутрішньою IP-адресою та портом. Коли повертається відповідь, маршрутизатор дивиться на номер порту. Він точно знає, до якого внутрішнього пристрою належать ваші дані.
Перевантаження – не єдине рішення. Саме тому більшість домашніх та невеликих бізнес-інтернет-з’єднань працюють добре.
Без повторного використання портів Інтернет упав би під вагою приватного адресного простору ще багато років тому. Створюються віртуальні підмережі шляхом запозичення структур заголовків TCP/UDP. Це дуже clever (винахідно). Це потрібно. Це повсюдно.
Чому це важливо для звичайних користувачів
Ви не можете помічати, як це відбувається. Просто вмикаєте комп’ютер. Ви переглядаєте веб-сторінки. Все працює. Однак, якщо ви коли-небудь стикалися з обривом з’єднання через те, що маршрутизатор вичерпав кількість сесій, ви досягли межі NAT. Ще гірше – обмеження доступних портів.
Один IP-адреса має 65 535 портів. Для більшості цього достатньо. Але що щодо часто використовуваних маршрутизаторів? Не так уже й багато. Якщо ви завантажуєте великі файли, транслюєте відео в 4K і використовуєте домашній сервер одночасно, ці порти можуть швидко вичерпатися.
Динамічний NAT забезпечує гнучкість. Перевантаження збільшує масштабованість. Разом вони приховують внутрішню мережу від публічного Інтернету. Те, що бачить зовнішній світ, — це IP-адреса. Усередині вас є безліч внутрішніх світів.
Ціна? Складність. Діагностика ускладнюється. Якщо щось йде не так, ви не можете просто подивитися на публічну IP-адресу. Вам потрібно відстежувати відображення портів. Це рівень абстракції. Корисна, але непрозора.
Це не має значення, якщо
Вирішення конфліктів адрес при NAT-оверлі
Більшість мереж не стикаються із цією проблемою. Вони просто отримують блок публічних IP-адрес і на цьому все закінчується. Однак, якщо ваша внутрішня мережа використовує діапазон, який вже існує в інтернеті (наприклад, ви використовуєте 192.168.1.0/24 всередині мережі, але цей діапазон призначений іншій компанії в іншому місці), виникає конфлікт. Маршрутизатор не може надсилати пакети з вихідними IP-адресами за межі мережі. Провайдери, що стоять вище, можуть відкидати їх або неправильно маршрутизувати.
Тому маршрутизатор має втрутитися. Йому потрібно підтримувати таблицю пошуку. Щоразу, коли пристрій у вашій мережі намагається зв’язатися із зовнішнім світом, ваш маршрутизатор перехоплює пакети. Він замінює «внутрішню» приватну адресу на вашу унікальну зареєстровану публічну IP-адресу. Це досить просто. Але зачекайте. Це стосується не лише вихідного трафіку.
Якщо інша мережа (з якою ви випадково розділили адресний простір) спробує зв’язатися з вами, ваш маршрутизатор повинен виконати зворотне перетворення. Він бере «зовнішню» зареєстровану адресу та відображає її назад на адресу вашої приватної мережі. Це двонаправлене перетворення налаштовує конфігурацію NAT для IP-адрес, що перекриваються.
Існує два основні способи вирішення цієї складної ситуації. Статичний NAT працює, коли відображення фіксовано. Ми говоримо маршрутизатору: “Якщо ти бачиш IP X зовні, відправляй його на IP Y всередині”. Це жорстко. Передбачувано. Однак це не масштабується. Управління статичними записами стає кошмаром, коли у вас є велика кількість конфліктуючих діапазонів.
Інший варіант – динамічний NAT, який часто використовується разом із DNS. У цьому випадку маршрутизатор динамічно призначає доступні публічні IP-адреси з пулу. DNS усуває плутанину, забезпечуючи коректну роботу логіки перетворення, навіть якщо внутрішній хост-пристрій намагається отримати доступ до зовнішньої мережі з «неправильним» (але перекривається) ім’ям. Це дуже заплутано. Це складно. Але якщо ідентичність вашої мережі конфліктує з чиєюсь ще, це єдиний спосіб підтримувати активне з’єднання.
Опис домену stub
Більшість внутрішніх мереж є просто локальними мережами (LAN). Цей режим роботи називається доменом Stub. Використовуйте приватну IP-адресу. Трафік залишається у мережі. Він рідко залишає будинок.
Але ось у чому проблема. Внутрішні IP-адреси можуть бути зареєстровані. Якщо вони не зареєстровані, ви матимете проблеми. Ви не зможете безпосередньо спілкуватися із зовнішнім світом. Потрібна NAT – трансляція мережевих адрес. Це свого роду міст. Без нього незареєстровані адреси опиняються «у безвиході».
«Комп’ютери з незареєстрованими IP-адресами повинні використовувати NAT для зв’язку з рештою світу».
Тепер поговоримо про технічну реалізацію. Як саме налаштувати цю систему? Існує кілька методів конфігурації NAT. Далі розглянемо ці варіанти.
Особлива подяка Cisco за допомогу у написанні цієї статті.
Трансляція мережевих адрес (NAT) – це не поодинока конфігурація. Це стратегія налаштування. Ви можете адаптувати її до своєї інфраструктури. У стандартній конфігурації NAT-маршрутизатор виконує основну роботу. Він отримує незареєстровану локальну IP-адресу з вашої приватної мережі та замінює її зареєстрованою глобальною адресою. Цей обмін відбувається, коли внутрішній пристрій намагається зв’язатися із зовнішнім світом.
Розгляньте квоту вашого інтернет-провайдера (ISP). Ви отримаєте набір унікальних зареєстрованих IP-адрес. Ці адреси називаються “внутрішніми глобальними” (inside global) адресами. Це публічна особа мережі. Однак у приватній мережі ви використовуєте незареєстровані приватні IP-адреси. Вони поділяються на дві групи. Сам NAT-маршрутизатор має невеликий набір зовнішніх локальних (outside local) адрес, зарезервованих для себе. Крім того, існує велика кількість “внутрішніх локальних” (internal local) адрес. Вони знаходяться в зоні-заглушці (stub domain), яка є внутрішньою мережею, де відбувається більша частина роботи.
Маршрутизатор використовує ці зовнішні локальні адреси для трансляції унікальних зовнішніх глобальних адрес публічних пристроїв. Більшість комп’ютерів у зоні-заглушці просто спілкуються один з одним, використовуючи внутрішні локальні адреси. Їм ніколи не потрібно виходити до публічної мережі. Але що щодо деяких машин? Вони дуже активні. Вони спілкуються із зовнішніми серверами. Їх призначаються внутрішні глобальні адреси. Вони не потребують трансляції. Вони вже мають публічний «квиток» на доступ.
Шлях пакету при стандартному NAT
Коли комп’ютер з внутрішньою локальною адресою підключається до Інтернету, він надсилає пакет NAT-маршрутизатору. Маршрутизатор не просто вгадує. Він перевіряє таблицю маршрутизації. Чи є в ньому запис для пункту призначення? Якщо так, пристрій виконує трансляцію пакета. Він також створює новий запис у таблиці трансляції адрес. Ця таблиця відстежує, хто спілкується. Якщо пункту призначення в таблиці немає, пакет відкидається. Крапка.
Після трансляції маршрутизатор використовує внутрішню глобальну адресу для пересилання пакета. Комп’ютер у громадській мережі відповідає. Вихідною адресою для цієї відповіді є зовнішня глобальна адреса. Призначенням є внутрішня глобальна адреса. NAT-маршрутизатор шукає IP-адресу призначення у таблиці трансляції. Він знаходить відповідність. Перетворює внутрішній глобальний адресу у внутрішній локальний адресу. Потім він надсилає пакет потрібному комп’ютеру. Просто.
З’єднання з перевантаженням NAT
Навантаження NAT (NAT overload) підвищує ефективність ще більше. Вона використовує мультиплексування – функцію стека TCP/IP. Це дозволяє одному комп’ютеру одночасно підтримувати кілька одночасних з’єднань із віддаленими серверами. Як? Використовуючи різні порти TCP чи UDP.
Заголовок IP-пакета – це контейнер даних. Він містить чотири важливі елементи інформації:
- Адреса відправника – IP-адреса комп’ютера, що надсилає дані. Приклад: 201.3.83.132
- Вихідний порт – Номер порту, вказаний відправником. Приклад: порт 1080
- Адреса одержувача – IP-адреса приймаючого комп’ютера. Приклад: 145.51.18.223
- Порт призначення – Номер порту, який відправник хоче, щоб одержувач відкрив. Приклад: порт 3021
Адреси ідентифікують машини. Порти забезпечують унікальність з’єднання. Ви можете мати кілька розмов з одним сервером, якщо порти різні. Комбінація цих чотирьох чисел визначає з’єднання TCP/IP.
Номери портів мають довжину 16 біт. Теоретично це дає 65536 можливих значень. Насправді різні виробники по-різному відображають порти. Типова система може розраховувати приблизно на 4000 вільних портів. Цього достатньо більшість користувачів. Але це також наголошує на важливості динамічного розподілу.
Динамічна трансляція мережевих адрес
Динамічний NAT працює трохи інакше, ніж статична настройка. Ось як це влаштовано.
Внутрішні мережі (зони-заглушки) використовують IP-адреси, які були призначені IANA. Вони не маршрутизуються. Вони не є унікальними у всьому світі. Компанія налаштувала маршрутизатор із підтримкою NAT, використовуючи унікальні IP-адреси, надані IANA.
Цей процес починається, коли комп’ютер у зоні-заглушці намагається підключитися до зовнішнього сервера, наприклад веб-сайту.
- Маршрутизатор отримує пакет даних.
- Він зберігає IP-адресу комп’ютера, що не маршрутизується, в таблиці трансляції.
- Замінює не маршрутизовану IP-адресу відправника на першу доступну унікальну IP-адресу.
- Таблиця зіставляє приватні IP-адреси з громадськими IP-адресами.
Коли пункт призначення відповідає, маршрутизатор перевіряє адресу призначення. Він шукає у таблиці трансляції. Він знаходить відповідну приватну IP-адресу. Повертає адресу призначення назад до вихідної адреси, що не маршрутизується. Він надсилає пакет до цього конкретного комп’ютера.
Якщо таблиця не має збігів, пакет відкидається. Цей процес повторюється доти, доки триває зв’язок. Цей динамічний підхід економить публічну IP-адресу. Він призначає їх постійно. Він бере їх у позику з пулу. Коли сеанс закінчується, IP-адреса повертається до загального пулу для повторного використання.
Як NAT перевантаження відображає з’єднання
NAT-перевантаження (PAT) – це не просто заміна однієї IP-адреси на іншу. Вона відображає окремі з’єднання таким чином, щоб одна публічна IP-адреса могла обслуговувати десятки внутрішніх пристроїв.
Це відбувається в такий спосіб. Комп’ютери в приватній мережі надсилають пакети зовнішнім серверам. Маршрутизатор NAT перехоплює їх. Пакети не надсилаються негайно. Натомість маршрутизатор записує внутрішній IP-адресу та вихідний порт у таблицю трансляції. Потім він замінює вихідну IP-адресу своєю власною публічною IP-адресою. Також вказується новий вихідний порт. Цей новий порт вказує на запис у таблиці трансляції.
Коли зовнішній сервер відповідає, пакет надходить на маршрутизатор. Маршрутизатор перевіряють номер порту призначення вхідних пакетів. Вони знаходять відповідні записи у таблиці. Публічна IP-адреса замінюється назад на вашу внутрішній приватну IP-адресу. Номер порту скидається до значення, що очікується вихідним комп’ютером. Пакет доставляється потрібному пристрою. Цей цикл повторюється кожного наступного пакета.
Маршрутизатор підтримує активний запис. Таймер скидається щоразу, коли відображення використовується. Якщо з’єднання стає неактивним, таймер закінчується. Запис видаляється. Цей порт можна використовувати іншими пристроями.
Візуалізація трансляції в домені stub
Уявіть собі мережу stub (тупикову мережу), у якій чотири комп’ютери намагаються підключитися до Інтернету. Всі вони використовують одну публічну IP-адресу 215.37.32.203 на маршрутизаторі NAT.
Ось як маршрутизатори використовують порти для розрізнення пристроїв:
- Комп’ютер A (
192.168.32.10) підключається до порту 400. Маршрутизатор призначає йому порт 1 на публічній IP-адресі. - Комп’ютер B (
192.168.32.13) підключається до порту 50. Маршрутизатор призначає йому порт 2. - Комп’ютер C (
192.168.32.15) використовує порт 3750. Маршрутизатор відображає його порт 3. - Комп’ютер D (
192.168.32.18) підключається до порту 206. Маршрутизатор призначає йому порт 4.
Зовнішня мережа бачить весь трафік від 215.37.32.203. Вона розпізнає порти 1, 2, 3 та 4. Приватні адреси 192.168.x.x не видно. Маршрутизатор використовує ці номери портів для надсилання відповідей на правильні внутрішні пристрої.
Ви можете виключити певні пристрої цього процесу. Налаштуйте список доступу. Вкажіть маршрутизатору, які IP-адреси звільняються від NAT. Ці комп’ютери повністю оминають NAT. Вони зберігають власні адреси. Всі інші пристрої перевантажуються на одну публічну IP-адресу.
Апаратне забезпечення тут має значення. Кількість одночасних трансляцій залежить від обсягу пам’яті DRAM. Кожен запис займає близько 160 байт. Маршрутизатор з 4 МБ DRAM може обробляти близько 26214 одночасних з’єднань. Цього достатньо для більшості невеликих та середніх офісів.
Навіщо існують діапазони приватних IP-адрес?
Не всі IP-адреси однакові. Деякі є публічними, деякі приватними. IANA зарезервувала певні діапазони приватного використання. Вони визначені в RFC 1918. Ці адреси називаються “незареєстрованими”.
Спроби маршрутизації трафіку з використанням цих адрес у публічному Інтернеті завершаться невдачею. Маршрутизатори запрограмовані відкидати пакети із незареєстрованими вихідними адресами. Пакет може бути відправлений з мережі, але перший зовнішній маршрутизатор, який він потрапить, відкине його. Він ніколи не повернеться.
Існує три стандартні діапазони для приватного використання.
- Клас А :
10.0.0.0~10.255.255.255 - Клас B :
172.16.0.0~172.31.255.255 - Клас C :
192.168.0.0~192.168.255.255
Вам не обов’язково вибирати один діапазон та дотримуватися його. Ви також можете змішувати їх. Однак це вважається поганою практикою. Виникають конфлікти. Якщо одна підмережа використовує 192.168.1.0, а інша – 192.168.2.0, їхнє об’єднання викличе плутанину. Дотримуйтесь одного діапазону у кожному мережевому проекті. Тримайте маршрути чіткими та зрозумілими.
Наслідки для безпеки, пов’язані з NAT
NAT забезпечує рівень скритності. Зовнішні сканери бачать лише IP-адресу маршрутизатора. Вони не бачать внутрішнього пристрою мережі. Вони не знають, що за цією адресою знаходяться чотири комп’ютери.
Це не брандмауер. Контент не фільтрується. Пакети не перевіряються на наявність шкідливого програмного забезпечення. Відбувається лише трансляція адрес. Проте внутрішня топологія прихована. Це вже щось.
При такій великій кількості пристроїв, які використовують одну IP-адресу, керувати ними стає складно. Щоб усунути проблеми, перевіряйте таблицю трансляції. Вам потрібно знати, які порти призначені якимсь користувачам. Якщо ваші користувачі скаржаться на низьку швидкість, ви можете перевірити, чи застаріли записи трансляції або вичерпано порт.
Кордон безпеки – це маршрутизатор. Якщо пристрій NAT скомпрометований, вся мережа stub перебуває під загрозою. Усі трансляції стають видимими. Усі з’єднання можуть бути змінені.
Тут є компроміс. Ви заощаджуєте IP-адреси. Ви отримуєте базову скритність. Однак, ви втрачаєте детальну видимість трафіку окремих пристроїв. Маршрутизатор стає єдиною точкою відмови та єдиною точкою спостереження.
Що це означає для вас? Мережі складно картографувати ззовні, але ще складніше налагоджувати зсередини. Вам потрібно покладатись на таблицю трансляції. Вам потрібно довіряти таймерам. Вам також слід сподіватися, що пам’ять DRAM не заповниться до завершення з’єднання.
Динамічний NAT робить більше, ніж просто перепризначає IP-адреси. Він непомітно формує брандмауер між вашою внутрішньою мережею та зовнішнім світом. Або між внутрішньою мережею та Інтернетом. Правила прості. NAT дозволяє лише з’єднання, ініційовані з внутрішньої мережі.
Простіше кажучи, це означає, що комп’ютери у зовнішніх мережах не можуть підключитися до комп’ютера. Якщо ваш комп’ютер не ініціював контакт. Ви можете переглядати Інтернет. Ви можете підключитись до сайту. Ви можете завантажити файл. Однак ніхто інший не може підключитися до вашої IP-адреси. Вони не можуть використовувати його для підключення до порту на вашому комп’ютері.
Проте є винятки. Статичний NAT (також відомий як відображення вхідного трафіку) потрібен у певних ситуаціях. Це дозволяє зовнішнім пристроям встановлювати з’єднання з комп’ютерами у внутрішній мережі. Статичний NAT потрібен, якщо ви хочете перейти від глобальної внутрішньої IP-адреси до конкретної локальної внутрішньої IP-адреси. Він забезпечує з’єднання для вашого веб-сервера.
Фільтрування та реєстрація трафіку
Деякі маршрутизатори NAT пропонують велику фільтрацію. Вони також реєструють трафік. Фільтрування дозволяє компаніям контролювати, які типи веб-сайтів працівники відвідують в Інтернеті. Це запобігає перегляду ними сумнівних матеріалів. Ви можете створювати файли журналів за допомогою журналів трафіку. Вони записують, які веб-сайти відвідуються. На основі цього ви можете створювати різні звіти.
Чим NAT відрізняється від проксі?
NAT іноді плутають з проксі. Але є й відмінності. NAT прозорий для вихідних та цільових комп’ютерів. Жоден їх усвідомлює, що взаємодіє з третім пристроєм. Проксі не є прозорими.
Відправляючий комп’ютер знає, що робить запит до проксі-серверу. Він має бути налаштований для виконання цієї функції. Цільовий комп’ютер ідентифікує проксі як вихідний комп’ютер. Він взаємодіє з проксі безпосередньо.
Проксі зазвичай працюють на 4-му рівні (транспортному) або вище, тоді як NAT це протокол 3-го рівня (мережевому).
Найчастіше робота на вищому рівні робить проксі повільніше, ніж пристрій NAT.
Реальна користь від трансляції мережевих адрес (NAT) виходить за рамки простої економії IP-адрес. Значно знижується складність керування мережею. Розглянемо ситуацію, коли потрібно перемістити веб-сервер або FTP-сервер на інший хост. З NAT вам не потрібно турбуватися про непрацюючі посилання або оновлення записів DNS. Просто змініть відображення вхідного трафіку у маршрутизаторі, щоб воно вказувало на новий внутрішній хост.
Ця гнучкість поширюється на всю вашу внутрішню мережу. Зовні видно лише IP-адресу маршрутизатора або невелику кількість глобальних адрес, що дозволяє перебудовувати внутрішню структуру без порушення зовнішнього підключення.
NAT та DHCP працюють разом
NAT природно поєднується з DHCP (протоколом динамічного налаштування вузла). Ви можете налаштувати набір незареєстрованих приватних IP-адрес (часто званих «stub-доменом») у внутрішній мережі та дозволити серверу DHCP розподіляти ці адреси при підключенні пристроїв.
Ця настройка полегшує масштабування. У міру зростання вашого бізнесу та необхідності додавання більшої кількості комп’ютерів до мережі, вам не потрібно запитувати додаткові блоки глобальних IPv4-адрес у Інтернет-корпорації з присвоєння імен та номерів (IANA). Все, що вам потрібно зробити, це розширити доступні діапазони IP-адрес конфігурації DHCP. Маршрутизатор виконує трансляцію і ваша внутрішня мережа миттєво розширюється.
Мультихостинг для відмовостійкості та швидкості
У міру того, як бізнес все більше залежить від Інтернету, використання єдиного підключення несе у собі ризики. Мультихостинг (установка підключення до Інтернету через кілька точок) стає стандартною частиною мережевої стратегії.
Головна перевага – це стійкість до відмов. Збій підключення не призведе до катастрофічної зупинки вашого бізнесу. Але питання доступності (uptime) – не єдине. Мультихостинг забезпечує балансування навантаження. Він запобігає перетворенню єдиної лінії на «вузьке місце», розподіляючи трафік по кількох підключеннях. Ця оптимізація знижує затримку для користувачів, які використовують зовнішні ресурси, та покращує загальну продуктивність.
Як BGP маршрутизує трафік
Мережі з мультихостингом зазвичай підключаються до різних інтернет-провайдерів (ISP). Кожен провайдер призначає свою власну IP-адресу або діапазон. Маршрутизатори керують цими різними підключеннями за допомогою протоколу граничного шлюзу (BGP), який є ключовим компонентом набору протоколів TCP/IP.
У цій конфігурації маршрутизатор діє як регулятор руху.
* Використовує iBGP (внутрішній граничний протокол шлюзу) з боку stub-домену для управління внутрішніми політиками маршрутизації.
* Спілкується з маршрутизаторами інших провайдерів за допомогою eBGP (зовнішнього граничного протоколу шлюзу).
Перемикання на резервний канал відбувається автоматично. Коли маршрутизатор виявляє, що канал провайдера недоступний, він негайно перенаправляє весь трафік через активні маршрутизатори, що залишилися. Це відбувається без втручання людини та підтримує роботу мережі.
Масштабування з NAT у середовищі з кількома провайдерами
NAT відіграє ключову роль у забезпеченні масштабованої маршрутизації у цих складних налаштуваннях з кількома провайдерами. Відокремлюючи внутрішні адреси від зовнішніх, NAT дозволяє мережі адаптуватися до різних вимог провайдерів, не розкриваючи деталей внутрішньої топології. Для отримання більш докладних технічних стратегій ресурси, такі як Керівництво по корпоративному мультихостингу Cisco (Cisco Enterprise Multihoming Guide), надають докладні шляхи впровадження.
Часті питання про трансляцію мережевих адрес (NAT)
Що таке трансляція мережевих адрес (NAT)?
NAT – це метод відображення, який дозволяє локальним серверам та вузлам отримувати доступ до Інтернету. Він бере кілька локальних приватних IP-адрес, підключає їх до однієї глобальної загальнодоступної IP-адреси і відправляє їх через ваш маршрутизатор.
Чи впливає NAT на швидкість Інтернету?
Мінімальний вплив. Якщо у вас досить сучасний маршрутизатор, вплив на продуктивність практично непомітний. Найчастіше процес трансляції апаратно прискорений.
Які переваги використання NAT?
Крім безпеки, NAT дозволяє безкоштовно повторно використовувати безліч приватних IP-адрес. Зовнішні та внутрішні IP-адреси приховані від публічного Інтернету. Крім того, він дозволяє підключати безліч внутрішніх хостів через кілька зовнішніх IP-адрес, заощаджуючи пам’ять і витрати на конфігурацію.
У чому різниця між NAT та PAT?
NAT означає трансляцію мережевих адрес (Network Address Translation). PAT означає трансляцію адрес портів (Port Address Translation), також відому як NAT з перевантаженням (NAT Overload). Обидва методи перетворюють приватні IP-адреси на загальнодоступні для економії місця. Головна відмінність полягає в тому, що PAT використовує номери портів для розрізнення кількох внутрішніх пристроїв, що використовують одну і ту ж загальнодоступну IP-адресу, тоді як традиційний NAT зазвичай виконує відображення один до одного або один до багатьох і не розрізняє порти.
Скільки існує типів NAT?
Вони представлені в декількох формах, кожна з яких служить різним цілям.
* Статичний NAT: Суворе відображення «один-до-одному» незареєстрованих IP-адрес на зареєстровані IP-адреси.
* Динамічний NAT: Порівнює незареєстровані IP-адреси із зареєстрованими IP-адресами з пулу (групи) доступних адрес.
* Перевантаження (PAT): Перевантажує кілька незареєстрованих IP-адрес в одну зареєстровану IP-адресу з використанням різних номерів портів.
* Перекривається (Overlapping): Виникає, коли IP-адреса пристрою в спільній мережі конфліктує з IP-адресою пристрою в Інтернеті (зовнішньої мережі), і для вирішення конфлікту потрібні складні правила трансляції.
Додаткова інформація
Для отримання додаткової інформації про корпоративну архітектуру та складні конфігурації маршрутизації див. пов’язані ресурси на наступних сторінках. Мережева інфраструктура постійно змінюється, і розуміння того, як взаємодіють ці протоколи, є ключем до підтримки працездатності системи.


