Sie lesen dies wahrscheinlich gerade auf einem mit dem Internet verbundenen Gerät. Wenn ja, verwenden Sie möglicherweise Network Address Translation (NAT). Es geschieht im Hintergrund. Möglicherweise wissen Sie nicht einmal, dass es existiert.
Das Internet ist riesig. Derzeit liegt die geschätzte Zahl der aktiven Nutzer bei über 5,35 Milliarden. Das sind viele Leute. Es hat viele Geräte. Dieser Anstieg steht in direktem Zusammenhang damit, wie wichtig NAT für Sie ist. Dies ist mehr als nur eine technische Fußnote. Dies ist der Mechanismus, der das Web für Milliarden von Benutzern am Laufen hält.
IP-Adress-Erschöpfungskrise
Jeder Computer, der mit einem anderen Computer im Internet kommuniziert, benötigt eine Identität. Dies ist die IP-Adresse. Abkürzung für Internet Protocol. Betrachten Sie es als eine numerische Straßenadresse. Dadurch wird dem Web genau mitgeteilt, wohin die Daten gesendet werden sollen.
Als IP zum ersten Mal entworfen wurde, dachten die Ingenieure, dass noch viel Platz vorhanden sei. Sie zählten 4.294.967.296 eindeutige Adressen. Es beträgt $2^{32}$. Klingt unendlich.
Das ist nicht genug.
Ihr tatsächlicher öffentlicher Adressbereich ist kleiner. Die Zahl liegt bei 3,2–3,3 Milliarden. Warum? Dies liegt daran, dass die Adressen in Kategorien unterteilt sind. Einige sind für Multicast reserviert. Die anderen bleiben zum Testen übrig. Das explosionsartige Wachstum der Heim-Web- und Geschäftsinfrastruktur hat das Angebot aufgebraucht. Einzelne öffentliche Ausweise sind aufgebraucht.
Die offensichtliche Lösung besteht darin, die Adresse neu zu formatieren. Das ist IPv6. Weitere Adressen sind zulässig. Allerdings verlief die Umsetzung langsam. Es erfordert Änderungen an der gesamten globalen Infrastruktur. Das wird Jahre dauern.
Wie löst NAT diesen Mangel?
Hier kommt NAT ins Spiel. Insbesondere definiert RFC 1631 diesen Ansatz.
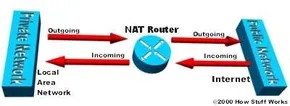
Ein Gerät (normalerweise ein Router) fungiert als Agent. Es liegt zwischen dem öffentlichen Internet und einem privaten lokalen Internet. Ihr Router hat eine öffentliche IP. Laptops, Mobiltelefone und Smart-TVs sind es nicht. Sie verwenden private IP-Adressen. Der Router konvertiert zwischen beiden.
Nur eine eindeutige IP-Adresse kann eine ganze Gruppe von Computern repräsentieren. Dadurch wird das Fehlen einer öffentlichen IP-Adresse behoben. Aber das ist nur die halbe Wahrheit.
Analogie zur Bürorezeptionistin
Cisco hat dieses Konzept erfunden. Der einfachste Weg, die Funktionsweise von NAT zu verstehen, ist die Analogie.
Stellen Sie sich ein großes Bürogebäude vor. Sie sind ein interner Mitarbeiter. Sie haben Anweisungen für die Empfangsdame. Leiten Sie keine Anrufe an mich weiter, es sei denn, ich bin damit einverstanden.
Rufen Sie als Nächstes Ihren potenziellen Kunden an. Eine Nachricht hinterlassen. Sagen Sie der Empfangsdame: „Ich erwarte einen Anruf von dieser Person.“ Sie geben ihr die genauen Informationen.
Der Kunde ruft die Hauptnummer des Gebäudes an. Es war die einzige Nummer, die er kannte. Sie fragt nach dir. Der Rezeptionist überprüft die Nachschlagetabelle. Diese Tabelle ordnet Ihren Namen Ihrer Durchwahl zu. Sie erinnert sich, dass Sie diesen Anruf angefordert haben. Er führt den Kunden.
Ohne diese Suchtabelle und diese Berechtigung wird der Client blockiert oder geht verloren. NAT macht genau das für Datenpakete.
Der Mechanismus hinter der Übersetzung
NAT fungiert als Gatekeeper. Es befindet sich zwischen Ihrem internen Web und dem Rest der Welt. Dabei kann es sich um eine Firewall, einen Router oder einen Computer handeln, der für die Verarbeitung Ihres Datenverkehrs konfiguriert ist.
Es äußert sich auf viele verschiedene Arten. Abhängig von Ihrer Konfiguration und Ihren Sicherheits- oder Einfachheitsanforderungen funktioniert es auf unterschiedliche Weise. Die Grundfunktionen bleiben unverändert. Es ordnet interne private Adressen einer einzigen öffentlichen ID zu. Steuert den Datenfluss, sodass externe Websites das interne Layout des lokalen Systems nicht kennen müssen.
Bei dieser Einstellung geht es nicht nur um den Naturschutz. Es fügt eine Ebene der Dunkelheit hinzu. Externe sehen die IP-Adresse Ihres Routers, nicht die IP-Adresse Ihres persönlichen Geräts. Dies ist ein Sicherheitsvorteil. Der Hauptgrund ist nach wie vor die Erschöpfung der IPv4-Adressen.
Die Technologie ist ausgereift. Es ist Standard bei fast allen heute verkauften Consumer-Routern. Sobald Sie dies verstanden haben, können Sie verstehen, warum Sie mit nur einer öffentlichen IP-Adresse fünf Geräte mit einem Wi-Fi-Web verbinden können. Dies ist eine intelligente Lösung für das Problem, das wir durch zu schnelles Wachstum geschaffen haben.
Statisches NAT: Eins-zu-eins-Bridging
Statisches NAT entspricht einer direkten Verbindung. Zuordnung genau einer nicht registrierten privaten IP-Adresse zu einer registrierten öffentlichen IP-Adresse. Kein Teilen. Keine Portverwechslung. Es handelt sich lediglich um einen direkten Tunnel zwischen der Außenwelt und einem bestimmten internen Gerät.
Warum ist das wichtig? Denn in manchen Fällen benötigen Sie ein Gerät, auf das über das Internet zugegriffen werden kann. Ein Webserver. Ein Spieleserver. Ein sicherer Remote-Zugangspunkt. Statisches NAT ist ein Standardtool beim Hosten von Inhalten, die externe Clients finden müssen.
Dies funktioniert durch die Erstellung eines permanenten Eintrags in der NAT-Tabelle. Wenn ein externes Paket auf einer öffentlichen IP eintrifft, sucht der Router nach der entsprechenden privaten IP und leitet den Datenverkehr weiter. Wenn das Gerät reagiert, geschieht das Gegenteil. Die Quell-IP wird vor dem Eintritt in die Verbindung zurückgeändert.
Das ist nicht dynamisch. Zuordnungen bleiben unverändert. Es gibt kein Ablaufdatum. Es sitzt da und wartet.
„Statisches NAT ist besonders nützlich, wenn Sie von außerhalb des Netzwerks auf ein Gerät zugreifen möchten.“
Diese Beständigkeit ist mit einem Kompromiss verbunden. Für jeden internen Server, der eingehenden Zugriff benötigt, ist eine öffentliche IP erforderlich. Wenn Sie drei öffentlich zugängliche Dienste betreiben, benötigen Sie drei statische NAT-Einträge und drei öffentliche IP-Adressen. Dadurch kann der Adresspool schnell erschöpft sein.
Vergleichen Sie dies mit PAT (Port Address Translation), bei dem Dutzende interne Geräte eine öffentliche IP teilen. PAT ist effizient. Statisches NAT ist transparent.
Das Schlüsselwort hier ist Transparenz. Externe Clients sehen interne Geräte so, als wären sie direkt im Internet. Das Debuggen ist nicht so komplex wie die Portzuordnung. Es gibt kein „Warum kann ich keine Verbindung herstellen?“ Momente, die durch eine Fehlkonfiguration des Ports verursacht werden. IP ist eine Identität. Es ist keine Lüge.
Dies erleichtert die Fehlerbehebung. Wenn etwas schief geht, wissen Sie genau, um welches Gerät es sich handelt. Sie müssen nicht anhand der Portnummer raten. Ich pinge eine öffentliche IP an und kommuniziere mit einem privaten Gerät.
Dies ist jedoch nicht für alle Situationen geeignet. Sie richten kein statisches NAT für Ihren Laptop ein. Für E-Mail-Clients oder normales Surfen ist es nicht erforderlich. Diese benötigen keine eingehenden Verbindungen aus der Wildnis. Die Verwendung von statischem NAT für den allgemeinen Datenverkehr ist überflüssig und stellt ein Sicherheitsrisiko dar.
Es ist für die Server. Diejenigen, die schreien: „Finde mich.“
Die Konfiguration ist einfach, aber starr. Definieren Sie eine interne lokale Adresse (private IP). Geben Sie Ihre interne globale Adresse (öffentliche IP) an. Du bindest sie. Das ist es. Firewall-Regeln werden weiterhin angewendet, die Konvertierung selbst ist für Endbenutzer jedoch nicht sichtbar.
Es gibt auch eine subtile Auswirkung auf die Sicherheit. Es versteckt das Gerät nicht, sondern isoliert es. Sie können auch einschränken, wer auf diese öffentliche IP zugreifen kann. Der Übersetzungsmechanismus selbst sorgt jedoch nicht für zusätzliche Unklarheit. Wenn Sie es ausblenden möchten, können Sie PAT oder einen Proxy verwenden. Wenn Zugänglichkeit erforderlich ist, können Sie statisches NAT verwenden.
Dies ist ein Spezialwerkzeug. Nicht Ihr gesamter Werkzeugkasten. Wenn Sie jedoch einen direkten Draht wünschen, ist dies der einzige Weg.
Statisches NAT ist streng. Es handelt sich um eine 1:1-Sperre. Aber die reale Welt ist durcheinander. Die meisten Netzwerke verfügen nicht über genügend öffentliche IP-Adressen für alle Geräte. Deshalb verwenden wir Dynamic NAT. Es ist nicht behoben. Es ist eine Drehtür.
Geräte im Netzwerk beginnen mit einer privaten, nicht registrierten IP-Adresse. Es möchte mit der Außenwelt sprechen. Router vergeben keine permanenten öffentlichen Adressen. Stattdessen wird eine der registrierten IP-Adressen ausgewählt. Stellen Sie sich das wie das Parken eines Mietwagens vor. Sie fahren ein Auto (IP). Du bist derjenige, der fährt. Schicken Sie es zurück. Die nächste Person steigt in das nächste Fahrzeug ein.
Diese Zuordnung besteht nur, solange die Sitzung aktiv ist. Bei einem Verbindungsabbruch wird die öffentliche IP an den Pool zurückgegeben. Für alle anderen ist es kostenlos. Dadurch wird Ihre Adresse gespeichert. Das funktioniert gut. Es ist jedoch durch die Größe des Pools begrenzt. Wenn es aufgebraucht ist, schlägt die nächste Anfrage fehl.
Wenn eine IP nicht ausreicht: Geben Sie Overloading ein
Was ist, wenn ich 50 Geräte und nur eine öffentliche IP-Adresse habe? Ich kann nicht 50 Autos in meiner Garage haben. Das bedeutet, die Regeln des traditionellen Networking zu brechen. Beginnen Sie mit der Nutzung des Ports.
Das ist Überlastung.
Auch PAT (Port Address Translation) genannt. oder Einzel-IP-Adresse-NAT. oder Port-Level-Multiplexing-NAT. Wähle dein Gift. Das Konzept ist das gleiche. Kombinieren Sie mehrere private IP-Adressen zu einer öffentlichen IP-Adresse. Wie? Verwenden Sie für jede Verbindung eindeutige Quellports.
Der Laptop begrüßt den Webserver. Verwenden Sie Port 49152. Der Desktop begrüßt denselben Server. Verwenden Sie Port 49153. Der Router merkt sich dies. Markieren Sie jedes Paket mit einer internen IP-Adresse und einem Port. Wenn die Antwort zurückgegeben wird, prüft der Router die Portnummer. Wissen Sie genau, zu welchem internen Gerät Ihre Daten gehören.
Überlastung ist nicht die einzige Lösung. Aus diesem Grund funktionieren die meisten Internetverbindungen zu Hause und in kleinen Unternehmen gut.
Ohne die Wiederverwendung von Ports wäre das Internet schon vor Jahren unter der Last der privaten Adressierung zusammengebrochen. Erstellen Sie virtuelle Subnetze, indem Sie TCP/UDP-Header-Strukturen übernehmen. Das ist sehr clever. es ist notwendig. Es ist überall.
Warum dies für alltägliche Benutzer wichtig ist
Möglicherweise sehen Sie dies nicht. Schalten Sie einfach den Computer ein. Sie surfen im Internet. es funktioniert. Wenn es jedoch schon einmal zu Verbindungsabbrüchen gekommen ist, weil Ihr Router keine Sitzungen mehr hat, haben Sie Ihr NAT-Limit erreicht. Noch schlimmer ist die Beschränkung der verfügbaren Ports.
Eine IP-Adresse verfügt über 65.535 Ports. Für die meisten reicht das aus. Doch wie sieht es mit häufig genutzten Routern aus? Nicht so sehr. Wenn Sie große Dateien herunterladen, 4K-Videos streamen und gleichzeitig einen Heimserver verwenden, können diese Ports schnell erschöpft sein.
Dynamisches NAT bietet Flexibilität. Überladung vergrößert den Umfang. Gemeinsam verbergen sie private Netzwerkeingriffe vor dem öffentlichen Internet. Was die Außenwelt sieht, ist IP. Es gibt Dutzende innerer Welten in dir.
Abtausch? Komplexität. Die Diagnose wird schwieriger. Wenn etwas schief geht, können Sie nicht einfach auf die öffentliche IP-Adresse schauen. Sie müssen der Portzuordnung folgen. Dies ist die Abstraktionsschicht. Nützlich, aber undurchsichtig.
Es spielt keine Rolle, ob
Behandeln Sie Adresskonflikte bei NAT-Überlappung
Die meisten Netzwerke haben dieses Problem nicht. Sie schnappen sich einfach einen Block öffentlicher IPs und das wars. Wenn Ihr internes Netzwerk jedoch einen Bereich verwendet, der im Internet „bereits existiert“ (Sie verwenden beispielsweise intern 192.168.1.0/24, der Bereich ist jedoch an anderer Stelle einem anderen Unternehmen zugewiesen), entsteht ein Konflikt. Der Router kann keine Pakete mit diesen Quell-IPs aus dem Netzwerk senden. Upstream-Anbieter können sie verwerfen oder fehlleiten.
Daher muss der Router eingreifen. Es muss eine Nachschlagetabelle verwaltet werden. Jedes Mal, wenn ein Gerät in Ihrem Netzwerk versucht, mit der Außenwelt zu kommunizieren, fängt Ihr Router die Pakete ab. Es tauscht die „interne“ private Adresse mit Ihrer eindeutigen registrierten öffentlichen IP-Adresse aus. Es ist ganz einfach. Aber warte. Es handelt sich nicht nur um ausgehenden Datenverkehr.
Wenn das „andere“ Netzwerk (das, mit dem Sie versehentlich den Adressraum geteilt haben) versucht, Sie zu kontaktieren, muss Ihr Router die umgekehrte Übersetzung durchführen. Nehmen Sie die „externe“ registrierte Adresse und ordnen Sie sie Ihrer privaten Netzwerkadresse zu. Diese bidirektionale Übersetzung richtet eine NAT-Konfiguration mit überlappenden IP-Adressen ein.
Es gibt im Wesentlichen zwei Möglichkeiten, mit dieser schwierigen Situation umzugehen. Statisches NAT funktioniert, wenn die Zuordnung festgelegt ist. Wir sagen dem Router: „Wenn Sie außen IP X sehen, senden Sie es an IP Y innen.“ Es ist starr. Vorhersehbar. Es lässt sich jedoch nicht skalieren. Die Verwaltung statischer Einträge wird zu einem Albtraum, wenn Sie eine große Anzahl widersprüchlicher Bereiche haben.
Eine weitere Option ist dynamisches NAT, das häufig in Verbindung mit DNS verwendet wird. Dabei weist der Router dynamisch verfügbare öffentliche IP-Adressen aus einem Pool zu. DNS löst die Verwirrung, indem es sicherstellt, dass die Übersetzungslogik auch dann funktioniert, wenn ein interner Host versucht, mit einem „falschen“ (aber überlappenden) Namen auf das externe Netzwerk zuzugreifen. Es ist sehr chaotisch. Es ist komplex. Wenn jedoch die Identität Ihres Netzwerks mit der einer anderen Person in Konflikt steht, ist dies die einzige Möglichkeit, die Verbindung aktiv zu halten.
Beschreibung der Stub-Domäne
Die meisten internen Netzwerke sind nur LANs. Diese Einstellung wird als Stubdomäne bezeichnet. Verwenden Sie eine private IP-Adresse. Der Verkehr bleibt drinnen. Es verlässt selten das Gebäude.
Aber hier liegt das Problem. Es können interne IP-Adressen registriert werden. Wenn es nicht registriert ist, treten Probleme auf. Sie können nicht direkt mit der Außenwelt kommunizieren. Erfordert NAT. Netzwerkadressübersetzung. Das ist eine Brücke. Ohne dies bleiben nicht registrierte Adressen hängen.
„Computer mit nicht registrierten IP-Adressen müssen NAT verwenden, um mit dem Rest der Welt zu kommunizieren.“
Lassen Sie uns nun über die Mechanik sprechen. Wie genau stellst du das ein? Es gibt mehrere Möglichkeiten, NAT zu konfigurieren. Schauen wir uns als nächstes diese Optionen an.
Besonderer Dank geht an Cisco für die Hilfe beim Schreiben dieses Artikels.
Network Address Translation (NAT) ist keine einzelne Konfiguration. Dies ist eine Konfigurationsstrategie. Sie können es an Ihre Infrastruktur anpassen. In einer Standardkonfiguration übernimmt der NAT-Router die Hauptarbeit. Beziehen Sie eine nicht registrierte lokale IP-Adresse aus Ihrem privaten Netzwerk und ersetzen Sie diese durch eine registrierte globale Adresse. Dieser Austausch findet statt, wenn ein internes Gerät versucht, mit der Außenwelt zu kommunizieren.
Berücksichtigen Sie Ihr ISP-Kontingent. Sie erhalten einen Satz eindeutiger registrierter IP-Adressen. Diese Adressen werden „inside globale“ Adressen genannt. Dies ist das öffentliche Gesicht des Netzwerks. In einem privaten Netzwerk verwenden Sie jedoch eine nicht registrierte private IP-Adresse. Diese teilten sich in zwei Gruppen auf. Für den NAT-Router selbst ist ein kleiner Satz „außerhalb lokaler“ Adressen reserviert. Darüber hinaus gibt es auch eine große Anzahl „interner lokaler“ Adressen. Diese befinden sich in der Stub-Domäne, dem internen Netzwerk, in dem die meiste Arbeit stattfindet.
Der Router verwendet diese externen lokalen Adressen, um die eindeutigen „externen globalen“ Adressen öffentlicher Geräte zu übersetzen. Die meisten Computer in einer Stubdomäne kommunizieren einfach miteinander. Verwenden Sie diese internen lokalen Adressen. Sie müssen niemals an die Öffentlichkeit gehen. Aber was ist mit einigen Maschinen? Sie sind sehr gesprächig. Sie kommunizieren mit externen Servern. Diese werden innerhalb globaler Adressen zugewiesen. Sie bedürfen keiner Übersetzung. Sie haben bereits eine öffentliche Fahrkarte.
Die Paketreise im Standard-NAT
Wenn ein Computer mit einer internen lokalen Adresse eine Verbindung zum Internet herstellt, sendet er ein Paket an einen NAT-Router. Der Router rät nicht nur. Überprüfen Sie die Routing-Tabelle. Gibt es einen Eintrag für das Ziel? Wenn ja, übersetzt das Gerät das Paket. Außerdem wird ein neuer Eintrag in der Adressübersetzungstabelle erstellt. In dieser Tabelle wird aufgezeichnet, wer mit wem spricht. Wenn das Ziel nicht in der Tabelle enthalten ist, wird das Paket verworfen. Zeitraum.
Nach der Übersetzung verwendet der Router die interne globale Adresse, um das Paket weiterzuleiten. Ein Computer im öffentlichen Netzwerk antwortet. Die Quelladresse für diese Antwort ist eine externe globale Adresse. Das Ziel ist eine interne globale Adresse. Der NAT-Router sucht in seiner Übersetzungstabelle nach der Ziel-IP. Es findet die Zuordnung. Konvertiert eine interne globale Adresse zurück in eine interne lokale Adresse. Dann sendet es das Paket an den richtigen Computer. Einfach.
NAT-Überlastungsverbindungen
Durch NAT-Überlastung wird die Effizienz weiter gesteigert. Es nutzt Multiplexing, eine Funktion des TCP/IP-Stacks. Dadurch kann ein Computer gleichzeitig mehrere Verbindungen zu Remote-Servern aufrechterhalten. Wie? Durch die Verwendung verschiedener TCP- oder UDP-Ports.
Der IP-Paket-Header ist ein Datencontainer. Es enthält vier wichtige Informationen:
- Von-Adresse – die IP des Computers, der die Daten sendet. Beispiel: 201.3.83.132
- Quellport – Die vom Absender angegebene Portnummer. Beispiel: Port 1080
- Zieladresse – die IP des empfangenden Computers. Beispiel: 145.51.18.223
- Zielport – Portnummer, die der Absender vom Empfänger öffnen lassen möchte. Beispiel: Port 3021
Die Adressen identifizieren die Maschinen. Die Ports stellen sicher, dass die Verbindung eindeutig ist. Sie können mehrere Gespräche mit demselben Server führen, wenn die Ports unterschiedlich sind. Die Kombination dieser vier Zahlen definiert eine TCP/IP-Verbindung.
Portnummern sind 16 Bit lang. Theoretisch ergeben sich daraus 65.536 mögliche Werte. Tatsächlich weisen verschiedene Hersteller Ports unterschiedlich auf. Ein typisches System kann mit etwa 4.000 freien Ports rechnen. Dies ist für die meisten Benutzer ausreichend. Es unterstreicht aber auch die Bedeutung der dynamischen Allokation.
Dynamische Netzwerkadressenübersetzung
Dynamisches NAT funktioniert etwas anders als ein statisches Setup. Hier ist die Aufschlüsselung.
Interne Netzwerke (Stub-Domains) verwenden IP-Adressen, die nicht von der IANA zugewiesen wurden. Diese sind nicht routbar. Sie sind weltweit nicht einzigartig. Das Unternehmen richtete einen NAT-fähigen Router ein, der eindeutige IP-Adressen nutzte, die von der IANA bereitgestellt wurden.
Dieser Vorgang beginnt, wenn ein Computer in einer Stubdomäne versucht, eine Verbindung zu einem externen Server, beispielsweise einer Website, herzustellen.
- Der Router empfängt das Datenpaket.
- Die nicht routbare IP-Adresse des Computers wird in der Übersetzungstabelle gespeichert.
- Ersetzen Sie die nicht routbare IP-Adresse des Absenders durch die erste verfügbare eindeutige IP-Adresse.
- Die Tabelle ordnet private IP-Adressen öffentlichen IP-Adressen zu.
Wenn das Ziel antwortet, überprüft der Router die Zieladresse. Es sucht in der Übersetzungstabelle. Es findet die passende private IP. Ändern Sie die Zieladresse wieder in die ursprüngliche, nicht routbare Adresse. Es sendet das Paket an diesen bestimmten Computer.
Wenn in der Tabelle keine Übereinstimmung vorhanden ist, wird das Paket verworfen. Dieser Vorgang wiederholt sich, solange die Kommunikation andauert. Dieser dynamische Ansatz speichert eine öffentliche IP-Adresse. Sie werden nicht dauerhaft zugewiesen. Es leiht sie aus dem Pool. Wenn die Sitzung endet, wechselt die IP wieder in die Rotation.
Wie NAT Kartenverbindungen überlastet
Bei NAT-Überlastung geht es um mehr als nur das Ersetzen einer IP-Adresse durch eine andere. Es ordnet einzelne Verbindungen zu, sodass eine öffentliche IP Dutzende interner Geräte bedienen kann.
Das ist der Prozess. Computer in einem privaten Netzwerk senden Pakete an externe Server. Ein NAT-Router fängt es ab. Pakete werden nicht sofort weitergeleitet. Stattdessen werden die interne IP-Adresse und der Quellport in der Übersetzungstabelle protokolliert. Ersetzen Sie dann die Quell-IP durch eine eigene öffentliche IP-Adresse. Außerdem wird ein neuer Quellport angegeben. Dieser neue Port verweist auf einen Eintrag in der Übersetzungstabelle.
Wenn der externe Server antwortet, kommt das Paket beim Router an. Router prüfen den Zielport eingehender Pakete. Suchen Sie die entsprechenden Einträge in der Tabelle. Es tauscht die öffentliche IP wieder gegen Ihre interne private IP aus. Setzen Sie die Portnummer auf die vom ursprünglichen Computer erwartete Nummer zurück. Das Paket kommt am richtigen Automaten an. Dieser Zyklus wiederholt sich für jedes nachfolgende Paket.
Der Router hält den Eintrag aktiv. Der Timer wird jedes Mal zurückgesetzt, wenn die Zuordnung verwendet wird. Der Timer läuft ab, wenn die Verbindung stumm wird. Der Eintrag verschwindet. Andere Geräte können diesen Port nutzen.
Visualisierung der Stub-Domänenübersetzung
Stellen Sie sich ein Stub-Netzwerk mit vier Computern vor, die alle versuchen, eine Verbindung zum Internet herzustellen. Sie alle teilen sich die öffentliche IP-Adresse „215.37.32.203“ auf dem NAT-Router.
So verwenden Router Ports, um sie zu unterscheiden:
- Computer A (
192.168.32.10) stellt eine Verbindung zu Port 400 her. Der Router weist ihm Port 1 auf der öffentlichen IP-Adresse zu. - Computer B (
192.168.32.13) ist mit Port 50 verbunden. Der Router gibt ihm Port 2. - Computer C (
192.168.32.15) verwendet Port 3750. Der Router ordnet ihn dem Port 3 zu. - Computer D (
192.168.32.18) ist mit Port 206 verbunden. Der Router weist Port 4 zu.
Das externe Netzwerk sieht den gesamten Datenverkehr von „215.37.32.203“. Sie erkennen die Ports 1, 2, 3 und 4. Private „192.168.x.x“-Adressen werden nicht gesehen. Der Router verwendet diese Portnummern, um Antworten an das richtige interne Gerät zurückzusenden.
Sie können bestimmte Geräte von diesem Vorgang ausschließen. Konfigurieren Sie die Zugriffsliste. Teilen Sie Ihrem Router mit, welche IP-Adressen ausgenommen sind. Diese Computer umgehen NAT vollständig. Sie behalten ihre eigene Adresse. Alle anderen sind auf eine öffentliche IP-Adresse überlastet.
Hardware ist hier wichtig. Die Anzahl der Simultanübersetzungen hängt vom DRAM-Speicher ab. Jeder Eintrag benötigt etwa 160 Byte. Ein Router mit 4 MB DRAM kann etwa 26.214 gleichzeitige Verbindungen verarbeiten. Dies ist für die meisten kleinen und mittleren Büros ausreichend.
Warum gibt es private IP-Bereiche?
Nicht alle IP-Adressen sind gleich. Einige sind öffentlich. Einige sind privat. IANA hat bestimmte Bereiche für den privaten Gebrauch reserviert. Diese sind in RFC 1918 definiert. Diese werden als „nicht registrierte“ Adressen bezeichnet.
Versuche, den Datenverkehr über diese Adressen im öffentlichen Internet weiterzuleiten, schlagen fehl. Router sind so programmiert, dass sie Pakete mit nicht registrierten Quelladressen verwerfen. Ein Paket kann aus dem Netzwerk gesendet werden, aber der erste externe Router, den das Paket erreicht, wird verworfen. Es wird nie wiederkommen.
Für den privaten Gebrauch gibt es drei Standardsortimente.
- Klasse A :
10.0.0.0~10.255.255.255 - Klasse B :
172.16.0.0~172.31.255.255 - Klasse C : „192.168.0.0“ ~ „192.168.255.255“.
Sie müssen sich nicht für einen Bereich entscheiden und dabei bleiben. Sie können sie auch mischen. Dies ist jedoch eine schlechte Praxis. Es entsteht ein Konflikt. Wenn ein Subnetz „192.168.1.0“ und ein anderes „192.168.2.0“ verwendet, führt die Kombination dieser beiden zu Verwirrung. Bleiben Sie bei einem Bereich pro Netzwerkdesign. Halten Sie die Wege frei.
Sicherheitsauswirkungen von NAT
NAT bietet eine Schicht der Unklarheit. Externe Scanner können nur die IP-Adresse des Routers sehen. Sie sehen das Innenleben nicht. Sie wissen nicht, dass sich hinter dieser Adresse vier Computer befanden.
Dies ist keine Firewall. Der Inhalt wird nicht gefiltert. Pakete werden nicht auf Schadsoftware überprüft. Es übersetzt nur Adressen. Die interne Topologie bleibt jedoch verborgen. Das ist etwas.
Da so viele Geräte eine einzige IP-Adresse teilen, ist die Verwaltung schwierig. Überprüfen Sie die Übersetzungstabelle zur Fehlerbehebung. Sie müssen wissen, welche Ports welchen Benutzern zugewiesen sind. Wenn sich Ihre Benutzer über langsame Geschwindigkeiten beschweren, können Sie überprüfen, ob Ihre Übersetzungseinträge veraltet sind oder der Port erschöpft ist.
Der Sicherheitsbereich ist der Router. Wenn das NAT-Gerät kompromittiert wird, ist die gesamte Stub-Domäne gefährdet. Alle Übersetzungen werden angezeigt. Alle Verbindungen können manipuliert werden.
Es gibt einen Kompromiss. Sie können IP-Adressen einsparen. Sie erhalten grundlegende Tarnung. Sie verlieren jedoch den detaillierten Einblick in den Datenverkehr einzelner Geräte. Der Router wird zum Single Point of Failure und zum Single Point of Observation.
Was bedeutet das für Sie? Netzwerke sind von außen schwer abzubilden, von innen jedoch schwieriger zu debuggen. Sie müssen sich auf die Übersetzungstabelle verlassen. Sie müssen dem Timer vertrauen. Außerdem muss man darauf hoffen, dass der DRAM nicht voll wird, bevor die Verbindung beendet wird.
Dynamic NAT leistet mehr als nur das Mischen von IP-Adressen. Es baut still und leise eine Firewall zwischen Ihrem internen Netzwerk und der Außenwelt auf. Oder zwischen dem internen Netzwerk und dem Internet. Die Regeln sind einfach. NAT lässt nur Verbindungen zu, die von der Stub-Domäne ausgehen.
Im Grunde bedeutet dies, dass Computer in externen Netzwerken keine Verbindung zu Ihrem Computer herstellen können. Es sei denn, Ihr Computer hat den Kontakt initiiert. Sie können im Internet surfen. Sie können eine Verbindung zur Site herstellen. Sie können die Datei herunterladen. Allerdings kann niemand sonst an Ihre IP-Adresse gelangen. Sie können damit keine Verbindung zu einem Port Ihres Computers herstellen.
Es gibt jedoch Ausnahmen. In bestimmten Situationen ist statisches NAT (auch bekannt als Inbound-Traffic-Mapping) erforderlich. Dadurch können externe Geräte Verbindungen zu Computern in der Stub-Domäne herstellen. Statisches NAT ist erforderlich, wenn Sie von einer internen globalen IP-Adresse zu einer bestimmten internen lokalen IP-Adresse wechseln möchten. Es ermöglicht die Verbindung für Ihren Webserver.
Datenverkehr filtern und protokollieren
Einige NAT-Router bieten umfangreiche Filterung. Sie protokollieren auch den Datenverkehr. Mithilfe von Filtern können Unternehmen steuern, auf welche Arten von Websites Mitarbeiter online zugreifen. Es verhindert, dass sie fragwürdiges Material ansehen. Sie können Protokolldateien mithilfe von Verkehrsprotokollen erstellen. Es zeichnet auf, welche Seiten besucht werden. Von dort aus können Sie verschiedene Berichte erstellen.
Wie unterscheidet sich NAT von einem Proxy?
NAT wird manchmal mit Proxy verwechselt. Es gibt aber auch Unterschiede. NAT ist für Quell- und Zielcomputer transparent. Keiner erkennt, dass es sich um ein drittes Gerät handelt. Proxys sind nicht transparent.
Der sendende Computer weiß, dass er eine Anfrage an einen Proxyserver stellt. Es muss für die Ausführung dieser Funktion konfiguriert werden. Der Zielcomputer identifiziert den Proxy als Quellcomputer. Es handelt sich direkt um den Proxy.
Proxys arbeiten normalerweise auf Schicht 4 (Transport) oder höher, während NAT ein Protokoll der Schicht 3 (Netzwerk) ist.
In den meisten Fällen wird der Proxy beim Betrieb auf einer höheren Ebene langsamer als das NAT-Gerät.
Die wahren Vorteile der Netzwerkadressübersetzung gehen über das bloße Speichern von IP-Adressen hinaus. Die Schwierigkeit des Netzwerkmanagements wird erheblich reduziert. Stellen Sie sich eine Situation vor, in der Sie einen Webserver oder FTP-Server auf einen anderen Host verschieben müssen. Mit NAT müssen Sie sich keine Sorgen über defekte Links oder die Aktualisierung von DNS-Einträgen machen. Passen Sie einfach die Zuordnung des eingehenden Datenverkehrs Ihres Routers an, um auf den neuen internen Host zu verweisen.
Diese Flexibilität erstreckt sich auf Ihr gesamtes internes Netzwerk. Nur die IP des Routers oder eine kleine Anzahl globaler Adressen sind von außen sichtbar, sodass Sie das interne Layout neu anordnen können, ohne die externe Verbindung zu unterbrechen.
NAT und DHCP arbeiten zusammen
NAT paart sich auf natürliche Weise mit DHCP (Dynamic Host Configuration Protocol). Sie können in Ihrem internen Netzwerk eine Reihe nicht registrierter privater IP-Adressen (oft als Stub-Domäne bezeichnet) einrichten und diese Adressen von einem DHCP-Server verteilen lassen, wenn Geräte eine Verbindung herstellen.
Diese Einstellung vereinfacht die Skalierung. Wenn Ihr Unternehmen wächst und Sie mehr Computer in Ihrem Netzwerk benötigen, müssen Sie keine weiteren globalen IPv4-Sperren bei der Internet Assigned Numbers Authority (IANA) anfordern. Sie müssen lediglich die verfügbaren IP-Bereiche in Ihrer DHCP-Konfiguration erweitern. Der Router übernimmt die Übersetzung und Ihr internes Netzwerk erweitert sich sofort.
Multihoming für Redundanz und Geschwindigkeit
Da Unternehmen zunehmend vom Internet abhängig werden, birgt die Abhängigkeit von einer einzigen Verbindung Risiken. Multihoming (das Herstellen einer Internetverbindung an mehreren Punkten) wird zum Standardbestandteil der Netzwerkstrategie.
Der Hauptvorteil ist die Redundanz. Ein Verbindungsausfall führt nicht zu einem katastrophalen Stillstand Ihres Unternehmens. Aber die Verfügbarkeit ist nicht das einzige Problem. Multihoming ermöglicht den Lastausgleich. Verhindert, dass eine einzelne Verbindung zu einem Engpass wird, indem der Datenverkehr auf mehrere Verbindungen verteilt wird. Diese Optimierung reduziert die Latenz für Benutzer, die externe Ressourcen nutzen, und verbessert die Gesamtleistung.
Wie BGP den Datenverkehr weiterleitet
Multihoming-Netzwerke stellen normalerweise eine Verbindung zu mehreren verschiedenen Internet Service Providern (ISPs) her. Jeder ISP weist seine eigene IP-Adresse oder seinen eigenen IP-Bereich zu. Router verwalten diese verschiedenen Verbindungen mithilfe des Border Gateway Protocol (BGP), einer Kernkomponente der TCP/IP-Suite.
In dieser Konfiguration fungiert der Router als Verkehrspolizist.
* Verwendet IBGP (Internal Border Gateway Protocol) auf der Seite der Stub-Domäne, um interne Routing-Richtlinien zu verwalten.
* Kommuniziert mit Routern anderer ISPs über EBGP (External Border Gateway Protocol).
Das Failover erfolgt automatisch. Wenn ein Router erkennt, dass die ISP-Verbindung unterbrochen ist, leitet er alle Daten sofort über die verbleibenden aktiven Router weiter. Dies geschieht ohne menschliches Eingreifen und hält das Netzwerk am Laufen.
Skalierung mit NAT in einer Umgebung mit mehreren Anbietern
NAT spielt eine Schlüsselrolle bei der Erleichterung des skalierbaren Routings in diesen komplexen Multi-Provider-Setups. Durch die Trennung interner Adressen von externen Adressen ermöglicht NAT dem Netzwerk, sich an unterschiedliche ISP-Anforderungen anzupassen, ohne interne Topologiedetails preiszugeben. Für detailliertere technische Strategien bieten Ressourcen wie der Cisco Enterprise Multihoming Guide detaillierte Implementierungspfade.
Häufig gestellte Fragen zur Network Address Translation (NAT).
Was ist Netzwerkadressübersetzung?
NAT ist eine Mapping-Methode, die es lokalen Servern und Hosts ermöglicht, auf das Internet zuzugreifen. Nehmen Sie mehrere lokale private IP-Adressen, verbinden Sie sie mit einer globalen öffentlichen IP-Adresse und senden Sie sie über Ihren Router.
Beeinflusst NAT die Internetgeschwindigkeit?
minimale Auswirkung. Wenn Sie einen recht modernen Router haben, ist die Leistung kaum spürbar. In den meisten Fällen ist der Übersetzungsprozess hardwarebeschleunigt.
Was sind die Vorteile der Verwendung von NAT?
Neben der Sicherheit ermöglicht Ihnen NAT die kostenlose Wiederverwendung zahlreicher privater IP-Adressen. Externe und interne IP-Adressen werden vor dem öffentlichen Internet verborgen. Darüber hinaus können Sie mehrere interne Hosts über nur wenige externe IP-Adressen verbinden und so Speicher- und Konfigurationskosten sparen.
Was ist der Unterschied zwischen NAT und PAT?
NAT steht für Network Address Translation. PAT steht für Port Address Translation (auch bekannt als NAT Overload). Beide wandeln private IP-Adressen in öffentliche IP-Adressen um, um Platz zu sparen. Der Hauptunterschied besteht darin, dass PAT Portnummern verwendet, um zwischen mehreren internen Geräten zu unterscheiden, die eine einzige öffentliche IP-Adresse teilen, während herkömmliches NAT normalerweise eine Eins-zu-eins- oder Eins-zu-viele-Zuordnung durchführt und nicht zwischen Ports unterscheidet.
Wie viele NAT-Typen gibt es?
Es gibt es in verschiedenen Formen, die jeweils unterschiedliche Bedürfnisse erfüllen.
* Statisches NAT: Strikte Eins-zu-eins-Zuordnung von nicht registrierten IP-Adressen zu registrierten IP-Adressen.
* Dynamisches NAT: Gleicht nicht registrierte IP-Adressen mit registrierten IP-Adressen in einem Pool (einer Gruppe) verfügbarer Adressen ab.
* Überladung (PAT): Überlädt mehrere nicht registrierte IP-Adressen in eine registrierte IP-Adresse unter Verwendung unterschiedlicher Portnummern.
* Überlappung: Dies tritt auf, wenn die IP-Adresse eines Geräts in einem gemeinsam genutzten Netzwerk mit einem Gerät im Internet (externes Netzwerk) in Konflikt steht und komplexe Übersetzungsregeln gelöst werden müssen.
Detaillierte Informationen
Weitere Informationen zur Unternehmensarchitektur und erweiterten Routing-Konfigurationen finden Sie in den verlinkten Ressourcen auf den folgenden Seiten. Die Konnektivitätslandschaft verändert sich ständig und das Verständnis der Interaktion dieser Protokolle ist der Schlüssel dazu, Ihr System online zu halten.