Probabilmente stai leggendo questo proprio adesso su un dispositivo connesso al web. In tal caso, potresti utilizzare Network Address Translation (NAT). Succede in background. Potresti anche non sapere che esiste.
Internet è enorme. Attualmente il numero stimato di utenti attivi è di oltre 5,35 miliardi. Sono molte persone. Ha molti dispositivi. Questo aumento è direttamente correlato a quanto sia importante per te il NAT. Questa è più di una semplice nota tecnica. Questo è il meccanismo che mantiene il web in funzione per miliardi di utenti.
Crisi per esaurimento degli indirizzi IP
Ogni computer che comunica con un altro computer su Internet richiede un’identità. Questo è l’indirizzo IP. Abbreviazione di Protocollo Internet. Consideralo come un indirizzo numerico. Questo dice al web esattamente dove inviare i dati.
Quando l’IP è stato progettato per la prima volta, gli ingegneri pensavano che ci fosse molto spazio. Hanno contato 4.294.967.296 indirizzi unici. Costa $ 2^{32}$. Sembra infinito.
Ciò non basta.
L’intervallo di indirizzi pubblici effettivo è inferiore. La cifra è di 3,2-3,3 miliardi. Perché? Questo perché gli indirizzi sono divisi in categorie. Alcuni sono riservati al multicast. Gli altri vengono lasciati per i test. La crescita esplosiva del web domestico e delle infrastrutture aziendali ha consumato l’offerta. Gli ID pubblici individuali sono scaduti.
La soluzione ovvia è riformattare l’indirizzo. Questo è IPv6. Sono consentiti più indirizzi. Tuttavia, l’attuazione è stata lenta. Richiede modifiche all’intera infrastruttura globale. Ci vorranno anni.
In che modo NAT risolve questa carenza?
È qui che entra in gioco il NAT. In particolare, RFC 1631 definisce questo approccio.
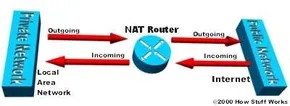
Un dispositivo (solitamente un router) funge da agente. Si trova tra Internet pubblica e una rete locale privata. Il tuo router ha un IP pubblico. I computer portatili, i telefoni cellulari e le smart TV non lo sono. Usano indirizzi IP privati. Il router esegue la conversione tra i due.
Un solo indirizzo IP univoco può rappresentare un intero gruppo di computer. Questo risolve la mancanza di un indirizzo IP pubblico. Ma questa è solo metà della storia.
Analogia con il receptionist d’ufficio
Cisco ha inventato questo concetto. Il modo più semplice per capire come funziona il NAT è per analogia.
Immagina un grande edificio per uffici. Sei un dipendente interno. Hai istruzioni per l’addetto alla reception. Non trasferirmi le chiamate a meno che non sia d’accordo.
Successivamente, chiama il tuo potenziale cliente. Lasciate un messaggio. Di’ all’addetto alla reception: “Sto aspettando una chiamata da questa persona”. Le dai le informazioni esatte.
Il cliente chiama il numero principale dell’edificio. Era l’unico numero che conosceva. Lei chiede di te. L’addetto alla reception controlla la tabella di ricerca. Questa tabella abbina il tuo nome alla tua estensione. Si ricorda che hai richiesto questa chiamata. Guida il cliente.
Senza questa tabella di ricerca e questa autorizzazione, il client verrà bloccato o perso. NAT fa esattamente questo per i pacchetti di dati.
Il meccanismo dietro la traduzione
NAT funge da gatekeeper. Si trova tra la tua rete interna e il resto del mondo. Può essere un firewall, un router o un computer configurato per gestire il traffico.
Si manifesta in molti modi diversi. Funziona in modi diversi a seconda della configurazione e delle esigenze di sicurezza o semplicità. Le funzioni di base rimangono invariate. Mappa gli indirizzi privati interni con un unico ID pubblico. Controlla il flusso di dati in modo che i web esterni non debbano conoscere il layout interno del sistema locale.
Questa impostazione non riguarda solo la conservazione. Aggiunge uno strato di oscurità. Le parti esterne vedono l’indirizzo IP del tuo router, non l’indirizzo IP del tuo dispositivo personale. Questo è un vantaggio in termini di sicurezza. Il driver principale resta l’esaurimento degli indirizzi IPv4.
La tecnologia è maturata. È standard su quasi tutti i router consumer venduti oggi. Una volta compreso questo, puoi capire perché puoi connettere cinque dispositivi a una rete Wi-Fi utilizzando un solo indirizzo IP pubblico. Questa è una soluzione intelligente al problema che abbiamo creato crescendo troppo velocemente.
NAT statico: bridging uno a uno
Il NAT statico equivale a una linea diretta. Mappatura esattamente di un indirizzo IP privato non registrato su un indirizzo IP pubblico registrato. Nessuna condivisione. Nessuna confusione di porti. È solo un tunnel diretto tra il mondo esterno e uno specifico dispositivo interno.
Perché è importante? Perché in alcuni casi è necessario un dispositivo accessibile tramite Internet. Un server web. Un server di gioco. Un punto di accesso remoto sicuro. Il NAT statico è uno strumento standard quando si ospitano contenuti che i client esterni devono trovare.
Funziona creando una voce permanente nella tabella NAT. Quando un pacchetto esterno arriva su un IP pubblico, il router cerca il corrispondente IP privato e inoltra il traffico. Quando il dispositivo risponde, accade il contrario. L’IP di origine viene ripristinato prima di entrare nel circuito.
Questo non è dinamico. Le mappature rimangono invariate. Non c’è data di scadenza. Si siede lì e aspetta.
“Il NAT statico è particolarmente utile quando si desidera accedere a un dispositivo dall’esterno della rete.”
Questa permanenza comporta un compromesso. È richiesto un IP pubblico per qualsiasi server interno che richieda l’accesso in entrata. Se esegui tre servizi rivolti al pubblico, avrai bisogno di tre voci NAT statiche e tre IP pubblici. Ciò può esaurire rapidamente il pool di indirizzi.
Confronta questo con PAT (Port Address Translation), dove dozzine di dispositivi interni condividono un IP pubblico. PAT è efficiente. Il NAT statico è trasparente.
La parola chiave qui è trasparenza. I client esterni vedono i dispositivi interni come se fossero direttamente su Internet. Il debug non ha la complessità della mappatura delle porte. Non c’è “perché non riesco a connettermi?” Momenti causati da un’errata configurazione della porta. L’IP è un’identità. Non è una bugia.
Ciò semplifica la risoluzione dei problemi. Se qualcosa va storto, saprai esattamente quale dispositivo è coinvolto. Non è necessario indovinare in base al numero di porta. Sto eseguendo il ping di un IP pubblico e comunicando con un dispositivo privato.
Tuttavia, questo non è adatto a tutte le situazioni. Non imposti il NAT statico per il tuo laptop. Non è necessario per i client di posta elettronica o per la normale navigazione. Quelli non hanno bisogno di connessioni in entrata dalla natura. L’utilizzo del NAT statico per il traffico generale è ridondante e rappresenta un rischio per la sicurezza.
È per i server. Quelli che gridano: “Trovami”.
La configurazione è semplice ma rigida. Definire un indirizzo locale interno (IP privato). Specifica il tuo indirizzo globale interno (IP pubblico). Li leghi. Questo è tutto. Le regole del firewall verranno comunque applicate, ma la conversione stessa non sarà visibile agli utenti finali.
C’è anche una sottile implicazione sulla sicurezza. Non nasconde il dispositivo, ma lo isola. Puoi anche limitare chi può accedere a quell’IP pubblico. Tuttavia, il meccanismo di traduzione in sé non aggiunge uno strato di oscurità. Se vuoi nasconderlo, puoi usare PAT o un proxy. Se è richiesta l’accessibilità, è possibile utilizzare il NAT statico.
Questo è uno strumento speciale. Non tutta la tua cassetta degli attrezzi. Tuttavia, se desideri una linea diretta, questa è l’unica strada.
Il NAT statico è rigoroso. Questo è un blocco 1:1. Ma il mondo reale è incasinato. La maggior parte delle reti non dispone di indirizzi IP pubblici sufficienti per tutti i dispositivi. Ecco perché utilizziamo NAT dinamico. Non è fisso. E’ una porta girevole.
I dispositivi sulla rete iniziano con un indirizzo IP privato e non registrato. Vuole parlare con il mondo esterno. I router non assegnano indirizzi pubblici permanenti. Sceglie invece uno degli indirizzi IP registrati. Pensatelo come il parcheggio per un’auto a noleggio. Guidi un’auto (IP). Sei tu a guidare. Rimandalo indietro. La persona successiva entra nel veicolo successivo.
Questa mappatura esiste solo mentre la sessione è attiva. Se la connessione viene persa, l’IP pubblico viene restituito al pool. È gratuito per tutti gli altri. Questo salverà il tuo indirizzo. Funziona bene Tuttavia, è limitato dalle dimensioni della piscina. Una volta esaurito, la richiesta successiva fallirà.
Quando un IP non è sufficiente: entra in Overloading
Cosa succede se ho 50 dispositivi e un solo indirizzo IP pubblico? Non posso avere 50 auto nel mio garage. Ciò significa infrangere le regole del networking tradizionale. Inizia a usare il porto.
Questo è un sovraccarico.
Chiamato anche PAT (Port Address Translation). o NAT con indirizzo IP singolo. o NAT multiplexing a livello di porta. Scegli il tuo veleno. Il concetto è lo stesso. Combina più indirizzi IP privati in un unico indirizzo IP pubblico. Come? Utilizza porte di origine univoche per ciascuna connessione.
Il portatile saluta il server web. Utilizza la porta 49152. Il desktop saluta lo stesso server. Usa la porta 49153. Il router se lo ricorda. Contrassegna ciascun pacchetto con un indirizzo IP interno e una porta. Quando viene restituita la risposta, il router esamina il numero di porta. Scopri esattamente a quale dispositivo interno appartengono i tuoi dati.
Il sovraccarico non è l’unica soluzione. Questo è il motivo per cui la maggior parte delle connessioni Internet domestiche e di piccole imprese funzionano bene.
Senza il riutilizzo delle porte, Internet sarebbe crollata sotto il peso degli indirizzi privati anni fa. Crea sottoreti virtuali prendendo in prestito le strutture di intestazione TCP/UDP. Questo è molto intelligente. è necessario. È ovunque.
Perché questo è importante per gli utenti di tutti i giorni
Potresti non vederlo accadere. Basta accendere il computer. Stai navigando sul web. funziona. Tuttavia, se ti è capitato di interrompere la connessione perché il tuo router ha esaurito le sessioni, hai raggiunto il limite NAT. Ancora peggio è la limitazione delle porte disponibili.
Un indirizzo IP ha 65.535 porte. Per la maggior parte, questo è sufficiente. Ma che dire dei router utilizzati di frequente? Non così tanto. Se stai scaricando file di grandi dimensioni, trasmettendo in streaming video 4K e utilizzando contemporaneamente un server domestico, queste porte possono esaurirsi rapidamente.
Il NAT dinamico offre flessibilità. Il sovraccarico aumenta la scala. Insieme, nascondono le interferenze della rete privata da parte dell’Internet pubblica. Ciò che il mondo esterno vede è l’IP. Ci sono dozzine di mondi interiori dentro di te.
scambio? Complessità. La diagnostica diventa più difficile. Se qualcosa va storto, non puoi semplicemente guardare l’indirizzo IP pubblico. È necessario seguire la mappatura delle porte. Questo è il livello di astrazione. Utile, ma opaco.
Non importa se
Gestisci i conflitti di indirizzi per la sovrapposizione NAT
La maggior parte delle reti non presenta questo problema. Prendono semplicemente un blocco di IP pubblici e basta. Tuttavia, se la tua rete interna utilizza un intervallo che “esiste già” su Internet (ad esempio, utilizzi internamente 192.168.1.0/24, ma l’intervallo è assegnato a un’altra società altrove), si verifica un conflitto. Il router non può inviare pacchetti contenenti questi IP di origine fuori dalla rete. I fornitori a monte possono eliminarli o instradarli in modo errato.
Pertanto, il router deve intervenire. È necessario mantenere una tabella di ricerca. Ogni volta che un dispositivo della tua rete tenta di comunicare con il mondo esterno, il tuo router intercetta i pacchetti. Scambia l’indirizzo privato “interno” con il tuo indirizzo IP pubblico univoco registrato. È abbastanza semplice. Ma aspetta. Non è solo traffico in uscita.
Se l'”altra” rete (quella con cui hai condiviso accidentalmente lo spazio degli indirizzi) tenta di contattarti, il tuo router deve eseguire la traduzione inversa. Prendi l’indirizzo registrato “esterno” e mappalo nuovamente sul tuo indirizzo di rete privata. Questa traduzione bidirezionale imposta una configurazione NAT di indirizzi IP sovrapposti.
Esistono due modi principali per affrontare questa difficile situazione. Il NAT statico funziona quando la mappatura è fissa. Diciamo al router: “Se vedi IP X all’esterno, invialo a IP Y all’interno”. È rigido. Prevedibile. Tuttavia, non è scalabile. La gestione delle voci statiche diventa un incubo quando si dispone di un gran numero di intervalli in conflitto.
Un’altra opzione è il NAT dinamico, che viene spesso utilizzato insieme al DNS. Qui il router assegna dinamicamente l’indirizzo IP pubblico disponibile da un pool. Il DNS risolve la confusione garantendo che la logica di traduzione funzioni anche se un host interno tenta di accedere alla rete esterna con un nome “sbagliato” (ma sovrapposto). E’ molto disordinato. È complesso. Ma se l’identità della tua rete è in conflitto con quella di qualcun altro, è l’unico modo per mantenere attiva la connessione.
Descrizione del dominio stub
La maggior parte delle reti interne sono semplicemente LAN. Questa impostazione è chiamata dominio stub. Utilizza un indirizzo IP privato. Il traffico rimane al chiuso. Raramente lascia l’edificio.
Ma ecco il problema. È possibile registrare indirizzi IP interni. Se non è registrato, dovrai affrontare dei problemi. Non è possibile comunicare direttamente con il mondo esterno. Richiede NAT. Traduzione degli indirizzi di rete. Questo è un ponte. Senza questo, gli indirizzi non registrati rimarranno bloccati.
“I computer con indirizzi IP non registrati devono utilizzare NAT per comunicare con il resto del mondo.”
Ora parliamo di meccanica. Come lo imposti esattamente? Esistono diversi modi per configurare NAT. Diamo ora un’occhiata a queste opzioni.
Un ringraziamento speciale a Cisco per aver contribuito alla stesura di questo articolo.
Network Address Translation (NAT) non è una singola configurazione. Questa è una strategia di configurazione. Puoi adattarlo alla tua infrastruttura. In una configurazione standard, il router NAT fa il lavoro pesante. Ottieni un indirizzo IP locale non registrato dalla tua rete privata e sostituiscilo con un indirizzo globale registrato. Questo scambio avviene quando un dispositivo interno tenta di comunicare con il mondo esterno.
Considera la tua quota ISP. Riceverai una serie di indirizzi IP registrati univoci. Questi indirizzi sono chiamati indirizzi “interni globali”. Questo è il volto pubblico della rete. In una rete privata utilizzate invece un indirizzo IP privato non registrato. Questi si dividono in due gruppi. Il router NAT stesso ha un piccolo insieme di indirizzi “locali esterni” riservati. Inoltre sono presenti anche numerosi indirizzi “locali interni”. Questi risiedono nel dominio stub, che è la rete interna dove avviene la maggior parte del lavoro.
Il router utilizza questi indirizzi locali esterni per tradurre gli indirizzi univoci “globali esterni” dei dispositivi pubblici. La maggior parte dei computer in un dominio stub comunicano semplicemente tra loro. Utilizzare questi indirizzi locali interni. Non hanno mai bisogno di essere resi pubblici. Ma che dire di alcune macchine? Sono molto loquaci. Comunicano con server esterni. Questi vengono assegnati all’interno degli indirizzi globali. Non necessitano di traduzione. Hanno già un biglietto pubblico per viaggiare.
Il viaggio dei pacchetti nel NAT standard
Quando un computer con un indirizzo locale interno si connette a Internet, invia un pacchetto a un router NAT. Il router non si limita a indovinare. Controlla la tabella di instradamento. Ha una voce per la destinazione? In tal caso, il dispositivo traduce il pacchetto. Crea inoltre una nuova voce nella tabella di traduzione degli indirizzi. Questa tabella tiene traccia di chi sta parlando con chi. Se la destinazione non è nella tabella, il pacchetto viene scartato. Periodo.
Dopo la traduzione, il router utilizza l’indirizzo globale interno per inoltrare il pacchetto. risponde un computer della rete pubblica. L’indirizzo di origine di questa risposta è un indirizzo globale esterno. La destinazione è un indirizzo globale interno. Il router NAT cerca l’IP di destinazione nella sua tabella di traduzione. Trova la mappatura. Converte un indirizzo globale interno in un indirizzo locale interno. Quindi invia il pacchetto al computer giusto. Semplice.
Connessioni di sovraccarico NAT
Il sovraccarico NAT migliora ulteriormente l’efficienza. Utilizza il multiplexing, una funzionalità dello stack TCP/IP. Ciò consente a un computer di mantenere contemporaneamente più connessioni simultanee a server remoti. Come? Utilizzando diverse porte TCP o UDP.
L’intestazione del pacchetto IP è un contenitore di dati. Contiene quattro informazioni importanti:
- Indirizzo del mittente – l’IP del computer che invia i dati. Esempio: 201.3.83.132
- Porta di origine : il numero di porta specificato dal mittente. Esempio: porta 1080
- Indirizzo di destinazione – l’IP del computer ricevente. Esempio: 145.51.18.223
- Porta di destinazione – Numero di porta che il mittente vuole che il destinatario apra. Esempio: porta 3021
Gli indirizzi identificano le macchine. Le porte garantiscono che la connessione sia univoca. Puoi avere più conversazioni con lo stesso server se le porte sono diverse. La combinazione di questi quattro numeri definisce una connessione TCP/IP.
I numeri di porta sono lunghi 16 bit. In teoria, questo ti dà 65.536 valori possibili. In realtà, diversi produttori mappano le porte in modo diverso. Un sistema tipico può prevedere circa 4.000 porte libere. Questo è sufficiente per la maggior parte degli utenti. Ma evidenzia anche l’importanza dell’allocazione dinamica.
Traduzione dinamica degli indirizzi di rete
Il NAT dinamico funziona in modo leggermente diverso rispetto a una configurazione statica. Ecco la ripartizione.
Le reti interne (domini stub) utilizzano indirizzi IP che non sono stati assegnati da IANA. Questi non sono instradabili. Non sono unici a livello mondiale. L’azienda ha configurato un router abilitato NAT utilizzando indirizzi IP univoci forniti da IANA.
Questo processo inizia quando un computer su un dominio stub tenta di connettersi a un server esterno, come un sito web.
- Il router riceve il pacchetto dati.
- Salva l’indirizzo IP non instradabile del computer nella tabella di traduzione.
- Sostituisci l’IP non instradabile del mittente con il primo indirizzo IP univoco disponibile.
- La tabella associa gli indirizzi IP privati agli indirizzi IP pubblici.
Quando la destinazione risponde, il router controlla l’indirizzo di destinazione. Cerca la tabella di traduzione. Trova l’IP privato corrispondente. Ripristinare l’indirizzo di destinazione con l’indirizzo originale non instradabile. Invia il pacchetto a quel computer specifico.
Se non c’è corrispondenza nella tabella, il pacchetto viene scartato. Questo processo si ripete finché la comunicazione continua. Questo approccio dinamico salva un indirizzo IP pubblico. Non li assegna in modo permanente. Li prende in prestito dalla piscina. Al termine della sessione, l’IP torna in rotazione.
Come NAT sovraccarica le connessioni della mappa
Il sovraccarico NAT è molto più che semplicemente sostituire un indirizzo IP con un altro. Mappa le singole connessioni in modo che un IP pubblico possa servire dozzine di dispositivi interni.
Questo è il processo. I computer in una rete privata inviano pacchetti a server esterni. Un router NAT lo intercetta. I pacchi non vengono inoltrati immediatamente. Registra invece l’indirizzo IP interno e la porta di origine nella tabella di traduzione. Quindi sostituire l’IP di origine con il proprio indirizzo IP pubblico. Viene inoltre specificata una nuova porta di origine. Questa nuova porta punta a una voce nella tabella di traduzione.
Quando il server esterno risponde, il pacchetto arriva al router. I router esaminano la porta di destinazione dei pacchetti in entrata. Trova le voci corrispondenti nella tabella. Scambia l’IP pubblico con il tuo IP privato interno. Reimpostare il numero di porta sul numero previsto dal computer originale. Il pacco arriva alla macchina giusta. Questo ciclo si ripete per ogni pacchetto successivo.
Il router mantiene attiva la voce. Il timer viene reimpostato ogni volta che si utilizza la mappatura. Il timer scade se la connessione diventa silenziosa. La voce scompare. Altri dispositivi possono utilizzare questa porta.
Visualizzazione della traduzione del dominio Stub
Immagina una rete stub con quattro computer che tentano tutti di connettersi a Internet. Tutti condividono un indirizzo IP pubblico “215.37.32.203” sul router NAT.
Ecco come i router utilizzano le porte per distinguerli:
- Il computer A (
192.168.32.10) si connette alla porta 400. Il router gli assegna la porta 1 sull’indirizzo IP pubblico. - Il computer B (
192.168.32.13) è collegato alla porta 50. Il router gli assegna la porta 2. - Il Computer C (
192.168.32.15) utilizza la porta 3750. Il router la mappa sulla porta 3. - Il computer D (
192.168.32.18) è collegato alla porta 206. Il router assegna la porta 4.
La rete esterna vede tutto il traffico da “215.37.32.203”. Riconoscono le porte 1, 2, 3 e 4. Gli indirizzi privati ”192.168.x.x” non vengono visualizzati. Il router utilizza questi numeri di porta per inviare risposte al dispositivo interno corretto.
Puoi escludere determinati dispositivi da questo processo. Configura la lista di accesso. Indica al tuo router quali indirizzi IP sono esenti. Questi computer ignorano completamente il NAT. Mantengono il proprio indirizzo. Tutti gli altri sono sovraccaricati su un indirizzo IP pubblico.
L’hardware è importante qui. Il numero di traduzioni simultanee dipende dalla memoria DRAM. Ogni voce richiede circa 160 byte. Un router con 4 MB di DRAM può gestire circa 26.214 connessioni simultanee. Questo è sufficiente per la maggior parte degli uffici di piccole e medie dimensioni.
Perché esistono intervalli IP privati?
Non tutti gli indirizzi IP sono uguali. Alcuni sono pubblici. Alcuni sono privati. IANA ha riservato gamme specifiche per uso privato. Questi sono definiti nella RFC 1918. Questi sono chiamati indirizzi “non registrati”.
I tentativi di instradare il traffico utilizzando questi indirizzi sulla rete Internet pubblica falliranno. I router sono programmati per rilasciare pacchetti con indirizzi di origine non registrati. Un pacchetto può essere inviato fuori dalla rete, ma il primo router esterno raggiunto dal pacchetto verrà scartato. Non tornerà mai più.
Esistono tre gamme standard per uso privato.
- Classe A :
10.0.0.0~10.255.255.255 - Classe B :
172.16.0.0~172.31.255.255 - Classe C :
192.168.0.0~192.168.255.255
Non è necessario scegliere un intervallo e attenersi ad esso. Puoi anche mescolarli. Tuttavia, questa è una cattiva pratica. Nasce un conflitto. Se una sottorete utilizza “192.168.1.0” e un’altra utilizza “192.168.2.0”, la loro combinazione causerà confusione. Attenersi a un intervallo per progetto di rete. Mantieni i percorsi liberi.
Implicazioni sulla sicurezza del NAT
NAT fornisce uno strato di oscurità. Gli scanner esterni possono vedere solo l’indirizzo IP del router. Non vedono il funzionamento interno. Non sanno che dietro questo indirizzo c’erano quattro computer.
Questo non è un firewall. Il contenuto non è filtrato. I pacchetti non vengono controllati per rilevare eventuali malware. Traduce semplicemente gli indirizzi. Tuttavia, la topologia interna è nascosta. Questo è già qualcosa.
Con così tanti dispositivi che condividono un unico indirizzo IP, è difficile gestirli. Controlla la tabella di traduzione per la risoluzione dei problemi. È necessario sapere quali porte sono assegnate a quali utenti. Se i tuoi utenti si lamentano della lentezza, puoi verificare se le voci di traduzione non sono aggiornate o se la porta è esaurita.
Il perimetro di sicurezza è il router. Se il dispositivo NAT viene compromesso, l’intero dominio stub viene compromesso. Vengono visualizzate tutte le traduzioni. Tutte le connessioni possono essere manipolate.
C’è un compromesso. Puoi risparmiare sugli indirizzi IP. Ottieni la furtività di base. Tuttavia, perdi una visibilità dettagliata sul traffico dei singoli dispositivi. Il router diventa il singolo punto di guasto e il singolo punto di osservazione.
Cosa significa questo per te? Le reti sono difficili da mappare dall’esterno, ma più difficile da eseguire il debug dall’interno. Devi fare affidamento sulla tabella di traduzione. Devi fidarti del timer. Devi anche sperare che la DRAM non si riempia prima che la connessione finisca.
Il NAT dinamico non si limita a mescolare gli indirizzi IP. Costruisce silenziosamente un firewall tra la tua rete interna e il mondo esterno. Oppure tra la rete interna e Internet. Le regole sono semplici. NAT consente solo connessioni originate dal dominio stub.
Fondamentalmente ciò significa che i computer su reti esterne non possono connettersi al tuo computer. A meno che il tuo computer non abbia avviato il contatto. Puoi navigare in Internet. Puoi collegarti al sito. È possibile scaricare il file. Tuttavia, nessun altro può impossessarsi del tuo indirizzo IP. Non possono usarlo per connettersi a una porta del tuo computer.
Tuttavia, ci sono delle eccezioni. In alcune situazioni è necessario il NAT statico (noto anche come mappatura del traffico in entrata). Ciò consente ai dispositivi esterni di stabilire connessioni ai computer nel dominio stub. Il NAT statico è necessario se desideri passare da un indirizzo IP globale interno a un indirizzo IP locale interno specifico. Abilita la connessione per il tuo server web.
Filtra e registra il traffico
Alcuni router NAT offrono un filtraggio esteso. Registrano anche il traffico. Il filtraggio consente alle aziende di controllare a quali tipi di siti Web i dipendenti accedono online. Impedisce loro di visualizzare materiale discutibile. È possibile creare file di registro utilizzando i registri del traffico. Registra quali siti vengono visitati. Da lì puoi creare diversi report.
In cosa differisce il NAT da un proxy?
NAT viene talvolta confuso con proxy. Ma ci sono anche delle differenze. NAT è trasparente per i computer di origine e di destinazione. Nessuno dei due si rende conto di avere a che fare con un terzo dispositivo. Le deleghe non sono trasparenti.
Il computer mittente sa che sta effettuando una richiesta a un server proxy. Deve essere configurato per eseguire questa funzione. Il computer di destinazione identifica il proxy come computer di origine. Si tratta direttamente della procura.
I proxy tipicamente operano al livello 4 (trasporto) o superiore, mentre NAT è un protocollo di livello 3 (rete).
Nella maggior parte dei casi, il funzionamento a un livello superiore renderà il proxy più lento del dispositivo NAT.
I reali vantaggi della traduzione degli indirizzi di rete vanno oltre il semplice salvataggio degli indirizzi IP. La difficoltà di gestione della rete è notevolmente ridotta. Considera una situazione in cui è necessario spostare un server Web o un server FTP su un altro host. Con NAT, non devi preoccuparti di collegamenti interrotti o di aggiornare i record DNS da nessuna parte. Basta regolare la mappatura del traffico in entrata del router in modo che punti al nuovo host interno.
Questa flessibilità si estende all’intera rete interna. Dall’esterno sono visibili solo l’IP del router o un numero limitato di indirizzi globali, consentendo di riorganizzare il layout interno senza interrompere la connessione esterna.
NAT e DHCP lavorano insieme
NAT si accoppia naturalmente con DHCP (Dynamic Host Configuration Protocol). Puoi impostare un set di indirizzi IP privati non registrati (spesso chiamati dominio stub) sulla tua rete interna e fare in modo che un server DHCP distribuisca questi indirizzi quando i dispositivi si connettono.
Questa impostazione semplifica il ridimensionamento. Man mano che la tua azienda cresce e hai bisogno di più computer sulla tua rete, non è necessario richiedere più blocchi IPv4 globali all’Internet Assigned Numbers Authority (IANA). Tutto quello che devi fare è espandere gli intervalli IP disponibili nella configurazione DHCP. Il router gestisce la traduzione e la tua rete interna si espande istantaneamente.
Multihoming per ridondanza e velocità
Poiché le aziende diventano sempre più dipendenti da Internet, fare affidamento su un’unica connessione comporta dei rischi. Il multihoming (la creazione di una connessione Internet in più punti) sta diventando una parte standard della strategia di rete.
Il vantaggio principale è la ridondanza. Un guasto alla connessione non porterà la tua attività a un arresto catastrofico. Ma il tempo di attività non è l’unico problema. Il multihoming consente il bilanciamento del carico. Impedisce che un singolo collegamento diventi un collo di bottiglia distribuendo il traffico su più connessioni. Questa ottimizzazione riduce la latenza per gli utenti che utilizzano risorse esterne e migliora le prestazioni generali.
Come BGP instrada il traffico
Le reti multihoming solitamente si connettono a diversi provider di servizi Internet (ISP). Ogni ISP assegna il proprio indirizzo o intervallo IP. I router gestiscono queste diverse connessioni utilizzando il Border Gateway Protocol (BGP), un componente fondamentale della suite TCP/IP.
In questa configurazione il router funge da vigile urbano.
* Utilizza IBGP (Internal Border Gateway Protocol) sul lato del dominio stub per gestire le policy di routing interno.
* Comunica con router di altri ISP utilizzando EBGP (External Border Gateway Protocol).
Il failover è automatico. Quando un router rileva che il collegamento ISP è inattivo, instrada immediatamente tutti i dati attraverso i restanti router attivi. Ciò avviene senza intervento umano e mantiene la rete in funzione.
Scalabilità con NAT in un ambiente multi-provider
NAT svolge un ruolo chiave nel facilitare il routing scalabile in queste complesse configurazioni multi-provider. Separando gli indirizzi interni da quelli esterni, NAT consente alla rete di adattarsi ai diversi requisiti dell’ISP senza rivelare i dettagli della topologia interna. Per strategie tecniche più dettagliate, risorse come la Guida Cisco Enterprise Multihoming forniscono percorsi di implementazione dettagliati.
Domande frequenti sulla traduzione degli indirizzi di rete (NAT).
Che cos’è la traduzione degli indirizzi di rete?
NAT è un metodo di mappatura che consente ai server e agli host locali di accedere a Internet. Prendi più indirizzi IP privati locali, collegali a un indirizzo IP pubblico globale e inviali tramite il router.
Il NAT influisce sulla velocità di Internet?
impatto minimo. Se hai un router abbastanza moderno, le prestazioni sono appena percettibili. Nella maggior parte dei casi, il processo di traduzione è accelerato dall’hardware.
Quali sono i vantaggi dell’utilizzo del NAT?
Oltre alla sicurezza, NAT ti consente di riutilizzare gratuitamente numerosi indirizzi IP privati. Gli indirizzi IP esterni e interni sono nascosti dall’Internet pubblica. Inoltre, connetti più host interni tramite pochi indirizzi IP esterni, risparmiando memoria e costi di configurazione.
Qual è la differenza tra NAT e PAT?
NAT sta per Network Address Translation. PAT sta per Port Address Translation (noto anche come NAT Overload). Entrambi convertono gli indirizzi IP privati in indirizzi IP pubblici per risparmiare spazio. La differenza principale è che PAT utilizza i numeri di porta per distinguere tra più dispositivi interni che condividono un singolo indirizzo IP pubblico, mentre il NAT tradizionale in genere esegue una mappatura uno-a-uno o uno-a-molti e non distingue tra le porte.
Quanti tipi di NAT esistono?
È disponibile in diverse forme, ciascuna delle quali soddisfa esigenze diverse.
* NAT statico: Mappatura rigorosa uno a uno degli indirizzi IP non registrati sugli indirizzi IP registrati.
* NAT dinamico: Abbina gli indirizzi IP non registrati agli indirizzi IP registrati in un pool (gruppo) di indirizzi disponibili.
* Sovraccarico (PAT): Sovraccarica più indirizzi IP non registrati in un indirizzo IP registrato utilizzando numeri di porta diversi.
* Sovrapposizione: Ciò si verifica quando l’indirizzo IP di un dispositivo su una rete condivisa è in conflitto con un dispositivo su Internet (rete esterna) e richiede la risoluzione di regole di traduzione complesse.
Informazioni dettagliate
Per ulteriori informazioni sull’architettura aziendale e sulle configurazioni di routing avanzate, vedere le risorse collegate nelle pagine seguenti. Il panorama della connettività è in continua evoluzione e comprendere come interagiscono questi protocolli è fondamentale per mantenere il sistema online.