S největší pravděpodobností právě čtete tento text ze zařízení připojeného k internetu. Pokud ano, možná používáte překlad síťových adres (NAT). To se děje na pozadí. Možná o jeho existenci ani nevíte.
Internet je obrovský. V současnosti odhadovaný počet aktivních uživatelů přesahuje 5,35 miliardy. To je hodně lidí. To je spousta zařízení. Tento růst přímo souvisí s tím, jak důležitý je pro vás NAT. To je víc než jen technický detail. Je to mechanismus, který pohání web pro miliardy uživatelů.
Krize vyčerpání IP adres
Každý počítač, který komunikuje s jiným počítačem na internetu, vyžaduje identitu. Toto je IP adresa. Zkratka pro internetový protokol. Představte si to jako digitální poštovní adresu. Webové službě přesně říká, kam má data odeslat.
Když byl protokol IP poprvé vyvinut, inženýři věřili, že bude dostatek místa. Napočítali 4 294 967 296 unikátních adres. Toto je $2^{32}$. Zní to jako nekonečno.
To nestačí.
Váš skutečný rozsah veřejných adres je menší. Číslo je 3,2–3,3 miliardy. Proč? Protože adresy jsou rozděleny do kategorií. Některé jsou vyhrazeny pro multicasting. Ostatní jsou ponechány na testování. Prudký růst domácího internetu a podnikové infrastruktury vyčerpal zásoby. Jednotlivé veřejné identifikátory došly.
Zřejmým řešením je přeformátovat adresní prostor. Toto je IPv6. Je povoleno více adres. Implementace však byla pomalá. To vyžaduje změny v celé globální infrastruktuře. To bude trvat roky.
Jak NAT řeší tento nedostatek?
Zde vstupuje do hry NAT. Konkrétně RFC 1631 definuje tento přístup.
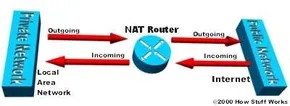
Jedno zařízení (obvykle router) funguje jako agent. Nachází se mezi veřejným internetem a privátní místní sítí. Váš router má veřejnou IP adresu. Notebooky, mobilní telefony a chytré televize nejsou. Používají soukromé IP adresy. Router překládá adresy mezi těmito dvěma typy.
Pouze jedna jedinečná IP adresa může představovat celou skupinu počítačů. To řeší problém nedostatku veřejných IP adres. Ale to je jen polovina příběhu.
Analogie s recepcí v kanceláři
Tento koncept vymyslela společnost Cisco. Nejjednodušší způsob, jak pochopit, jak NAT funguje, je pomocí analogie.
Představte si velkou kancelářskou budovu. Jste interní zaměstnanec. Máte pokyny pro sekretářku: nepřesměrujte mi hovory, pokud nebudu souhlasit.
Poté zavoláte potenciálnímu klientovi. Zanechte zprávu. Řekněte sekretářce: “Očekávám hovor od této osoby.” Poskytnete jí přesné informace.
Klient zavolá na hlavní číslo budovy. Tohle bylo jediné číslo, které znal. Žádá o spojení s vámi. Tajemník kontroluje referenční tabulku. Tato tabulka odpovídá vašemu jménu a čísle vaší pobočky. Pamatuje si, že jste požádali o tento hovor. Vede klienta.
Bez této vyhledávací tabulky a bez vašeho svolení bude klient zablokován nebo ztracen. NAT to dělá právě s datovými pakety.
Mechanismus vysílání
NAT funguje jako kontrolér přístupu. Nachází se mezi vaší interní sítí a zbytkem světa. Může to být brána firewall, směrovač nebo počítač nakonfigurovaný pro zpracování vašeho provozu.
Projevuje se mnoha různými způsoby. Funguje odlišně v závislosti na vaší konfiguraci a potřebách zabezpečení nebo jednoduchosti. Základní funkce zůstávají nezměněny. Mapuje interní soukromé adresy na jeden veřejný identifikátor. Řídí tok dat tak, aby externí sítě nepotřebovaly znát vnitřní strukturu místního systému.
Toto nastavení řeší nejen problém s ukládáním adres. Přidává vrstvu stealth. Externí strany vidí IP adresu vašeho routeru, nikoli IP adresu vašeho osobního zařízení. Jedná se o bezpečnostní výhodu. Hlavním tahounem je stále vyčerpání IPv4 adres.
Technologie dozrála. Je součástí standardní výbavy téměř všech dnes prodávaných spotřebitelských routerů. Jakmile to pochopíte, pochopíte, proč můžete k síti Wi-Fi připojit pět zařízení pomocí jediné veřejné IP adresy. Je to chytré řešení problému, který jsme vytvořili příliš rychlým růstem.
Statický NAT: most jedna ku jedné
Statický NAT je ekvivalentní přímce. Jedná se o přesné mapování jedné neregistrované privátní IP adresy na jednu registrovanou veřejnou IP adresu. Žádné sdílení zdrojů. Žádný zmatek v portech. Je to prostě přímý tunel mezi vnějším světem a konkrétním vnitřním zařízením.
Proč je to důležité? Protože v některých případech potřebujete zařízení, které je dostupné přes internet. webový server. Herní server. Zabezpečený vzdálený přístupový bod. Statický NAT je standardní nástroj při hostování obsahu, který externí klienti potřebují najít.
Funguje to tak, že se v tabulce NAT vytvoří trvalý záznam. Když externí paket dorazí na veřejnou IP adresu, router vyhledá odpovídající privátní IP adresu a předá provoz. Když zařízení zareaguje, stane se opak. Původní IP adresa se před vstupem do sítě změní zpět.
Nejedná se o dynamickou konverzi. Displeje zůstávají beze změny. Nemají datum expirace. Jen čekají.
“Statický NAT je zvláště užitečný, když chcete přistupovat k zařízení mimo síť.”
Tato konzistence má svou cenu. Jakýkoli interní server, který vyžaduje příchozí přístup, vyžaduje veřejnou IP adresu. Pokud provozujete tři veřejně přístupné služby, budete potřebovat tři statické položky NAT a tři veřejné IP adresy. To může rychle vyčerpat fond adres.
Porovnejte to s PAT (Port Address Translation), kde desítky interních zařízení sdílejí jednu veřejnou IP adresu. PAT je účinný. Statický NAT je transparentní.
Klíčovým slovem je zde transparentnost. Externí klienti vidí interní zařízení, jako by byla přímo připojena k internetu. Ladění není tak složité, jak je spojeno s mapováním portů. Neexistují žádné „proč se nemohu připojit?“ momenty způsobené nesprávnou konfigurací portů. IP adresa je identita. To není lež.
To usnadňuje odstraňování problémů. Pokud se něco pokazí, přesně víte, o jaké zařízení jde. Není třeba hádat na základě čísla portu. Pinguji na veřejnou IP adresu a komunikuji se soukromým zařízením.
To však není vhodné pro všechny situace. Nenastavujete statický NAT pro svůj notebook. To není potřeba pro e-mailové klienty nebo běžné procházení webu. Nepotřebují příchozí připojení z externí sítě. Použití statického NAT pro obecný provoz je nadbytečné a vytváří bezpečnostní riziko.
Toto je pro servery. Pro ty, kteří křičí: “Najdi mě.”
Konfigurace je jednoduchá, ale náročná. Určete vnitřní místní adresu (soukromou IP). Zadejte svou vnitřní globální adresu (veřejnou IP). Svažte je. To je vše. Pravidla brány firewall budou nadále uplatňována, ale samotný proces převodu nebude pro koncové uživatele viditelný.
Nechybí ani jemný bezpečnostní aspekt. Zařízení neskryje, ale izoluje. Můžete také omezit, kdo má k této veřejné IP adrese přístup. Samotný konverzní mechanismus však nepřidává vrstvu stealth. Pokud chcete zařízení skrýt, můžete použít PAT nebo proxy. Pokud je vyžadována dostupnost, můžete použít statický NAT.
Jedná se o specializovaný nástroj. Ne celou vaši sadu nástrojů. Pokud však chcete přímku, je to jediná cesta.
Statický NAT je přísný. Jedná se o rigidní vztah jeden k jednomu. Ale realita je nedokonalá. Většina sítí nemá dostatek veřejných IP adres pro všechna zařízení. Proto se používá dynamický NAT. Není to pevně dané. Jsou to otočné dveře.
Zařízení v síti začínají se soukromou, neregistrovanou IP adresou. Chtějí se spojit s vnějším světem. Směrovače nepřidělují trvalé veřejné adresy. Místo toho si vyberou jednu z registrovaných IP adres. Představte si parkování pro půjčené auto. Sednete za volant (IP). Vy jste ten, kdo to ovládá. Pošleš to zpět. Další člověk nastoupí do dalšího auta.
Toto zobrazení existuje pouze během aktivní relace. Pokud se spojení ztratí, veřejná IP adresa se vrátí do fondu. Stane se dostupným všem ostatním. Tím se ukládají adresy. To funguje dobře. Je však omezena velikostí bazénu. Když dojde, další požadavek selže.
Když jedna IP adresa nestačí: dojde k zahlcení
Co když mám 50 zařízení a pouze jednu veřejnou IP adresu? Do garáže se mi nevejde 50 aut. To znamená porušení pravidel tradiční sítě. Začněte používat porty.
To je přetížení.
Také známý jako PAT (Port Address Translation), nebo single-IP NAT, neboli multiplexování NAT na úrovni portu. Vyberte si, co se vám nejvíce líbí. Koncept je stejný: sloučení více privátních IP adres do jedné veřejné IP adresy. Jak? Pro každé připojení použijte jedinečné zdrojové porty.
Notebook pozdraví webový server. Je použit port 49152. Plocha pozdraví stejný server. Použitý port je 49153. Router si to pamatuje. Každý paket označí interní IP adresou a portem. Když je odpověď vrácena, router se podívá na číslo portu. Přesně ví, ke kterému internímu zařízení vaše data patří.
Přetížení není jediným řešením. To je důvod, proč většina domácích a malých firemních připojení k internetu funguje dobře.
Bez opětovného použití portů by se internet před lety zhroutil pod tíhou prostoru soukromých adres. Virtuální podsítě jsou vytvářeny zapůjčením struktur hlaviček TCP/UDP. To je velmi chytré (vynalézavé). To je nutné. Je to všude.
Proč je to důležité pro běžné uživatele?
Možná si toho nevšimnete. Stačí zapnout počítač. Prohlížíte si web. Všechno funguje. Pokud jste však někdy zaznamenali výpadek připojení kvůli vyčerpání relací routeru, dosáhli jste limitu NAT. Ještě horší je omezení dostupných portů.
Jedna IP adresa má 65 535 portů. Většině to stačí. Ale co běžně používané routery? Ne tak moc. Pokud stahujete velké soubory, streamujete 4K videa a používáte domácí server současně, mohou se tyto porty rychle vyčerpat.
Dynamic NAT poskytuje flexibilitu. Přetížení zvyšuje škálovatelnost. Společně skrývají vnitřní síť před veřejným internetem. Vnější svět vidí IP adresu. Ve vás je mnoho vnitřních světů.
Cena? Složitost. Diagnostika se stává složitější. Pokud se něco pokazí, nemůžete se jen podívat na veřejnou IP adresu. Musíte sledovat mapování portů. Toto je úroveň abstrakce. Užitečné, ale neprůhledné.
Nezáleží na tom, jestli
Řešení konfliktů adres během překrývání NAT
Většina sítí se s tímto problémem nepotýká. Prostě dostanou blok veřejných IP adres a tím to končí. Pokud však vaše interní síť používá rozsah, který „již existuje“ na internetu (například interně používáte 192.168.1.0/24, ale tento rozsah je přiřazen jiné společnosti v jiném umístění), dochází ke konfliktu. Směrovač nemůže odesílat pakety s těmito zdrojovými IP adresami mimo síť. Upstream poskytovatelé je mohou zlikvidovat nebo je nesprávně směrovat.
Proto musí zasáhnout router. Potřebuje udržovat vyhledávací tabulku. Pokaždé, když se zařízení ve vaší síti pokusí komunikovat s vnějším světem, váš router pakety zachytí. Nahradí „interní“ soukromou adresu vaší jedinečnou registrovanou veřejnou IP adresou. Je to docela jednoduché. Ale počkej. To platí nejen pro odchozí provoz.
Pokud se vás pokusí kontaktovat „jiná“ síť (se kterou jste omylem sdíleli adresní prostor), váš router musí provést opačný překlad. Vezme “externí” registrovanou adresu a namapuje ji zpět na adresu vaší privátní sítě. Tento obousměrný překlad nastaví konfiguraci NAT pro překrývající se IP adresy.
Existují dva hlavní způsoby řešení této obtížné situace. Statický NAT funguje, když je mapování opraveno. Řekneme směrovači: “Pokud vidíte IP X venku, pošlete to na IP Y uvnitř.” Je to těžké. Předvídatelný. To však není škálovatelné. Správa statických záznamů se stává noční můrou, když máte velký počet konfliktních rozsahů.
Další možností je dynamický NAT, který se často používá ve spojení s DNS. V tomto případě router dynamicky přiděluje dostupné veřejné IP adresy z fondu. DNS eliminuje zmatky tím, že zajišťuje, že logika překladu funguje správně, i když se interní hostitelské zařízení pokouší o přístup k externí síti s „nesprávným“ (ale překrývajícím se) názvem. Je to velmi matoucí. Je to složité. Ale pokud je identita vaší sítě v konfliktu s identitou někoho jiného, je to jediný způsob, jak udržet aktivní připojení.
Popis domény se zakázaným inzerováním
Většina interních sítí jsou jednoduše lokální sítě (LAN). Tento režim provozu se nazývá stub domain. Použijte soukromou IP adresu. Provoz zůstává v rámci sítě. Málokdy opouští budovu.
Ale tady je problém. Lze registrovat interní IP adresy. Pokud nejsou registrovaní, narazíte na problémy. Nebudete moci přímo komunikovat s vnějším světem. Vyžaduje NAT – Network Address Translation. Je to jakýsi most. Bez něj končí neregistrované adresy ve slepé uličce.
“Počítače s neregistrovanými IP adresami musí používat NAT pro komunikaci se zbytkem světa.”
Nyní pojďme mluvit o technické implementaci. Jak přesně tento systém nastavit? Existuje několik způsobů, jak nakonfigurovat NAT. Podívejme se dále na tyto možnosti.
Zvláštní poděkování společnosti Cisco za pomoc při psaní tohoto článku.
Network Address Translation (NAT) není jedna konfigurace. Toto je strategie přizpůsobení. Můžete jej přizpůsobit své infrastruktuře. Ve standardní konfiguraci udělá většinu práce NAT router. Vezme neregistrovanou místní IP adresu z vaší privátní sítě a nahradí ji registrovanou globální adresou. K této výměně dochází, když se vnitřní zařízení pokouší komunikovat s vnějším světem.
Zvažte svou kvótu poskytovatele internetových služeb (ISP). Obdržíte sadu jedinečných registrovaných IP adres. Tyto adresy se nazývají „uvnitř globální“ adresy. Toto je veřejná tvář sítě. V privátní síti však používáte neregistrované privátní IP adresy. Dělí se do dvou skupin. Směrovač NAT sám o sobě má vyhrazenou malou sadu „vnějších místních“ adres. Kromě toho existuje velké množství „interních lokálních“ adres. Jsou umístěny v doméně stub, což je vnitřní síť, kde se odehrává většina práce.
Směrovač používá tyto vnější-lokální adresy k překladu jedinečných „mimo-globálních“ adres na veřejná zařízení. Většina počítačů v zóně se zakázaným inzerováním mezi sebou jednoduše komunikuje pomocí interních místních adres. Nikdy nemusí být online. Ale co některá auta? Jsou velmi aktivní. Komunikují s externími servery. Jsou jim přiřazeny interní globální adresy. Nevyžadují vysílání. Již mají veřejnou „vstupenku“ pro přístup.
Cesta paketu se standardním NAT
Když se počítač s vnitřní místní adresou připojí k internetu, odešle paket směrovači NAT. Router jen nehádá. Kontroluje směrovací tabulku. Má záznam pro cíl? Pokud ano, zařízení paket odešle. Vytvoří také nový záznam v tabulce překladu adres. Tato tabulka sleduje, kdo s kým komunikuje. Pokud cíl není v tabulce, paket je zahozen. Tečka.
Po překladu router použije interní globální adresu k předání paketu. Počítač ve veřejné síti odpoví. Zdrojová adresa pro tuto odpověď je externí globální adresa. Cíl je vnitřní globální adresa. NAT router vyhledá cílovou IP adresu ve své překladové tabulce. Najde shodu. Převede vnitřní globální adresu zpět na vnitřní místní adresu. Poté odešle paket do požadovaného počítače. Jen.
Přetížení připojení NAT
Přetížení NAT ještě dále zvyšuje efektivitu. Využívá multiplexování, což je funkce zásobníku TCP/IP. To umožňuje jednomu počítači současně udržovat několik současných připojení ke vzdáleným serverům. Jak? Použití různých portů TCP nebo UDP.
Záhlaví paketu IP je datový kontejner. Obsahuje čtyři důležité informace:
- Adresa odesílatele – IP adresa počítače odesílajícího data. Příklad: 201.3.83.132
- Source port – Číslo portu určené odesílatelem. Příklad: port 1080
- Adresa příjemce – IP adresa přijímajícího počítače. Příklad: 145.51.18.223
- Cílový port – Číslo portu, který má odesílatel otevřít od příjemce. Příklad: port 3021
Adresy identifikují stroje. Porty poskytují jedinečné připojení. Pokud se porty liší, můžete mít více konverzací se stejným serverem. Kombinace těchto čtyř čísel definuje připojení TCP/IP.
Čísla portů jsou dlouhá 16 bitů. Teoreticky to dává 65 536 možných hodnot. V praxi různí výrobci zobrazují porty odlišně. Typický systém může počítat s přibližně 4 000 volnými porty. To většině uživatelů stačí. Ale také zdůrazňuje důležitost dynamické alokace.
Dynamický překlad síťových adres
Dynamický NAT funguje trochu jinak než statický NAT. Zde je návod, jak to funguje.
Vnitřní sítě (stub zóny) používají IP adresy, které nebyly přiděleny IANA. Nejsou směrovatelné. Nejsou celosvětově unikátní. Společnost nakonfigurovala router s podporou NAT pomocí jedinečných IP adres poskytnutých IANA.
Tento proces začíná, když se počítač v zóně se zakázaným inzerováním pokusí připojit k externímu serveru, jako je například web.
- Router přijme datový paket.
- Ukládá nesměrovatelnou IP adresu počítače do překladové tabulky.
- Nahradí nesměrovatelnou IP adresu odesílatele první dostupnou jedinečnou IP adresou.
- Tabulka mapuje soukromé IP adresy na veřejné IP adresy.
Když cíl odpoví, router zkontroluje cílovou adresu. Vypadá to v překladové tabulce. Najde odpovídající privátní IP adresu. Vrátí cílovou adresu zpět na původní nesměrovatelnou adresu. Odešle paket do konkrétního počítače.
Pokud v tabulce není žádná shoda, paket je zahozen. Tento proces se opakuje, dokud komunikace pokračuje. Tento dynamický přístup šetří veřejnou IP adresu. Nepředepisuje je pořád. Půjčí si je z bazénu. Po skončení relace se IP adresa vrátí do sdíleného fondu pro opětovné použití.
Jak přetížení NAT mapuje připojení
Přetížení NAT (PAT) není jen nahrazení jedné IP adresy jinou. Mapuje jednotlivá připojení tak, aby jedna veřejná IP adresa obsluhovala desítky interních zařízení.
Jde to takhle. Počítače v privátní síti odesílají pakety na externí servery. NAT router je zachytí. Pakety nejsou předávány okamžitě. Místo toho směrovač zaznamená interní IP adresu a zdrojový port do překladové tabulky. Poté nahradí původní IP adresu svou vlastní veřejnou IP adresou. Je také specifikován nový zdrojový port. Tento nový port ukazuje na záznam v překladové tabulce.
Když externí server odpoví, paket dorazí do routeru. Směrovače kontrolují počet cílových portů příchozích paketů. V tabulce najdou odpovídající položky. Veřejná IP adresa se změní zpět na vaši interní privátní IP adresu. Číslo portu je resetováno na hodnotu očekávanou zdrojovým počítačem. Balíček je doručen na požadované zařízení. Tento cyklus se opakuje pro každý následující paket.
Router ponechá položku aktivní. Časovač se resetuje při každém použití displeje. Pokud se připojení stane neaktivní, časovač vyprší. Záznam je smazán. Tento port mohou používat jiná zařízení.
Vizualizace vysílání v doméně stub
Představte si stub síť, ve které se čtyři počítače pokoušejí připojit k internetu. Všechny používají stejnou veřejnou IP adresu 215.37.32.203 na routeru NAT.
Zde je návod, jak routery používají porty k rozlišení mezi zařízeními:
- Počítač A (
192.168.32.10) se připojuje k portu 400. Směrovač mu přiřadí port 1 na veřejné IP adrese. - Počítač B (
192.168.32.13) se připojuje k portu 50. Směrovač mu přiřadí port 2. - Počítač C (
192.168.32.15) používá port 3750. Směrovač jej mapuje na port 3. - Počítač D (
192.168.32.18) se připojuje k portu 206. Směrovač mu přiřadí port 4.
Externí síť vidí veškerý provoz z 215.37.32.203. Rozpoznává porty 1, 2, 3 a 4. Soukromé adresy 192.168.x.x nejsou viditelné. Router používá tato čísla portů k odesílání odpovědí správným interním zařízením.
Z tohoto procesu můžete vyloučit určitá zařízení. Nastavte přístupový seznam. Sdělte routeru, které IP adresy jsou vyňaty z NAT. Tyto počítače zcela obcházejí NAT. Nechávají si vlastní adresy. Všechna ostatní zařízení se restartují na jednu veřejnou IP adresu.
Zde záleží na hardwaru. Počet simultánních vysílání závisí na velikosti paměti DRAM. Každý záznam zabírá asi 160 bajtů. Router se 4 MB DRAM zvládne asi 26 214 současných připojení. To je dostatečné pro většinu malých a středně velkých kanceláří.
Proč existují rozsahy soukromých IP adres?
Ne všechny IP adresy jsou stejné. Některé jsou veřejné, některé soukromé. IANA vyhradila určitá pásma pro soukromé použití. Jsou definovány v RFC 1918. Tyto adresy se nazývají „neregistrované“ adresy.
Pokusy o směrování provozu pomocí těchto adres na veřejném internetu selžou. Směrovače jsou naprogramovány tak, aby zahazovaly pakety s neregistrovanými zdrojovými adresami. Paket může být odeslán ze sítě, ale první externí směrovač, který zasáhne, jej zahodí. Nikdy se nevrátí.
Existují tři standardní rozsahy pro soukromé použití.
- Třída A :
10.0.0.0~10.255.255.255
– Třída B :172.16.0.0~172.31.255.255 - Třída C :
192.168.0.0~192.168.255.255
Nemusíte si vybrat jeden rozsah a držet se ho. Můžete je také smíchat. To je však považováno za špatnou praxi. Vznikají konflikty. Pokud jedna podsíť používá 192.168.1.0 a jiná 192.168.2.0, jejich sloučení způsobí zmatek. Držte se jednoho rozsahu v každém síťovém projektu. Udržujte trasy jasné a přesné.
Bezpečnostní důsledky NAT
NAT poskytuje určitou úroveň utajení. Externí skenery vidí pouze IP adresu routeru. Nevidí vnitřní strukturu sítě. Nevědí, že za touto adresou jsou čtyři počítače.
Toto není firewall. Obsah není filtrován. Balíčky nejsou kontrolovány na přítomnost malwaru. Dochází pouze k překladu adres. Vnitřní topologie je však skrytá. To už je něco.
S tolika zařízeními, které používají stejnou IP adresu, je jejich správa obtížná. Chcete-li vyřešit problémy, zkontrolujte překladovou tabulku. Musíte vědět, které porty jsou přiřazeny kterým uživatelům. Pokud si vaši uživatelé stěžují na nízkou rychlost, můžete zkontrolovat, zda záznamy vysílání nejsou zastaralé nebo zda je port vyčerpán.
Hranicí zabezpečení je router. Pokud je zařízení NAT kompromitováno, je ohrožena celá síť stub. Všechna vysílání budou viditelná. Všechna připojení se mohou změnit.
Je zde kompromis. Ukládáte IP adresy. Získáte základní stealth. Ztratíte však detailní přehled o provozu jednotlivých zařízení. Router se stává jediným bodem selhání a jediným bodem pozorování.
co to pro tebe znamená? Sítě se obtížně mapují zvenčí, ale ještě obtížněji se ladí zevnitř. Musíte se spolehnout na překladovou tabulku. Musíte věřit časovačům. Musíte také doufat, že se DRAM nezaplní před dokončením připojení.
Dynamic NAT dělá více než jen přerozdělování IP adres. Tiše vytváří firewall mezi vaší vnitřní sítí a vnějším světem. Nebo mezi vnitřní sítí a internetem. Pravidla jsou jednoduchá. NAT umožňuje pouze připojení iniciovaná z vnitřní sítě.
Zjednodušeně to znamená, že počítače v externích sítích se nemohou připojit k vašemu počítači. Pokud kontakt neinicioval váš počítač. Můžete procházet internet. Můžete se připojit k webu. Soubor si můžete stáhnout. K vaší IP adrese se však nemůže připojit nikdo jiný. Nemohou jej použít k připojení k portu vašeho počítače.
Existují však výjimky. V určitých situacích je vyžadován statický NAT (také známý jako příchozí mapování). To umožňuje externím zařízením navázat spojení s počítači ve vnitřní síti. Statický NAT je vyžadován, pokud chcete přejít z globální interní IP adresy na konkrétní lokální interní IP adresu. Poskytuje připojení pro váš webový server.
Filtrování a protokolování provozu
Některé NAT routery nabízejí rozsáhlé filtrování. Také zaznamenávají provoz. Filtrování umožňuje společnostem kontrolovat, jaké typy webových stránek zaměstnanci navštěvují online. To jim brání v prohlížení pochybných materiálů. Soubory protokolu můžete vytvářet pomocí protokolů provozu. Zaznamenávají navštívené stránky. Na základě toho můžete vytvářet různé reporty.
Jak se NAT liší od proxy?
NAT je někdy zaměňován s proxy. Ale jsou tu i rozdíly. NAT je transparentní pro zdrojové i cílové počítače. Ani jeden z nich si neuvědomuje, že interagují s třetím zařízením. Proxy nejsou transparentní.
Odesílající počítač ví, že odesílá požadavek na proxy server. Pro provádění této funkce musí být nakonfigurován. Cílový počítač identifikuje server proxy jako zdrojový počítač. Interaguje přímo s proxy.
Proxy obvykle pracují na vrstvě 4 (přeprava) nebo vyšší, zatímco NAT je protokol na 3. vrstvě (síť).
Ve většině případů provoz na vyšší úrovni způsobí, že proxy je pomalejší než zařízení NAT.
Skutečné výhody překladu síťových adres (NAT) přesahují pouhé ukládání IP adres. Složitost správy sítě je výrazně snížena. Zvažte situaci, kdy potřebujete přesunout webový server nebo FTP server na jiného hostitele. S NAT se nemusíte starat o nefunkční odkazy nebo aktualizaci DNS záznamů. Jednoduše změňte mapování příchozího provozu ve vašem routeru tak, aby ukazovalo na nového interního hostitele.
Tato flexibilita se vztahuje na celý váš intranet. Zvenčí je viditelná pouze IP adresa routeru nebo malý počet globálních adres, což vám umožňuje přestavět vnitřní strukturu bez narušení externí konektivity.
NAT a DHCP spolupracují
NAT se přirozeně spáruje s DHCP (Dynamic Host Configuration Protocol). Můžete nakonfigurovat sadu neregistrovaných privátních IP adres (často nazývaných „stub doména“) ve vaší interní síti a umožnit serveru DHCP distribuovat tyto adresy, když se zařízení připojují.
Toto nastavení usnadňuje škálování. Jak vaše firma roste a potřebujete do své sítě přidat další počítače, nemusíte od společnosti IANA (Internet Assigned Names and Numbers Corporation) žádat další bloky globálních adres IPv4. Vše, co musíte udělat, je rozšířit dostupné rozsahy IP adres v konfiguraci DHCP. Router provádí vysílání a vaše interní síť se okamžitě rozšíří.
Multi-hosting pro odolnost proti chybám a rychlost
Jak se podniky stávají více závislými na internetu, spoléhání se na jediné připojení s sebou nese rizika. Multi-hosting (navázání internetového připojení přes více bodů) se stává standardní součástí síťové strategie.
Hlavní výhodou je odolnost proti chybám. Selhání připojení nezpůsobí katastrofální zastavení vašeho podnikání. Ale problém dostupnosti (uptime) není jediný. Multihosting zajišťuje vyrovnávání zátěže. Zabraňuje tomu, aby se jedna linka stala úzkým hrdlem distribucí provozu na více připojení. Tato optimalizace snižuje latenci pro uživatele využívající externí zdroje a zlepšuje celkový výkon.
Jak BGP směruje provoz
Sítě s více hostiteli se obvykle připojují k několika různým poskytovatelům internetových služeb (ISP). Každý poskytovatel přiděluje svou vlastní IP adresu nebo rozsah. Směrovače spravují tato různá připojení pomocí protokolu Border Gateway Protocol (BGP), který je klíčovou součástí sady protokolů TCP/IP.
V této konfiguraci router funguje jako kontrolor provozu.
* Používá iBGP (Internal Border Gateway Protocol) na straně stub domény ke správě interních zásad směrování.
* Komunikuje se směrovači od jiných poskytovatelů pomocí eBGP (External Border Gateway Protocol).
Přepnutí na záložní kanál proběhne automaticky. Když router zjistí, že spojení poskytovatele není dostupné, okamžitě přesměruje veškerý provoz přes zbývající aktivní routery. K tomu dochází bez lidského zásahu a udržuje síť v chodu.
Škálování s NAT v prostředí s více ISP
NAT hraje klíčovou roli při poskytování škálovatelného směrování v těchto komplexních nastaveních pro více ISP. Oddělením interních adres od externích umožňuje NAT síti přizpůsobit se různým požadavkům ISP bez odhalení podrobností o vnitřní topologii. Pro podrobnější technické strategie poskytují zdroje, jako je Cisco Enterprise Multihoming Guide, podrobné cesty implementace.
Časté otázky o překladu síťových adres (NAT)
Co je překlad síťových adres (NAT)?
NAT je metoda mapování, která umožňuje místním serverům a hostitelům přístup k Internetu. Vezme několik místních privátních IP adres, připojí je k jedné globální veřejné IP adrese a odešle je přes váš router.
Ovlivňuje NAT rychlost internetu?
Minimální dopad. Pokud máte docela moderní router, je dopad na výkon téměř zanedbatelný. Ve většině případů je proces překladu hardwarově urychlený.
Jaké jsou výhody používání NAT?
Kromě zabezpečení vám NAT umožňuje znovu použít mnoho soukromých IP adres zdarma. Externí a interní IP adresy jsou před veřejným internetem skryté. Navíc vám umožňuje připojit více interních hostitelů prostřednictvím několika externích IP adres, což šetří paměť a náklady na konfiguraci.
Jaký je rozdíl mezi NAT a PAT?
NAT je zkratka pro Network Address Translation. PAT je zkratka pro Port Address Translation, také známý jako NAT Overload. Obě metody převádějí soukromé IP adresy na veřejné, aby se ušetřilo místo. Hlavním rozdílem je, že PAT používá čísla portů k rozlišení mezi více interními zařízeními používajícími stejnou veřejnou IP adresu, zatímco tradiční NAT obvykle provádí mapování one-to-one nebo one-to-many a nerozlišuje mezi porty.
Kolik typů NAT existuje?
Přicházejí v několika formách, z nichž každá slouží jinému účelu.
* Statický NAT: Přísné mapování neregistrovaných IP adres na registrované IP adresy.
* Dynamický NAT: Porovná neregistrované IP adresy s registrovanými IP adresami ze skupiny (skupiny) dostupných adres.
* Přetížení (PAT): Přetíží více neregistrovaných IP adres do jediné registrované IP adresy pomocí různých čísel portů.
* Překrývající se: Vyskytuje se, když je IP adresa zařízení ve veřejné síti v konfliktu s IP adresou zařízení na internetu (externí síť) a k vyřešení konfliktu jsou vyžadována složitá pravidla překladu.
Další informace
Další informace o podnikové architektuře a komplexních konfiguracích směrování naleznete v souvisejících zdrojích na následujících stránkách. Síťová infrastruktura se neustále mění a pochopení toho, jak tyto protokoly interagují, je klíčem k udržení vašeho systému v chodu.