Anda mungkin membaca ini sekarang di perangkat yang terhubung ke web. Jika ya, Anda mungkin menggunakan Network Address Translation (NAT). Itu terjadi di latar belakang. Anda bahkan mungkin tidak tahu itu ada.
Internet sangat besar. Saat ini, perkiraan jumlah pengguna aktif lebih dari 5,35 miliar. Itu banyak orang. Ini memiliki banyak perangkat. Peningkatan ini berhubungan langsung dengan betapa pentingnya NAT bagi Anda. Ini lebih dari sekedar catatan kaki teknis. Mekanisme inilah yang membuat web tetap berjalan bagi miliaran pengguna.
Krisis kehabisan alamat IP
Setiap komputer yang berkomunikasi dengan komputer lain di Internet memerlukan identitas. Ini adalah alamat IP. Singkatan dari Protokol Internet. Anggap saja sebagai alamat jalan numerik. Ini memberi tahu web ke mana tepatnya harus mengirim data.
Ketika IP pertama kali dirancang, para insinyur mengira ada banyak ruang. Mereka menghitung 4,294,967,296 alamat unik. Harganya $2^{32}$. Kedengarannya tidak terbatas.
Ini tidak cukup.
Rentang alamat publik Anda yang sebenarnya lebih kecil. Angkanya adalah 3,2–3,3 miliar. Mengapa? Ini karena alamatnya dibagi menjadi beberapa kategori. Beberapa dicadangkan untuk multicast. Yang lain dibiarkan untuk pengujian. Pertumbuhan pesat jaringan rumah dan infrastruktur bisnis telah menghabiskan pasokan. ID publik individu telah habis.
Solusi yang jelas adalah memformat ulang alamat tersebut. Ini adalah IPv6. Lebih banyak alamat diperbolehkan. Namun implementasinya berjalan lambat. Hal ini membutuhkan perubahan pada seluruh infrastruktur global. Ini akan memakan waktu bertahun-tahun.
Bagaimana NAT mengatasi kekurangan ini?
Di sinilah NAT berperan. Secara khusus, RFC 1631 mendefinisikan pendekatan ini.
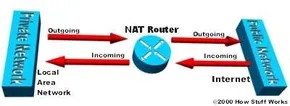
Satu perangkat (biasanya router) bertindak sebagai agen. Itu terletak di antara Internet publik dan web area lokal pribadi. Router Anda memiliki IP publik. Laptop, ponsel, dan smart TV tidak. Mereka menggunakan alamat IP pribadi. Router mengkonversi antara keduanya.
Hanya satu alamat IP unik yang dapat mewakili seluruh kelompok komputer. Ini mengatasi kurangnya alamat IP publik. Tapi itu hanya setengah cerita.
Analogi resepsionis kantor
Cisco menemukan konsep ini. Cara termudah untuk memahami cara kerja NAT adalah dengan analogi.
Bayangkan sebuah gedung perkantoran besar. Anda adalah karyawan internal. Anda memiliki instruksi untuk resepsionis. Jangan mengalihkan panggilan ke saya kecuali saya setuju.
Selanjutnya, hubungi klien potensial Anda. Tinggalkan pesan. Beritahu resepsionis, “Saya menunggu telepon dari orang ini.” Anda memberinya informasi yang tepat.
Pelanggan menghubungi nomor utama gedung. Itu satu-satunya nomor yang dia tahu. Dia menanyakanmu. Resepsionis memeriksa tabel pencarian. Tabel ini mencocokkan nama Anda dengan ekstensi Anda. Dia ingat bahwa Anda meminta panggilan ini. Dia membimbing klien.
Tanpa tabel pencarian dan izin ini, klien akan diblokir atau hilang. NAT melakukan hal ini untuk paket data.
Mekanisme dibalik penerjemahan
NAT bertindak sebagai penjaga gerbang. Itu terletak di antara web internal Anda dan seluruh dunia. Ini bisa berupa firewall, router, atau komputer yang dikonfigurasi untuk menangani lalu lintas Anda.
Ini memanifestasikan dirinya dalam berbagai cara. Ini bekerja dengan cara yang berbeda tergantung pada konfigurasi Anda dan kebutuhan keamanan atau kesederhanaan Anda. Fungsi dasarnya tetap tidak berubah. Ini memetakan alamat pribadi internal dengan satu ID publik. Mengontrol aliran data sehingga web eksternal tidak perlu mengetahui tata letak internal sistem lokal.
Pengaturan ini tidak hanya membahas konservasi. Itu menambah lapisan ketidakjelasan. Pihak eksternal melihat alamat IP router Anda, bukan alamat IP perangkat pribadi Anda. Ini adalah manfaat keamanan. Penyebab utamanya adalah masih terbatasnya alamat IPv4.
Teknologinya sudah matang. Ini adalah standar di hampir semua router konsumen yang dijual saat ini. Setelah Anda memahami hal ini, Anda dapat melihat mengapa Anda dapat menghubungkan lima perangkat ke web Wi-Fi hanya menggunakan satu alamat IP publik. Ini adalah solusi cerdas terhadap masalah yang kita timbulkan karena pertumbuhan yang terlalu cepat.
NAT Statis: Menjembatani satu-ke-satu
NAT statis setara dengan sambungan langsung. Memetakan tepat satu alamat IP pribadi yang tidak terdaftar ke satu alamat IP publik yang terdaftar. Tidak ada berbagi. Tidak ada kebingungan port. Itu hanyalah terowongan langsung antara dunia luar dan perangkat internal tertentu.
Mengapa ini penting? Karena dalam beberapa kasus Anda memerlukan perangkat yang bisa diakses melalui Internet. Server web. Server permainan. Jalur akses jarak jauh yang aman. NAT Statis adalah alat standar saat menghosting konten yang perlu ditemukan oleh klien eksternal.
Ini bekerja dengan membuat entri permanen di tabel NAT. Ketika paket eksternal tiba di IP publik, router mencari IP pribadi yang sesuai dan meneruskan lalu lintasnya. Saat perangkat merespons, yang terjadi justru sebaliknya. IP sumber diubah kembali sebelum memasuki rangkaian.
Ini tidak dinamis. Pemetaan tetap tidak berubah. Tidak ada tanggal kedaluwarsa. Ia duduk di sana dan menunggu.
“NAT Statis sangat berguna ketika Anda ingin mengakses perangkat dari luar jaringan.”
Keabadian ini disertai dengan trade-off. IP publik diperlukan untuk server internal mana pun yang memerlukan akses masuk. Jika Anda menjalankan tiga layanan publik, Anda memerlukan tiga entri NAT Statis dan tiga IP publik. Hal ini dapat dengan cepat menghabiskan kumpulan alamat.
Bandingkan dengan PAT (Port Address Translation), di mana lusinan perangkat internal berbagi IP publik. PAT efisien. NAT statis bersifat transparan.
Kata kuncinya di sini adalah transparansi. Klien eksternal melihat perangkat internal seolah-olah mereka berada langsung di Internet. Debugging tidak memiliki kerumitan pemetaan port. Tidak ada pertanyaan “mengapa saya tidak bisa terhubung?” Momen yang disebabkan oleh kesalahan konfigurasi port. IP adalah identitas. Itu tidak bohong.
Hal ini membuat pemecahan masalah menjadi lebih mudah. Jika terjadi kesalahan, Anda akan tahu persis perangkat mana yang terlibat. Tidak perlu menebak berdasarkan nomor port. Saya melakukan ping ke IP publik dan berkomunikasi dengan perangkat pribadi.
Namun, hal ini tidak cocok untuk semua situasi. Anda tidak menyiapkan NAT statis untuk laptop Anda. Ini tidak diperlukan untuk klien email atau penelusuran normal. Itu tidak memerlukan koneksi masuk dari alam. Penggunaan NAT Statis untuk lalu lintas umum bersifat mubazir dan menimbulkan risiko keamanan.
Ini untuk server. Orang-orang yang berteriak, “Temukan aku.”
Konfigurasinya sederhana namun kaku. Tentukan alamat lokal internal (IP pribadi). Tentukan alamat global internal Anda (IP publik). Anda mengikatnya. Itu saja. Aturan firewall akan tetap diterapkan, namun konversinya sendiri tidak akan terlihat oleh pengguna akhir.
Ada juga implikasi keamanan yang tidak kentara. Itu tidak menyembunyikan perangkat, tetapi mengisolasinya. Anda juga dapat membatasi siapa yang dapat mengakses IP publik tersebut. Namun, mekanisme penerjemahannya sendiri tidak menambah lapisan ketidakjelasan. Jika ingin menyembunyikannya bisa menggunakan PAT atau proxy. Jika aksesibilitas diperlukan, Anda dapat menggunakan NAT Statis.
Ini adalah alat khusus. Bukan seluruh kotak peralatan Anda. Namun, jika ingin sambungan langsung, ini satu-satunya cara.
NAT statis sangat ketat. Ini adalah kunci 1:1. Tapi dunia nyata sedang kacau. Sebagian besar jaringan tidak memiliki alamat IP publik yang cukup untuk semua perangkat. Itu sebabnya kami menggunakan NAT Dinamis. Itu belum diperbaiki. Itu adalah pintu putar.
Perangkat di jaringan dimulai dengan alamat IP pribadi yang tidak terdaftar. Ia ingin berbicara dengan dunia luar. Router tidak menetapkan alamat publik permanen. Sebaliknya, ia memilih salah satu alamat IP yang terdaftar. Anggap saja seperti parkir untuk mobil sewaan. Anda mengendarai mobil (IP). Kaulah yang mengemudi. Kirim kembali. Orang berikutnya memasuki kendaraan berikutnya.
Pemetaan ini hanya ada saat sesi aktif. Jika koneksi terputus, IP publik dikembalikan ke pool. Ini gratis untuk semua orang. Ini akan menyimpan alamat Anda. Ini bekerja dengan baik. Namun hal itu dibatasi oleh ukuran kolam. Jika habis, permintaan berikutnya akan gagal.
Ketika satu IP tidak cukup: Masukkan Overloading
Bagaimana jika saya memiliki 50 perangkat dan hanya satu alamat IP publik? Saya tidak dapat memiliki 50 mobil di garasi saya. Ini berarti melanggar aturan jaringan tradisional. Mulai gunakan port tersebut.
Ini kelebihan beban.
Disebut juga PAT (Terjemahan Alamat Port). atau alamat IP tunggal NAT. atau NAT multipleksing tingkat port. Pilih racunmu. Konsepnya sama. Gabungkan beberapa alamat IP pribadi menjadi satu alamat IP publik. Bagaimana? Gunakan port sumber unik untuk setiap koneksi.
Laptop menyapa server web. Gunakan port 49152. Desktop menyambut server yang sama. Gunakan port 49153. Router mengingat ini. Tandai setiap paket dengan alamat IP internal dan port. Ketika respon dikembalikan, router melihat nomor port. Ketahui secara pasti di perangkat internal mana data Anda berada.
Kelebihan muatan bukan satu-satunya solusi. Inilah sebabnya mengapa sebagian besar koneksi Internet rumahan dan bisnis kecil berfungsi dengan baik.
Tanpa penggunaan kembali port, Internet akan runtuh karena beban pengalamatan pribadi bertahun-tahun yang lalu. Buat subnet virtual dengan meminjam struktur header TCP/UDP. Ini sangat pintar. itu perlu. Itu ada dimana-mana.
Mengapa hal ini penting bagi pengguna sehari-hari
Anda mungkin tidak melihat hal ini terjadi. Nyalakan saja komputernya. Anda sedang menjelajahi web. itu berhasil. Namun, jika Anda pernah mengalami koneksi terputus karena router Anda kehabisan sesi, Anda telah mencapai batas NAT Anda. Yang lebih parah lagi adalah keterbatasan port yang tersedia.
Satu alamat IP memiliki 65.535 port. Bagi kebanyakan orang, ini sudah cukup. Tapi bagaimana dengan router yang sering digunakan? Tidak terlalu banyak. Jika Anda mengunduh file besar, streaming video 4K, dan menggunakan server rumah secara bersamaan, port ini dapat cepat habis.
NAT Dinamis memberikan fleksibilitas. Kelebihan beban meningkatkan skala. Bersama-sama, mereka menyembunyikan gangguan jaringan pribadi dari Internet publik. Apa yang dilihat dunia luar adalah IP. Ada lusinan dunia batin di dalam diri Anda.
pertukaran? Kompleksitas. Diagnostik menjadi lebih sulit. Jika terjadi kesalahan, Anda tidak bisa hanya melihat alamat IP publik. Anda harus mengikuti pemetaan port. Ini adalah lapisan abstraksi. Berguna, tapi buram.
Tidak masalah jika
Menangani konflik alamat untuk NAT Tumpang Tindih
Sebagian besar jaringan tidak mengalami masalah ini. Mereka hanya mengambil satu blok IP publik dan hanya itu. Namun, jika jaringan internal Anda menggunakan rentang yang “sudah ada” di Internet (misalnya, Anda menggunakan 192.168.1.0/24 secara internal, namun rentang tersebut ditetapkan ke perusahaan lain di tempat lain), konflik akan muncul. Router tidak dapat mengirim paket yang berisi IP sumber ini keluar dari jaringan. Penyedia hulu dapat membatalkannya atau salah mengarahkannya.
Oleh karena itu, router harus melakukan intervensi. Itu perlu memelihara tabel pencarian. Setiap kali perangkat di jaringan Anda mencoba berkomunikasi dengan dunia luar, router Anda akan mencegat paket tersebut. Ini menukar alamat pribadi “internal” dengan alamat IP publik unik Anda yang terdaftar. Ini cukup sederhana. Tapi tunggu. Ini bukan hanya lalu lintas keluar.
Jika jaringan “lainnya” (jaringan yang secara tidak sengaja Anda bagikan ruang alamatnya) mencoba menghubungi Anda, router Anda harus melakukan terjemahan sebaliknya. Ambil alamat terdaftar “eksternal” dan petakan kembali ke alamat jaringan pribadi Anda. Terjemahan dua arah ini menyiapkan konfigurasi NAT alamat IP yang tumpang tindih.
Ada dua cara utama untuk menghadapi situasi sulit ini. NAT statis berfungsi ketika pemetaan diperbaiki. Kami memberi tahu router, “Jika Anda melihat IP X di luar, kirimkan ke IP Y di dalam.” Itu kaku. Dapat diprediksi. Namun, itu tidak berskala. Mengelola entri statis menjadi mimpi buruk ketika Anda memiliki banyak rentang yang saling bertentangan.
Pilihan lainnya adalah NAT dinamis, yang sering digunakan bersama dengan DNS. Di sini, router secara dinamis memberikan alamat IP publik yang tersedia dari suatu kumpulan. DNS mengatasi kebingungan ini dengan memastikan bahwa logika terjemahan berfungsi meskipun host internal mencoba mengakses jaringan eksternal dengan nama yang “salah” (tetapi tumpang tindih). Ini sangat berantakan. Ini rumit. Namun jika identitas jaringan Anda bertentangan dengan identitas orang lain, itulah satu-satunya cara untuk menjaga koneksi tetap aktif.
Deskripsi domain rintisan
Kebanyakan jaringan internal hanyalah LAN. Pengaturan ini disebut domain rintisan. Gunakan alamat IP pribadi. Lalu lintas tetap di dalam ruangan. Jarang meninggalkan gedung.
Tapi inilah masalahnya. Alamat IP internal mungkin didaftarkan. Jika tidak terdaftar, Anda akan menghadapi masalah. Anda tidak dapat berkomunikasi langsung dengan dunia luar. Membutuhkan NAT. Terjemahan Alamat Jaringan. Ini adalah jembatan. Tanpa ini, alamat yang tidak terdaftar akan macet.
“Komputer dengan alamat IP yang tidak terdaftar harus menggunakan NAT untuk berkomunikasi dengan seluruh dunia.”
Sekarang mari kita bicara tentang mekanika. Bagaimana tepatnya Anda mengaturnya? Ada beberapa cara untuk mengkonfigurasi NAT. Mari kita lihat opsi berikut ini.
Terima kasih khusus kepada Cisco yang telah membantu menulis artikel ini.
Terjemahan Alamat Jaringan (NAT) bukanlah konfigurasi tunggal. Ini adalah strategi konfigurasi. Anda dapat menyesuaikannya dengan infrastruktur Anda. Dalam konfigurasi standar, router NAT melakukan tugas berat. Dapatkan alamat IP lokal yang tidak terdaftar dari jaringan pribadi Anda dan ganti dengan alamat global terdaftar. Pertukaran ini terjadi ketika perangkat internal mencoba berkomunikasi dengan dunia luar.
Pertimbangkan kuota ISP Anda. Anda akan menerima satu set alamat IP unik yang terdaftar. Alamat-alamat ini disebut alamat “di dalam global”. Ini adalah wajah publik dari jaringan tersebut. Namun, di jaringan pribadi, Anda menggunakan alamat IP pribadi yang tidak terdaftar. Ini dibagi menjadi dua kelompok. Router NAT sendiri memiliki sekumpulan kecil alamat “luar lokal” yang dicadangkan. Selain itu, ada juga sejumlah besar alamat “lokal internal”. Ini berada di domain stub, yang merupakan jaringan internal tempat sebagian besar pekerjaan dilakukan.
Router menggunakan alamat lokal luar ini untuk menerjemahkan alamat unik “global luar” perangkat publik. Kebanyakan komputer dalam domain rintisan hanya berkomunikasi satu sama lain. Gunakan alamat lokal internal ini. Mereka tidak perlu go public. Tapi bagaimana dengan beberapa mesin? Mereka sangat banyak bicara. Mereka berkomunikasi dengan server eksternal. Ini ditugaskan di dalam alamat global. Mereka tidak memerlukan terjemahan. Mereka sudah memiliki tiket umum untuk naik.
Perjalanan Paket dalam NAT Standar
Ketika komputer dengan alamat lokal internal terhubung ke Internet, ia mengirimkan paket ke router NAT. Router tidak hanya menebak-nebak. Periksa tabel perutean. Apakah ada entri untuk tujuannya? Jika demikian, perangkat akan menerjemahkan paket tersebut. Ini juga membuat entri baru di tabel terjemahan alamat. Tabel ini melacak siapa yang berbicara dengan siapa. Jika tujuannya tidak ada dalam tabel, paket akan dibuang. Periode.
Setelah penerjemahan, router menggunakan alamat global dalam untuk meneruskan paket. komputer di jaringan publik merespons. Alamat sumber untuk tanggapan ini adalah alamat global luar. Tujuannya adalah alamat global dalam. Router NAT mencari IP tujuan dalam tabel terjemahannya. Ia menemukan pemetaannya. Mengonversi alamat global dalam kembali menjadi alamat lokal internal. Kemudian mengirimkan paket ke komputer yang tepat. Sederhana.
NAT membebani koneksi
Kelebihan NAT meningkatkan efisiensi. Ia menggunakan multiplexing, sebuah fitur tumpukan TCP/IP. Hal ini memungkinkan satu komputer untuk secara bersamaan memelihara beberapa koneksi simultan ke server jarak jauh. Bagaimana? Dengan menggunakan port TCP atau UDP yang berbeda.
Header paket IP adalah wadah data. Ini berisi empat informasi penting:
- Dari alamat – IP komputer yang mengirim data. Contoh: 201.3.83.132
- Port Sumber – Nomor port yang ditentukan oleh pengirim. Contoh: port 1080
- Alamat tujuan – IP komputer penerima. Contoh: 145.51.18.223
- Pelabuhan Tujuan – Nomor port yang pengirim ingin agar dibuka oleh penerima. Contoh: port 3021
Alamat mengidentifikasi mesin. Port memastikan koneksinya unik. Anda dapat melakukan banyak percakapan dengan server yang sama jika portnya berbeda. Kombinasi keempat angka ini mendefinisikan koneksi TCP/IP.
Nomor port panjangnya 16 bit. Secara teori, ini memberi Anda 65.536 kemungkinan nilai. Pada kenyataannya, produsen yang berbeda memetakan port secara berbeda. Sistem tipikal dapat mengharapkan sekitar 4.000 port gratis. Ini cukup untuk sebagian besar pengguna. Namun hal ini juga menyoroti pentingnya alokasi dinamis.
Terjemahan Alamat Jaringan Dinamis
NAT Dinamis bekerja sedikit berbeda dari pengaturan statis. Berikut rinciannya.
Jaringan internal (domain rintisan) menggunakan alamat IP yang belum ditetapkan oleh IANA. Ini tidak dapat dirutekan. Mereka tidak unik di seluruh dunia. Perusahaan menyiapkan router berkemampuan NAT menggunakan alamat IP unik yang disediakan oleh IANA.
Proses ini dimulai ketika komputer pada domain rintisan mencoba menyambung ke server eksternal, seperti situs web.
- Router menerima paket data.
- Ini menyimpan alamat IP komputer yang tidak dapat dirutekan dalam tabel terjemahan.
- Ganti IP pengirim yang tidak dapat dirutekan dengan alamat IP unik pertama yang tersedia.
- Tabel memetakan alamat IP privat ke alamat IP publik.
Ketika tujuan merespons, router memeriksa alamat tujuan. Itu mencari tabel terjemahan. Ia menemukan IP pribadi yang cocok. Ubah alamat tujuan kembali ke alamat asli yang tidak dapat dirutekan. Ini mengirimkan paket ke komputer tertentu.
Jika tidak ada kecocokan dalam tabel, paket akan dibuang. Proses ini berulang selama komunikasi terus berlanjut. Pendekatan dinamis ini menghemat alamat IP publik. Itu tidak menetapkan mereka secara permanen. Ia meminjamnya dari kolam. Saat sesi berakhir, IP kembali berputar.
Bagaimana NAT membebani koneksi peta secara berlebihan
Overloading NAT lebih dari sekedar mengganti satu alamat IP dengan alamat IP lainnya. Ini memetakan koneksi individual sehingga satu IP publik dapat melayani lusinan perangkat internal.
Inilah prosesnya. Komputer di jaringan pribadi mengirim paket ke server eksternal. Router NAT mencegatnya. Paket tidak segera diteruskan. Sebaliknya, ia mencatat alamat IP internal dan port sumber di tabel terjemahan. Kemudian ganti IP sumber dengan alamat IP publiknya sendiri. Port sumber baru juga ditentukan. Port baru ini menunjuk ke entri di tabel terjemahan.
Ketika server eksternal merespons, paket tiba di router. Router memeriksa port tujuan paket masuk. Temukan entri yang sesuai dalam tabel. Ini menukar IP publik kembali ke IP pribadi internal Anda. Reset nomor port ke nomor yang diharapkan oleh komputer asli. Paket tiba di mesin yang tepat. Siklus ini berulang untuk setiap paket berikutnya.
Router menjaga entri tetap aktif. Timer direset setiap kali pemetaan digunakan. Pengatur waktu akan habis jika koneksi menjadi senyap. Entrinya hilang. Perangkat lain dapat menggunakan port ini.
Memvisualisasikan Terjemahan Domain Stub
Bayangkan sebuah jaringan rintisan dengan empat komputer yang semuanya mencoba terhubung ke Internet. Mereka semua berbagi alamat IP publik 215.37.32.203 di router NAT.
Berikut cara router menggunakan port untuk membedakannya:
- Komputer A (
192.168.32.10) terhubung ke port 400. Router menetapkan port 1 pada alamat IP publik. - Komputer B (
192.168.32.13) terhubung ke port 50. Router memberinya port 2. - Komputer C (
192.168.32.15) menggunakan port 3750. Router memetakannya ke port 3. - Komputer D (
192.168.32.18) terhubung ke port 206. Router menetapkan port 4.
Jaringan eksternal melihat semua lalu lintas dari 215.37.32.203. Mereka mengenali port 1, 2, 3 dan 4. Alamat pribadi 192.168.x.x tidak terlihat. Router menggunakan nomor port ini untuk mengirim tanggapan kembali ke perangkat internal yang benar.
Anda dapat mengecualikan perangkat tertentu dari proses ini. Konfigurasikan daftar akses. Beri tahu router Anda alamat IP mana yang dikecualikan. Komputer-komputer ini sepenuhnya melewati NAT. Mereka menyimpan alamatnya sendiri. Semua yang lain dibebani ke satu alamat IP publik.
Perangkat keras penting di sini. Jumlah terjemahan simultan bergantung pada memori DRAM. Setiap entri membutuhkan sekitar 160 byte. Sebuah router dengan DRAM 4MB dapat menangani sekitar 26.214 koneksi simultan. Ini cukup untuk sebagian besar kantor kecil dan menengah.
Mengapa ada rentang IP pribadi?
Tidak semua alamat IP sama. Beberapa bersifat publik. Beberapa bersifat pribadi. IANA mencadangkan rentang tertentu untuk penggunaan pribadi. Ini didefinisikan dalam RFC 1918. Ini disebut alamat “tidak terdaftar”.
Upaya merutekan lalu lintas menggunakan alamat ini di Internet publik akan gagal. Router diprogram untuk membuang paket dengan alamat sumber yang tidak terdaftar. Sebuah paket dapat dikirim keluar dari jaringan, tetapi router eksternal pertama yang dijangkau paket tersebut akan dibuang. Itu tidak akan pernah kembali.
Ada tiga rentang standar untuk penggunaan pribadi.
- Kelas A :
10.0.0.0~10.255.255.255 - Kelas B :
172.16.0.0~172.31.255.255 - Kelas C :
192.168.0.0~192.168.255.255
Anda tidak harus memilih satu rentang dan menaatinya. Anda juga bisa mencampurkannya. Namun, ini adalah praktik yang buruk. Sebuah konflik muncul. Jika satu subnet menggunakan 192.168.1.0 dan subnet lainnya menggunakan 192.168.2.0, menggabungkannya akan menyebabkan kebingungan. Tetap berpegang pada satu rentang per desain jaringan. Jaga agar rute tetap jelas.
Implikasi Keamanan NAT
NAT memberikan lapisan ketidakjelasan. Pemindai eksternal hanya dapat melihat alamat IP router. Mereka tidak melihat cara kerja bagian dalamnya. Mereka tidak tahu bahwa ada empat komputer di belakang alamat ini.
Ini bukan firewall. Konten tidak disaring. Paket tidak diperiksa untuk malware. Itu hanya menerjemahkan alamat. Namun, topologi internalnya tersembunyi. Itu sesuatu.
Dengan banyaknya perangkat yang berbagi satu alamat IP, sulit untuk mengelolanya. Periksa tabel terjemahan untuk pemecahan masalah. Anda perlu mengetahui port mana yang ditetapkan untuk pengguna mana. Jika pengguna Anda mengeluh tentang kecepatan lambat, Anda dapat memeriksa apakah entri terjemahan Anda sudah kedaluwarsa atau portnya sudah habis.
Perimeter keamanannya adalah router. Jika perangkat NAT disusupi, seluruh domain stub juga disusupi. Semua terjemahan ditampilkan. Semua koneksi dapat dimanipulasi.
Ada trade-off. Anda dapat menghemat alamat IP. Anda mendapatkan siluman dasar. Namun, Anda kehilangan visibilitas mendetail pada lalu lintas perangkat individual. Router menjadi satu-satunya titik kegagalan dan satu-satunya titik observasi.
Apa artinya ini bagi Anda? Jaringan sulit untuk dipetakan dari luar, namun lebih sulit untuk di-debug dari dalam. Anda harus mengandalkan tabel terjemahan. Anda harus mempercayai pengatur waktunya. Anda juga harus berharap agar DRAM tidak terisi sebelum koneksi berakhir.
NAT Dinamis melakukan lebih dari sekadar mengacak alamat IP. Diam-diam membangun firewall antara jaringan internal Anda dan dunia luar. Atau antara jaringan internal dan Internet. Aturannya sederhana. NAT hanya mengizinkan koneksi yang berasal dari domain rintisan.
Pada dasarnya, ini berarti komputer di jaringan eksternal tidak dapat terhubung ke komputer Anda. Kecuali komputer Anda memulai kontak. Anda dapat menelusuri Internet. Anda dapat terhubung ke situs tersebut. Anda dapat mengunduh filenya. Namun, tidak ada orang lain yang dapat mengetahui alamat IP Anda. Mereka tidak dapat menggunakannya untuk menyambung ke port di komputer Anda.
Namun, ada pengecualian. NAT Statis (juga dikenal sebagai pemetaan lalu lintas masuk) diperlukan dalam situasi tertentu. Hal ini memungkinkan perangkat eksternal untuk membuat koneksi ke komputer di domain rintisan. NAT statis diperlukan jika Anda ingin beralih dari alamat IP global internal ke alamat IP lokal internal tertentu. Ini memungkinkan koneksi untuk server web Anda.
Filter dan catat lalu lintas
Beberapa router NAT menawarkan pemfilteran ekstensif. Mereka juga mencatat lalu lintas. Pemfilteran memungkinkan perusahaan mengontrol jenis situs web apa yang diakses karyawan secara online. Ini mencegah mereka melihat materi yang meragukan. Anda dapat membuat file log menggunakan log lalu lintas. Ini mencatat situs apa yang dikunjungi. Dari sana Anda dapat membuat laporan berbeda.
Apa perbedaan NAT dengan proxy?
NAT terkadang bingung dengan proxy. Namun ada juga perbedaan. NAT transparan untuk komputer sumber dan tujuan. Tidak ada yang menyadari bahwa mereka sedang berhadapan dengan perangkat ketiga. Proksi tidak transparan.
Komputer pengirim mengetahui bahwa ia membuat permintaan ke server proxy. Itu harus dikonfigurasi untuk menjalankan fungsi ini. Komputer tujuan mengidentifikasi proxy sebagai komputer sumber. Ini berhubungan dengan proxy secara langsung.
Proxy biasanya beroperasi pada lapisan 4 (transportasi) atau lebih tinggi, sedangkan NAT adalah protokol lapisan 3 (jaringan).
Dalam kebanyakan kasus, beroperasi pada level yang lebih tinggi akan membuat proxy lebih lambat dibandingkan perangkat NAT.
Manfaat nyata dari terjemahan alamat jaringan lebih dari sekedar menyimpan alamat IP. Kesulitan manajemen jaringan sangat berkurang. Pertimbangkan situasi di mana Anda perlu memindahkan server web atau server FTP ke host lain. Dengan NAT, Anda tidak perlu khawatir tentang tautan rusak atau memperbarui data DNS di mana pun. Sesuaikan saja pemetaan lalu lintas masuk router Anda agar mengarah ke host internal baru.
Fleksibilitas ini meluas ke seluruh jaringan internal Anda. Hanya IP router atau sejumlah kecil alamat global yang terlihat dari luar, memungkinkan Anda mengatur ulang tata letak internal tanpa mengganggu koneksi eksternal.
NAT dan DHCP bekerja sama
NAT berpasangan secara alami dengan DHCP (Dynamic Host Configuration Protocol). Anda dapat menyiapkan sekumpulan alamat IP pribadi yang tidak terdaftar (sering disebut domain stub) di jaringan internal Anda dan meminta server DHCP mendistribusikan alamat ini saat perangkat terhubung.
Pengaturan ini menyederhanakan penskalaan. Seiring pertumbuhan bisnis Anda dan Anda memerlukan lebih banyak komputer di jaringan Anda, Anda tidak perlu meminta lebih banyak blok IPv4 global dari Internet Assigned Numbers Authority (IANA). Yang perlu Anda lakukan hanyalah memperluas rentang IP yang tersedia dalam konfigurasi DHCP Anda. Router menangani terjemahan dan jaringan internal Anda berkembang secara instan.
Multihoming untuk redundansi dan kecepatan
Ketika bisnis semakin bergantung pada Internet, mengandalkan satu koneksi saja mempunyai risiko. Multihoming (membangun koneksi Internet di beberapa titik) menjadi bagian standar dari strategi jaringan.
Keuntungan utamanya adalah redundansi. Kegagalan koneksi tidak akan membuat bisnis Anda terhenti. Namun waktu aktif bukanlah satu-satunya masalah. Multihoming memungkinkan penyeimbangan beban. Mencegah satu link menjadi hambatan dengan mendistribusikan lalu lintas ke beberapa koneksi. Pengoptimalan ini mengurangi latensi bagi pengguna yang menggunakan sumber daya eksternal dan meningkatkan kinerja secara keseluruhan.
Cara BGP merutekan lalu lintas
Jaringan multihoming biasanya terhubung ke beberapa Penyedia Layanan Internet (ISP) yang berbeda. Setiap ISP memberikan alamat atau rentang IP-nya sendiri. Router mengelola koneksi yang berbeda ini menggunakan Border Gateway Protocol (BGP), komponen inti dari suite TCP/IP.
Dalam konfigurasi ini, router bertindak sebagai polisi lalu lintas.
* Menggunakan IBGP (Internal Border Gateway Protocol) di sisi domain rintisan untuk mengelola kebijakan perutean internal.
* Berkomunikasi dengan router dari ISP lain menggunakan EBGP (External Border Gateway Protocol).
Kegagalan terjadi secara otomatis. Ketika router mendeteksi bahwa link ISP sedang down, router akan segera merutekan semua data melalui router aktif yang tersisa. Hal ini terjadi tanpa campur tangan manusia dan menjaga jaringan tetap berjalan.
Penskalaan dengan NAT di lingkungan multi-penyedia
NAT memainkan peran penting dalam memfasilitasi perutean yang dapat diskalakan dalam pengaturan multi-penyedia yang kompleks ini. Dengan memisahkan alamat internal dari alamat eksternal, NAT memungkinkan jaringan untuk beradaptasi dengan kebutuhan ISP yang berbeda tanpa mengungkapkan rincian topologi internal. Untuk strategi teknis yang lebih rinci, sumber daya seperti Cisco Enterprise Multihoming Guide menyediakan jalur implementasi yang rinci.
FAQ Terjemahan Alamat Jaringan (NAT).
Apa itu Terjemahan Alamat Jaringan?
NAT adalah metode pemetaan yang memungkinkan server dan host lokal mengakses Internet. Ambil beberapa alamat IP pribadi lokal, sambungkan ke satu alamat IP publik global, dan kirimkan melalui router Anda.
Apakah NAT mempengaruhi kecepatan internet?
dampak minimal. Jika Anda memiliki router yang cukup modern, kinerjanya hampir tidak terlihat. Dalam kebanyakan kasus, proses penerjemahan dipercepat oleh perangkat keras.
Apa keuntungan menggunakan NAT?
Selain keamanan, NAT memungkinkan Anda menggunakan kembali banyak alamat IP pribadi secara gratis. Alamat IP eksternal dan internal disembunyikan dari Internet publik. Selain itu, sambungkan beberapa host internal hanya melalui beberapa alamat IP eksternal, menghemat memori dan biaya konfigurasi.
Apa perbedaan antara NAT dan PAT?
NAT adalah singkatan dari Terjemahan Alamat Jaringan. PAT adalah singkatan dari Port Address Translation (juga dikenal sebagai NAT Overload). Keduanya mengubah alamat IP pribadi menjadi alamat IP publik untuk menghemat ruang. Perbedaan utamanya adalah PAT menggunakan nomor port untuk membedakan beberapa perangkat internal yang berbagi satu alamat IP publik, sedangkan NAT tradisional biasanya melakukan pemetaan satu-ke-satu atau satu-ke-banyak dan tidak membedakan antar port.
Ada berapa jenis NAT?
Muncul dalam beberapa bentuk, masing-masing melayani kebutuhan yang berbeda.
* NAT Statis: Pemetaan satu-ke-satu yang ketat dari alamat IP yang tidak terdaftar ke alamat IP yang terdaftar.
* NAT Dinamis: Mencocokkan alamat IP yang tidak terdaftar dengan alamat IP terdaftar dalam kumpulan (grup) alamat yang tersedia.
* Overloading (PAT): Membebani beberapa alamat IP yang tidak terdaftar ke dalam satu alamat IP terdaftar menggunakan nomor port yang berbeda.
* Tumpang tindih: Hal ini terjadi ketika alamat IP perangkat di jaringan bersama bertentangan dengan perangkat di Internet (jaringan eksternal) dan memerlukan aturan terjemahan yang rumit untuk diselesaikan.
Informasi lengkap
Untuk informasi selengkapnya tentang arsitektur perusahaan dan konfigurasi perutean tingkat lanjut, lihat sumber daya tertaut di halaman berikut. Lanskap konektivitas terus berubah, dan memahami bagaimana protokol-protokol ini berinteraksi adalah kunci untuk menjaga sistem Anda tetap online.