Vous lisez probablement ceci en ce moment même sur un appareil connecté au Web. Si tel est le cas, vous utilisez peut-être la traduction d’adresses réseau (NAT). Cela se passe en arrière-plan. Vous ne savez peut-être même pas qu’il existe.
Internet est énorme. Actuellement, le nombre estimé d’utilisateurs actifs dépasse 5,35 milliards. Cela fait beaucoup de monde. Il dispose de nombreux appareils. Cette augmentation est directement liée à l’importance du NAT pour vous. C’est plus qu’une simple note technique. C’est le mécanisme qui permet au Web de fonctionner pour des milliards d’utilisateurs.
Crise d’épuisement des adresses IP
Chaque ordinateur qui communique avec un autre ordinateur sur Internet nécessite une identité. Il s’agit de l’adresse IP. Abréviation de Protocole Internet. Considérez-le comme une adresse postale numérique. Cela indique au Web exactement où envoyer les données.
Lorsque l’IP a été conçu, les ingénieurs pensaient qu’il y avait beaucoup de place. Ils ont dénombré 4 294 967 296 adresses uniques. C’est 2 $^{32}$. Cela semble infini.
Cela ne suffit pas.
Votre plage d’adresses publiques réelle est plus petite. Le chiffre est de 3,2 à 3,3 milliards. Pourquoi? En effet, les adresses sont divisées en catégories. Certains sont réservés au multicast. Les autres sont laissés à l’essai. La croissance explosive du Web domestique et de l’infrastructure des entreprises a consommé l’offre. Les identifiants publics individuels sont épuisés.
La solution évidente consiste à reformater l’adresse. Il s’agit d’IPv6. Plus d’adresses sont autorisées. Cependant, la mise en œuvre a été lente. Cela nécessite des changements dans l’ensemble de l’infrastructure mondiale. Cela prendra des années.
Comment NAT résout-il cette pénurie ?
C’est là que le NAT entre en jeu. En particulier, la RFC 1631 définit cette approche.
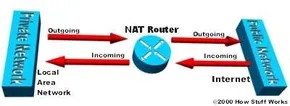
Un appareil (généralement un routeur) agit en tant qu’agent. Il se situe entre l’Internet public et un site Web local privé. Votre routeur a une IP publique. Les ordinateurs portables, les téléphones mobiles et les téléviseurs intelligents ne le sont pas. Ils utilisent des adresses IP privées. Le routeur convertit entre les deux.
Une seule adresse IP unique peut représenter un groupe entier d’ordinateurs. Cela résout le manque d’adresse IP publique. Mais ce n’est que la moitié de l’histoire.
Analogie avec une réceptionniste de bureau
Cisco a inventé ce concept. Le moyen le plus simple de comprendre le fonctionnement du NAT est par analogie.
Imaginez un grand immeuble de bureaux. Vous êtes un employé interne. Vous avez des instructions pour le réceptionniste. Ne me transférez pas d’appels sauf si j’accepte.
Ensuite, appelez votre client potentiel. Laissez un message. Dites à la réceptionniste : « J’attends un appel de cette personne ». Vous lui donnez les informations exactes.
Le client appelle le numéro principal de l’immeuble. C’était le seul numéro qu’il connaissait. Elle te demande. La réceptionniste vérifie la table de recherche. Ce tableau fait correspondre votre nom à votre extension. Elle se souvient que vous avez demandé cet appel. Il guide le client.
Sans cette table de recherche et cette autorisation, le client sera bloqué ou perdu. NAT fait exactement cela pour les paquets de données.
Le mécanisme derrière la traduction
NAT joue le rôle de gardien. Il se situe entre votre site Web interne et le reste du monde. Il peut s’agir d’un pare-feu, d’un routeur ou d’un ordinateur configuré pour gérer votre trafic.
Cela se manifeste de différentes manières. Il fonctionne de différentes manières en fonction de votre configuration et de vos besoins de sécurité ou de simplicité. Les fonctions de base restent inchangées. Il mappe les adresses privées internes avec un seul identifiant public. Contrôle le flux de données afin que les sites Web externes n’aient pas besoin de connaître la disposition interne du système local.
Ce cadre ne concerne pas seulement la conservation. Cela ajoute une couche d’obscurité. Les tiers voient l’adresse IP de votre routeur, pas l’adresse IP de votre appareil personnel. Il s’agit d’un avantage en matière de sécurité. Le principal facteur reste l’épuisement des adresses IPv4.
La technologie a mûri. Il est standard sur presque tous les routeurs grand public vendus aujourd’hui. Une fois que vous aurez compris cela, vous comprendrez pourquoi vous pouvez connecter cinq appareils à un réseau Wi-Fi en utilisant une seule adresse IP publique. Il s’agit d’une solution intelligente au problème que nous avons créé en raison d’une croissance trop rapide.
NAT statique : pontage un-à-un
Le NAT statique équivaut à une ligne directe. Mappage d’exactement une adresse IP privée non enregistrée à une adresse IP publique enregistrée. Pas de partage. Aucune confusion de ports. C’est juste un tunnel direct entre le monde extérieur et un appareil interne spécifique.
Pourquoi est-ce important ? Parce que dans certains cas, vous avez besoin d’un appareil accessible via Internet. Un serveur Web. Un serveur de jeu. Un point d’accès distant sécurisé. Le NAT statique est un outil standard lors de l’hébergement de contenu que les clients externes doivent trouver.
Cela fonctionne en créant une entrée permanente dans la table NAT. Lorsqu’un paquet externe arrive sur une IP publique, le routeur recherche l’IP privée correspondante et transmet le trafic. Lorsque l’appareil répond, c’est l’inverse qui se produit. L’adresse IP source est modifiée avant d’entrer dans le circuit.
Ce n’est pas dynamique. Les mappages restent inchangés. Il n’y a pas de date d’expiration. Il reste là et attend.
“Le NAT statique est particulièrement utile lorsque vous souhaitez accéder à un appareil depuis l’extérieur du réseau.”
Cette permanence s’accompagne d’un compromis. Une adresse IP publique est requise pour tout serveur interne nécessitant un accès entrant. Si vous exécutez trois services publics, vous aurez besoin de trois entrées NAT statiques et de trois adresses IP publiques. Cela peut rapidement épuiser le pool d’adresses.
Comparez cela au PAT (Port Address Translation), où des dizaines de périphériques internes partagent une adresse IP publique. PAT est efficace. Le NAT statique est transparent.
Le mot clé ici est la transparence. Les clients externes voient les appareils internes comme s’ils étaient directement sur Internet. Le débogage n’a pas la complexité du mappage de ports. Il n’y a pas de « Pourquoi ne puis-je pas me connecter ? » Moments causés par une mauvaise configuration du port. La propriété intellectuelle est une identité. Ce n’est pas un mensonge.
Cela facilite le dépannage. Si quelque chose ne va pas, vous saurez exactement quel appareil est impliqué. Pas besoin de deviner en fonction du numéro de port. J’envoie une requête ping à une adresse IP publique et je communique avec un appareil privé.
Toutefois, cela ne convient pas à toutes les situations. Vous ne configurez pas de NAT statique pour votre ordinateur portable. Ce n’est pas nécessaire pour les clients de messagerie ou la navigation normale. Ceux-ci n’ont pas besoin de connexions entrantes provenant de la nature. L’utilisation du NAT statique pour le trafic général est redondante et présente un risque de sécurité.
C’est pour les serveurs. Ceux qui crient « Trouvez-moi ».
La configuration est simple mais rigide. Définir une adresse locale interne (IP privée). Spécifiez votre adresse globale interne (IP publique). Vous les liez. C’est ça. Les règles de pare-feu seront toujours appliquées, mais la conversion elle-même ne sera pas visible pour les utilisateurs finaux.
Il y a aussi une subtile implication en matière de sécurité. Il ne cache pas l’appareil, mais l’isole. Vous pouvez également restreindre qui peut accéder à cette adresse IP publique. Cependant, le mécanisme de traduction lui-même n’ajoute pas de couche d’obscurité. Si vous souhaitez le masquer, vous pouvez utiliser PAT ou un proxy. Si l’accessibilité est requise, vous pouvez utiliser le NAT statique.
Il s’agit d’un outil spécial. Pas toute votre boîte à outils. Cependant, si vous souhaitez une ligne directe, c’est le seul moyen.
Le NAT statique est strict. Il s’agit d’un verrou 1:1. Mais le monde réel est chamboulé. La plupart des réseaux ne disposent pas de suffisamment d’adresses IP publiques pour tous les appareils. C’est pourquoi nous utilisons Dynamic NAT. Ce n’est pas fixe. C’est une porte tournante.
Les appareils sur le réseau commencent par une adresse IP privée non enregistrée. Il veut parler au monde extérieur. Les routeurs n’attribuent pas d’adresses publiques permanentes. Au lieu de cela, il sélectionne l’une des adresses IP enregistrées. Pensez-y comme au stationnement d’une voiture de location. Vous conduisez une voiture (IP). C’est toi qui conduis. Renvoyez-le. La personne suivante monte dans le véhicule suivant.
Ce mappage n’existe que lorsque la session est active. Si la connexion est perdue, l’adresse IP publique est renvoyée au pool. C’est gratuit pour tout le monde. Cela enregistrera votre adresse. Cela fonctionne bien. Elle est toutefois limitée par la taille de la piscine. Lorsqu’il sera épuisé, la prochaine requête échouera.
Quand une IP ne suffit pas : entrez dans la surcharge
Que se passe-t-il si j’ai 50 appareils et une seule adresse IP publique ? Je ne peux pas avoir 50 voitures dans mon garage. Cela signifie enfreindre les règles du réseautage traditionnel. Commencez à utiliser le port.
C’est une surcharge.
Également appelé PAT (Port Address Translation). ou une seule adresse IP NAT. ou NAT de multiplexage au niveau du port. Choisissez votre poison. Le concept est le même. Combinez plusieurs adresses IP privées en une seule adresse IP publique. comment ? Utilisez des ports sources uniques pour chaque connexion.
L’ordinateur portable accueille le serveur Web. Utilisez le port 49152. Le bureau accueille le même serveur. Utilisez le port 49153. Le routeur s’en souvient. Marquez chaque paquet avec une adresse IP et un port internes. Lorsque la réponse est renvoyée, le routeur examine le numéro de port. Sachez exactement à quel appareil interne appartiennent vos données.
La surcharge n’est pas la seule solution. C’est pourquoi la plupart des connexions Internet à domicile et dans les petites entreprises fonctionnent bien.
Sans la réutilisation des ports, Internet se serait effondré sous le poids de l’adressage privé il y a des années. Créez des sous-réseaux virtuels en empruntant des structures d’en-tête TCP/UDP. C’est très intelligent. c’est nécessaire. C’est partout.
Pourquoi c’est important pour les utilisateurs quotidiens
Vous ne verrez peut-être pas cela se produire. Allumez simplement l’ordinateur. Vous naviguez sur le Web. Ça marche. Cependant, si vous avez déjà subi une interruption de connexion parce que votre routeur n’avait plus de sessions, vous avez atteint votre limite NAT. Pire encore, la limitation des ports disponibles.
Une adresse IP possède 65 535 ports. Pour la plupart, cela suffit. Mais qu’en est-il des routeurs fréquemment utilisés ? Pas tellement. Si vous téléchargez des fichiers volumineux, diffusez des vidéos 4K et utilisez un serveur domestique en même temps, ces ports peuvent rapidement s’épuiser.
Le NAT dynamique offre de la flexibilité. La surcharge augmente l’échelle. Ensemble, ils cachent les interférences des réseaux privés sur l’Internet public. Ce que le monde extérieur voit, c’est la propriété intellectuelle. Il existe des dizaines de mondes intérieurs en vous.
compromis ? Complexité. Les diagnostics deviennent plus difficiles. Si quelque chose ne va pas, vous ne pouvez pas simplement consulter l’adresse IP publique. Vous devez suivre le mappage des ports. C’est la couche d’abstraction. Utile, mais opaque.
Ce n’est pas grave si
Gérer les conflits d’adresses pour le chevauchement NAT
La plupart des réseaux n’ont pas ce problème. Ils ont juste récupéré un bloc d’adresses IP publiques et c’est tout. Cependant, si votre réseau interne utilise une plage qui « existe déjà » sur Internet (par exemple, vous utilisez 192.168.1.0/24 en interne, mais la plage est attribuée à une autre entreprise ailleurs), un conflit survient. Le routeur ne peut pas envoyer de paquets contenant ces adresses IP sources hors du réseau. Les fournisseurs en amont peuvent les abandonner ou les acheminer mal.
Le routeur doit donc intervenir. Il doit maintenir une table de recherche. Chaque fois qu’un appareil de votre réseau tente de communiquer avec le monde extérieur, votre routeur intercepte les paquets. Il échange l’adresse privée “interne” avec votre adresse IP publique enregistrée unique. C’est assez simple. Mais attendez. Il ne s’agit pas seulement du trafic sortant.
Si « l’autre » réseau (celui avec lequel vous avez accidentellement partagé l’espace d’adressage) tente de vous contacter, votre routeur doit effectuer la traduction inverse. Prenez l’adresse enregistrée “externe” et mappez-la à l’adresse de votre réseau privé. Cette traduction bidirectionnelle établit une configuration NAT d’adresses IP qui se chevauchent.
Il existe deux manières principales de gérer cette situation délicate. Le NAT statique fonctionne lorsque le mappage est corrigé. Nous disons au routeur : « Si vous voyez IP X à l’extérieur, envoyez-le à IP Y à l’intérieur. » C’est rigide. Prévisible. Cependant, il n’est pas évolutif. La gestion des entrées statiques devient un cauchemar lorsque vous disposez d’un grand nombre de plages en conflit.
Une autre option est le NAT dynamique, qui est souvent utilisé conjointement avec le DNS. Ici, le routeur attribue dynamiquement l’adresse IP publique disponible à partir d’un pool. DNS résout la confusion en garantissant que la logique de traduction fonctionne même si un hôte interne tente d’accéder au réseau externe avec un nom « erroné » (mais qui se chevauche). C’est très compliqué. C’est complexe. Mais si l’identité de votre réseau entre en conflit avec celle de quelqu’un d’autre, c’est le seul moyen de maintenir la connexion active.
Description du domaine de stub
La plupart des réseaux internes ne sont que des réseaux locaux. Ce paramètre est appelé domaine stub. Utilisez une adresse IP privée. La circulation reste à l’intérieur. Il quitte rarement le bâtiment.
Mais voici le problème. Des adresses IP internes peuvent être enregistrées. S’il n’est pas enregistré, vous rencontrerez des problèmes. Vous ne pouvez pas communiquer directement avec le monde extérieur. Nécessite NAT. Traduction d’adresses réseau. C’est un pont. Sans cela, les adresses non enregistrées restent bloquées.
“Les ordinateurs avec des adresses IP non enregistrées doivent utiliser NAT pour communiquer avec le reste du monde.”
Parlons maintenant de mécanique. Comment configurez-vous cela exactement ? Il existe plusieurs façons de configurer NAT. Examinons ensuite ces options.
Un merci spécial à Cisco pour son aide à la rédaction de cet article.
La traduction d’adresses réseau (NAT) n’est pas une configuration unique. Il s’agit d’une stratégie de configuration. Vous pouvez l’adapter à votre infrastructure. Dans une configuration standard, le routeur NAT fait le gros du travail. Obtenez une adresse IP locale non enregistrée à partir de votre réseau privé et remplacez-la par une adresse globale enregistrée. Cet échange se produit lorsqu’un appareil interne tente de communiquer avec le monde extérieur.
Tenez compte du quota de votre FAI. Vous recevrez un ensemble d’adresses IP enregistrées uniques. Ces adresses sont appelées adresses « internes globales ». C’est la face publique du réseau. Cependant, dans un réseau privé, vous utilisez une adresse IP privée non enregistrée. Ceux-ci se divisent en deux groupes. Le routeur NAT lui-même dispose d’un petit ensemble d’adresses « locales extérieures » réservées. À cela s’ajoute également un grand nombre d’adresses « locales internes ». Ceux-ci résident dans le domaine stub, qui est le réseau interne où s’effectue la majeure partie du travail.
Le routeur utilise ces adresses locales extérieures pour traduire les adresses « globales extérieures » uniques des appareils publics. La plupart des ordinateurs d’un domaine stub communiquent simplement entre eux. Utilisez ces adresses locales internes. Ils n’ont jamais besoin de les rendre publics. Mais qu’en est-il de certaines machines ? Ils sont très bavards. Ils communiquent avec des serveurs externes. Ceux-ci sont attribués à l’intérieur d’adresses globales. Ils ne nécessitent pas de traduction. Ils ont déjà un ticket public pour voyager.
Le parcours des paquets dans le NAT standard
Lorsqu’un ordinateur doté d’une adresse locale interne se connecte à Internet, il envoie un paquet à un routeur NAT. Le routeur ne se contente pas de deviner. Vérifiez la table de routage. Est-ce qu’il y a une entrée pour la destination ? Si tel est le cas, l’appareil traduit le paquet. Cela crée également une nouvelle entrée dans la table de traduction d’adresses. Ce tableau permet de savoir qui parle à qui. Si la destination ne figure pas dans le tableau, le paquet est abandonné. Période.
Après la traduction, le routeur utilise l’adresse globale interne pour transmettre le paquet. un ordinateur du réseau public répond. L’adresse source de cette réponse est une adresse globale externe. La destination est une adresse globale interne. Le routeur NAT recherche l’adresse IP de destination dans sa table de traduction. Il trouve la cartographie. Convertit une adresse globale interne en une adresse locale interne. Ensuite, il envoie le paquet au bon ordinateur. Simple.
Connexions de surcharge NAT
La surcharge NAT va encore plus loin dans l’efficacité. Il utilise le multiplexage, une fonctionnalité de la pile TCP/IP. Cela permet à un ordinateur de maintenir simultanément plusieurs connexions simultanées à des serveurs distants. Comment? En utilisant différents ports TCP ou UDP.
L’en-tête du paquet IP est un conteneur de données. Il contient quatre informations importantes :
- De l’adresse – l’adresse IP de l’ordinateur qui envoie les données. Exemple : 201.3.83.132
- Port source – Le numéro de port spécifié par l’expéditeur. Exemple : port 1080
- Adresse de destination – l’adresse IP de l’ordinateur destinataire. Exemple : 145.51.18.223
- Port de destination – Numéro de port que l’expéditeur souhaite que le destinataire ouvre. Exemple : port 3021
Les adresses identifient les machines. Les ports garantissent que la connexion est unique. Vous pouvez avoir plusieurs conversations avec le même serveur si les ports sont différents. La combinaison de ces quatre nombres définit une connexion TCP/IP.
Les numéros de port ont une longueur de 16 bits. En théorie, cela vous donne 65 536 valeurs possibles. En réalité, différents fabricants mappent les ports différemment. Un système typique peut s’attendre à environ 4 000 ports libres. C’est suffisant pour la plupart des utilisateurs. Mais cela souligne également l’importance de l’allocation dynamique.
Traduction dynamique d’adresses réseau
Le NAT dynamique fonctionne un peu différemment d’une configuration statique. Voici la répartition.
Les réseaux internes (domaines stub) utilisent des adresses IP qui n’ont pas été attribuées par l’IANA. Ceux-ci ne sont pas routables. Ils ne sont pas uniques au monde. La société a mis en place un routeur compatible NAT en utilisant des adresses IP uniques fournies par l’IANA.
Ce processus commence lorsqu’un ordinateur d’un domaine stub tente de se connecter à un serveur externe, tel qu’un site Web.
- Le routeur reçoit le paquet de données.
- Il enregistre l’adresse IP non routable de l’ordinateur dans la table de traduction.
- Remplacez l’adresse IP non routable de l’expéditeur par la première adresse IP unique disponible.
- Le tableau mappe les adresses IP privées aux adresses IP publiques.
Lorsque la destination répond, le routeur vérifie l’adresse de destination. Il recherche la table de traduction. Il trouve l’adresse IP privée correspondante. Remplacez l’adresse de destination par l’adresse non routable d’origine. Il envoie le paquet à cet ordinateur spécifique.
S’il n’y a aucune correspondance dans le tableau, le paquet est abandonné. Ce processus se répète tant que la communication se poursuit. Cette approche dynamique enregistre une adresse IP publique. Il ne les attribue pas de manière permanente. Il les emprunte à la piscine. Lorsque la session se termine, l’IP revient en rotation.
Comment NAT surcharge les connexions cartographiques
La surcharge NAT ne consiste pas simplement à remplacer une adresse IP par une autre. Il mappe les connexions individuelles afin qu’une adresse IP publique puisse desservir des dizaines de périphériques internes.
C’est le processus. Les ordinateurs d’un réseau privé envoient des paquets à des serveurs externes. Un routeur NAT l’intercepte. Les colis ne sont pas acheminés immédiatement. Au lieu de cela, il enregistre l’adresse IP interne et le port source dans la table de traduction. Remplacez ensuite l’adresse IP source par sa propre adresse IP publique. Un nouveau port source est également spécifié. Ce nouveau port pointe vers une entrée dans la table de traduction.
Lorsque le serveur externe répond, le paquet arrive au routeur. Les routeurs examinent le port de destination des paquets entrants. Recherchez les entrées correspondantes dans le tableau. Il échange l’adresse IP publique vers votre adresse IP privée interne. Réinitialisez le numéro de port au numéro attendu par l’ordinateur d’origine. Le colis arrive à la bonne machine. Ce cycle se répète pour chaque paquet suivant.
Le routeur maintient l’entrée active. La minuterie est réinitialisée à chaque fois que le mappage est utilisé. Le minuteur expire si la connexion devient silencieuse. L’entrée disparaît. D’autres appareils peuvent utiliser ce port.
Visualisation de la traduction du domaine stub
Imaginez un réseau tronçon avec quatre ordinateurs essayant tous de se connecter à Internet. Ils partagent tous une adresse IP publique « 215.37.32.203 » sur le routeur NAT.
Voici comment les routeurs utilisent les ports pour les distinguer :
- Ordinateur A (
192.168.32.10) se connecte au port 400. Le routeur lui attribue le port 1 sur l’adresse IP publique. - L’ordinateur B (
192.168.32.13) est connecté au port 50. Le routeur lui donne le port 2. - L’ordinateur C (
192.168.32.15) utilise le port 3750. Le routeur le mappe au port 3. - L’ordinateur D (
192.168.32.18) est connecté au port 206. Le routeur attribue le port 4.
Le réseau externe voit tout le trafic provenant de « 215.37.32.203 ». Ils reconnaissent les ports 1, 2, 3 et 4. Les adresses privées « 192.168.x.x » ne sont pas vues. Le routeur utilise ces numéros de port pour renvoyer les réponses au périphérique interne approprié.
Vous pouvez exclure certains appareils de ce processus. Configurez la liste d’accès. Indiquez à votre routeur quelles adresses IP sont exemptées. Ces ordinateurs contournent entièrement NAT. Ils gardent leur propre adresse. Tous les autres sont surchargés sur une seule adresse IP publique.
Le matériel est important ici. Le nombre de traductions simultanées dépend de la mémoire DRAM. Chaque entrée nécessite environ 160 octets. Un routeur doté de 4 Mo de DRAM peut gérer environ 26 214 connexions simultanées. C’est suffisant pour la plupart des bureaux de petite et moyenne taille.
Pourquoi existe-t-il des plages d’adresses IP privées ?
Toutes les adresses IP ne sont pas identiques. Certains sont publics. Certains sont privés. L’IANA a réservé des plages spécifiques pour un usage privé. Celles-ci sont définies dans la RFC 1918. Elles sont appelées adresses « non enregistrées ».
Les tentatives d’acheminement du trafic à l’aide de ces adresses sur l’Internet public échoueront. Les routeurs sont programmés pour rejeter les paquets avec des adresses sources non enregistrées. Un paquet peut être envoyé hors du réseau, mais le premier routeur externe atteint par le paquet sera rejeté. Cela ne reviendra jamais.
Il existe trois gammes standards pour un usage privé.
- Classe A :
10.0.0.0~10.255.255.255 - Classe B :
172.16.0.0~172.31.255.255 - Classe C :
192.168.0.0~192.168.255.255
Vous n’êtes pas obligé de choisir une fourchette et de vous y tenir. Vous pouvez également les mélanger. Cependant, c’est une mauvaise pratique. Un conflit surgit. Si un sous-réseau utilise « 192.168.1.0 » et un autre « 192.168.2.0 », leur combinaison entraînera une confusion. Tenez-vous en à une plage par conception de réseau. Gardez les itinéraires dégagés.
Implications en matière de sécurité du NAT
NAT fournit une couche d’obscurité. Les scanners externes ne peuvent voir que l’adresse IP du routeur. Ils ne voient pas le fonctionnement interne. Ils ne savent pas qu’il y avait quatre ordinateurs derrière cette adresse.
Ce n’est pas un pare-feu. Le contenu n’est pas filtré. Les packages ne sont pas vérifiés pour détecter les logiciels malveillants. Il traduit simplement les adresses. Toutefois, la topologie interne est masquée. C’est quelque chose.
Avec autant d’appareils partageant une seule adresse IP, c’est difficile à gérer. Consultez la table de traduction pour le dépannage. Vous devez savoir quels ports sont attribués à quels utilisateurs. Si vos utilisateurs se plaignent de vitesses lentes, vous pouvez vérifier si vos entrées de traduction sont obsolètes ou si le port est épuisé.
Le périmètre de sécurité est le routeur. Si le périphérique NAT est compromis, l’intégralité du domaine stub est compromise. Toutes les traductions sont affichées. Toutes les connexions peuvent être manipulées.
Il y a un compromis. Vous pouvez économiser sur les adresses IP. Vous obtenez une furtivité de base. Cependant, vous perdez une visibilité détaillée sur le trafic de chaque appareil. Le routeur devient le point de défaillance unique et le point d’observation unique.
Qu’est-ce que cela signifie pour vous ? Les réseaux sont difficiles à cartographier de l’extérieur, mais plus difficiles à déboguer de l’intérieur. Vous devez vous fier à la table de traduction. Il faut faire confiance au chronomètre. Il faut également espérer que la DRAM ne se remplisse pas avant la fin de la connexion.
Dynamic NAT fait bien plus que simplement mélanger les adresses IP. Il construit silencieusement un pare-feu entre votre réseau interne et le monde extérieur. Ou entre le réseau interne et Internet. Les règles sont simples. NAT autorise uniquement les connexions provenant du domaine stub.
Fondamentalement, cela signifie que les ordinateurs des réseaux externes ne peuvent pas se connecter à votre ordinateur. Sauf si votre ordinateur a initié le contact. Vous pouvez naviguer sur Internet. Vous pouvez vous connecter au site. Vous pouvez télécharger le fichier. Cependant, personne d’autre ne peut accéder à votre adresse IP. Ils ne peuvent pas l’utiliser pour se connecter à un port de votre ordinateur.
Il existe cependant des exceptions. Le NAT statique (également appelé mappage du trafic entrant) est requis dans certaines situations. Cela permet aux périphériques externes d’établir des connexions aux ordinateurs du domaine stub. Le NAT statique est requis si vous souhaitez passer d’une adresse IP globale interne à une adresse IP locale interne spécifique. Il active la connexion à votre serveur Web.
Filtrer et enregistrer le trafic
Certains routeurs NAT offrent un filtrage étendu. Ils enregistrent également le trafic. Le filtrage permet aux entreprises de contrôler les types de sites Web auxquels les employés accèdent en ligne. Cela les empêche de visionner du matériel douteux. Vous pouvez créer des fichiers journaux à l’aide des journaux de trafic. Il enregistre les sites visités. De là, vous pouvez créer différents rapports.
En quoi le NAT diffère-t-il d’un proxy ?
NAT est parfois confondu avec proxy. Mais il existe aussi des différences. NAT est transparent pour les ordinateurs source et de destination. Ni l’un ni l’autre ne réalisent qu’il s’agit d’un troisième appareil. Les proxys ne sont pas transparents.
L’ordinateur expéditeur sait qu’il envoie une requête à un serveur proxy. Il doit être configuré pour exécuter cette fonction. L’ordinateur de destination identifie le proxy comme ordinateur source. Il s’agit directement du proxy.
Les proxys fonctionnent généralement au niveau 4 (transport) ou supérieur, tandis que NAT est un protocole de couche 3 (réseau).
Dans la plupart des cas, fonctionner à un niveau supérieur rendra le proxy plus lent que le périphérique NAT.
Les véritables avantages de la traduction d’adresses réseau vont au-delà de la simple sauvegarde des adresses IP. La difficulté de gestion du réseau est considérablement réduite. Considérez une situation dans laquelle vous devez déplacer un serveur Web ou un serveur FTP vers un autre hôte. Avec NAT, vous n’avez pas à vous soucier des liens rompus ou de la mise à jour des enregistrements DNS où que ce soit. Ajustez simplement le mappage du trafic entrant de votre routeur pour qu’il pointe vers le nouvel hôte interne.
Cette flexibilité s’étend à l’ensemble de votre réseau interne. Seules l’IP du routeur ou un petit nombre d’adresses globales sont visibles de l’extérieur, ce qui permet de réorganiser l’agencement interne sans perturber la connexion externe.
NAT et DHCP fonctionnent ensemble
NAT s’associe naturellement avec DHCP (Dynamic Host Configuration Protocol). Vous pouvez configurer un ensemble d’adresses IP privées non enregistrées (souvent appelées domaine stub) sur votre réseau interne et demander à un serveur DHCP de distribuer ces adresses lorsque les appareils se connectent.
Ce paramètre simplifie la mise à l’échelle. À mesure que votre entreprise se développe et que vous avez besoin de plus d’ordinateurs sur votre réseau, vous n’avez pas besoin de demander davantage de blocs IPv4 globaux à l’IANA (Internet Assigned Numbers Authority). Tout ce que vous avez à faire est d’étendre les plages IP disponibles dans votre configuration DHCP. Le routeur gère la traduction et votre réseau interne s’étend instantanément.
Multihébergement pour la redondance et la vitesse
Alors que les entreprises dépendent de plus en plus d’Internet, s’appuyer sur une seule connexion comporte des risques. Le multihoming (établir une connexion Internet en plusieurs points) devient un élément standard de la stratégie réseau.
Le principal avantage est la redondance. Une panne de connexion n’arrêtera pas votre entreprise de manière catastrophique. Mais la disponibilité n’est pas le seul problème. Le multihébergement permet l’équilibrage de charge. Empêche un lien unique de devenir un goulot d’étranglement en répartissant le trafic sur plusieurs connexions. Cette optimisation réduit la latence pour les utilisateurs utilisant des ressources externes et améliore les performances globales.
Comment BGP achemine le trafic
Les réseaux multihébergement se connectent généralement à plusieurs fournisseurs d’accès Internet (FAI) différents. Chaque FAI attribue sa propre adresse ou plage IP. Les routeurs gèrent ces différentes connexions à l’aide du Border Gateway Protocol (BGP), un composant essentiel de la suite TCP/IP.
Dans cette configuration, le routeur fait office d’agent de la circulation.
* Utilise IBGP (Internal Border Gateway Protocol) du côté du domaine stub pour gérer les politiques de routage internes.
* Communique avec les routeurs d’autres FAI en utilisant EBGP (External Border Gateway Protocol).
Le basculement est automatique. Lorsqu’un routeur détecte que la liaison FAI est en panne, il achemine immédiatement toutes les données via les routeurs actifs restants. Cela se produit sans intervention humaine et permet au réseau de fonctionner.
Mise à l’échelle avec NAT dans un environnement multi-fournisseurs
NAT joue un rôle clé en facilitant le routage évolutif dans ces configurations multi-fournisseurs complexes. En séparant les adresses internes des adresses externes, NAT permet au réseau de s’adapter aux différentes exigences des FAI sans révéler les détails de la topologie interne. Pour des stratégies techniques plus détaillées, des ressources telles que le Guide Cisco Enterprise Multihoming fournissent des chemins de mise en œuvre détaillés.
FAQ sur la traduction d’adresses réseau (NAT)
Qu’est-ce que la traduction d’adresses réseau ?
NAT est une méthode de mappage qui permet aux serveurs et hôtes locaux d’accéder à Internet. Prenez plusieurs adresses IP privées locales, connectez-les à une adresse IP publique mondiale et envoyez-les via votre routeur.
Le NAT affecte-t-il la vitesse d’Internet ?
impact minime. Si vous disposez d’un routeur assez moderne, les performances sont à peine perceptibles. Dans la plupart des cas, le processus de traduction est accéléré par le matériel.
Quels sont les avantages de l’utilisation de NAT ?
En plus de la sécurité, NAT vous permet de réutiliser gratuitement de nombreuses adresses IP privées. Les adresses IP externes et internes sont masquées sur l’Internet public. De plus, connectez plusieurs hôtes internes via seulement quelques adresses IP externes, économisant ainsi de la mémoire et des coûts de configuration.
Quelle est la différence entre NAT et PAT ?
NAT signifie Traduction d’adresses réseau. PAT signifie Port Address Translation (également connu sous le nom de surcharge NAT). Les deux convertissent les adresses IP privées en adresses IP publiques pour économiser de l’espace. La principale différence est que PAT utilise des numéros de port pour distinguer plusieurs périphériques internes partageant une seule adresse IP publique, tandis que le NAT traditionnel effectue généralement un mappage un-à-un ou un-à-plusieurs et ne fait pas de distinction entre les ports.
Combien de types NAT existe-t-il ?
Il se présente sous plusieurs formes, chacune répondant à des besoins différents.
* NAT statique : Mappage un à un strict des adresses IP non enregistrées vers les adresses IP enregistrées.
* NAT dynamique : Fait correspondre les adresses IP non enregistrées avec les adresses IP enregistrées dans un pool (groupe) d’adresses disponibles.
* Surcharge (PAT) : surcharge plusieurs adresses IP non enregistrées en une seule adresse IP enregistrée en utilisant différents numéros de port.
* Chevauchement : Cela se produit lorsque l’adresse IP d’un appareil sur un réseau partagé entre en conflit avec un appareil sur Internet (réseau externe) et nécessite la résolution de règles de traduction complexes.
Informations détaillées
Pour plus d’informations sur l’architecture d’entreprise et les configurations de routage avancées, consultez les ressources liées sur les pages suivantes. Le paysage de la connectivité est en constante évolution et comprendre comment ces protocoles interagissent est essentiel pour maintenir votre système en ligne.