Você provavelmente está lendo isso agora em um dispositivo conectado à web. Nesse caso, você pode estar usando a Tradução de Endereço de Rede (NAT). Isso acontece em segundo plano. Você pode nem saber que isso existe.
A internet é enorme. Atualmente, o número estimado de usuários ativos é superior a 5,35 bilhões. Isso é muita gente. Tem muitos dispositivos. Esse aumento está diretamente relacionado à importância do NAT para você. Isto é mais do que apenas uma nota de rodapé técnica. Este é o mecanismo que mantém a web funcionando para bilhões de usuários.
Crise de esgotamento de endereço IP
Cada computador que se comunica com outro computador na Internet requer uma identidade. Este é o endereço IP. Abreviatura de Protocolo de Internet. Pense nisso como um endereço numérico. Isso informa à web exatamente para onde enviar os dados.
Quando o IP foi projetado pela primeira vez, os engenheiros pensaram que havia muito espaço. Eles contaram 4.294.967.296 endereços únicos. É $2^{32}$. Parece infinito.
Isto não é suficiente.
Seu intervalo real de endereços públicos é menor. O número é de 3,2 a 3,3 bilhões. Por que? Isso ocorre porque os endereços são divididos em categorias. Alguns são reservados para multicast. Os outros ficam para teste. O crescimento explosivo da web doméstica e da infraestrutura empresarial consumiu a oferta. Os IDs públicos individuais acabaram.
A solução óbvia é reformatar o endereço. Este é o IPv6. Mais endereços são permitidos. No entanto, a implementação tem sido lenta. Requer mudanças em toda a infraestrutura global. Isso levará anos.
Como o NAT resolve essa escassez?
É aqui que o NAT entra em jogo. Em particular, a RFC 1631 define esta abordagem.
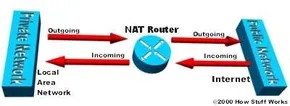
Um dispositivo (geralmente um roteador) atua como agente. Ele fica entre a Internet pública e uma web local privada. Seu roteador tem um IP público. Laptops, telefones celulares e TVs inteligentes, não. Eles usam endereços IP privados. O roteador converte entre os dois.
Apenas um endereço IP exclusivo pode representar um grupo inteiro de computadores. Isso resolve a falta de um endereço IP público. Mas isso é apenas metade da história.
Analogia da recepcionista de escritório
A Cisco inventou esse conceito. A maneira mais fácil de entender como funciona o NAT é por analogia.
Imagine um grande edifício de escritórios. Você é um funcionário interno. Você tem instruções para a recepcionista. Não transfira chamadas para mim, a menos que eu concorde.
Em seguida, ligue para seu cliente potencial. Deixe um recado. Diga à recepcionista: “Estou esperando uma ligação desta pessoa”. Você dá a ela a informação exata.
O cliente liga para o número principal do prédio. Era o único número que ele conhecia. Ela pergunta por você. A recepcionista verifica a tabela de consulta. Esta tabela corresponde ao seu nome com a sua extensão. Ela lembra que você solicitou esta ligação. Ele orienta o cliente.
Sem esta tabela de pesquisa e esta permissão, o cliente será bloqueado ou perdido. O NAT faz exatamente isso para pacotes de dados.
O mecanismo por trás da tradução
O NAT atua como um porteiro. Ele fica entre a sua web interna e o resto do mundo. Pode ser um firewall, roteador ou computador configurado para lidar com seu tráfego.
Ela se manifesta de muitas maneiras diferentes. Funciona de diferentes maneiras dependendo da sua configuração e das suas necessidades de segurança ou simplicidade. As funções básicas permanecem inalteradas. Ele mapeia endereços privados internos com um único ID público. Controla o fluxo de dados para que webs externos não precisem conhecer o layout interno do sistema local.
Esta configuração não aborda apenas a conservação. Acrescenta uma camada de obscuridade. Pessoas externas veem o endereço IP do seu roteador, não o endereço IP do seu dispositivo pessoal. Este é um benefício de segurança. O principal motivo ainda é o esgotamento dos endereços IPv4.
A tecnologia amadureceu. É padrão em quase todos os roteadores de consumo vendidos atualmente. Depois de entender isso, você verá por que pode conectar cinco dispositivos a uma web Wi-Fi usando apenas um endereço IP público. Esta é uma solução inteligente para o problema que criamos ao crescermos rápido demais.
NAT estático: ponte um para um
NAT estático é equivalente a uma linha direta. Mapear exatamente um endereço IP privado não registrado para um endereço IP público registrado. Sem compartilhamento. Nenhuma confusão de portos. É apenas um túnel direto entre o mundo exterior e um dispositivo interno específico.
Por que isso é importante? Porque em alguns casos você precisa de um dispositivo que possa ser acessado via Internet. Um servidor web. Um servidor de jogo. Um ponto de acesso remoto seguro. NAT estático é uma ferramenta padrão para hospedar conteúdo que clientes externos precisam encontrar.
Isso funciona criando uma entrada permanente na tabela NAT. Quando um pacote externo chega em um IP público, o roteador procura o IP privado correspondente e encaminha o tráfego. Quando o dispositivo responde, acontece o oposto. O IP de origem é alterado novamente antes de entrar no circuito.
Isto não é dinâmico. Os mapeamentos permanecem inalterados. Não há data de validade. Ele fica lá e espera.
“O NAT estático é especialmente útil quando você deseja acessar um dispositivo de fora da rede.”
Essa permanência traz uma compensação. Um IP público é necessário para qualquer servidor interno que exija acesso de entrada. Se você estiver executando três serviços públicos, precisará de três entradas NAT estáticas e três IPs públicos. Isso pode esgotar rapidamente o pool de endereços.
Compare isso com o PAT (Port Address Translation), onde dezenas de dispositivos internos compartilham um IP público. PAT é eficiente. O NAT estático é transparente.
A palavra-chave aqui é transparência. Os clientes externos veem os dispositivos internos como se estivessem diretamente na Internet. A depuração não tem a complexidade do mapeamento de portas. Não há “por que não consigo me conectar?” Momentos causados por configuração incorreta da porta. IP é uma identidade. Não é mentira.
Isso facilita a solução de problemas. Se algo der errado, você saberá exatamente qual dispositivo está envolvido. Não há necessidade de adivinhar com base no número da porta. Estou executando ping em um IP público e me comunicando com um dispositivo privado.
No entanto, isto não é adequado para todas as situações. Você não configura NAT estático para seu laptop. Não é necessário para clientes de e-mail ou navegação normal. Eles não precisam de conexões de entrada locais. Usar NAT estático para tráfego geral é redundante e representa um risco à segurança.
É para os servidores. Aqueles que gritam: “Encontre-me”.
A configuração é simples, mas rígida. Defina um endereço local interno (IP privado). Especifique seu endereço global interno (IP público). Você os amarra. É isso. As regras de firewall ainda serão aplicadas, mas a conversão em si não ficará visível para os usuários finais.
Também há uma implicação sutil de segurança. Não esconde o dispositivo, mas o isola. Você também pode restringir quem pode acessar esse IP público. No entanto, o mecanismo de tradução em si não adiciona uma camada de obscuridade. Se quiser ocultá-lo, você pode usar PAT ou um proxy. Se a acessibilidade for necessária, você poderá usar NAT estático.
Esta é uma ferramenta especial. Não é toda a sua caixa de ferramentas. Porém, se você deseja uma linha direta, este é o único caminho.
O NAT estático é rigoroso. Este é um bloqueio 1:1. Mas o mundo real está uma bagunça. A maioria das redes não possui endereços IP públicos suficientes para todos os dispositivos. É por isso que usamos NAT dinâmico. Não está consertado. É uma porta giratória.
Os dispositivos na rede começam com um endereço IP privado e não registrado. Ele quer falar com o mundo exterior. Os roteadores não atribuem endereços públicos permanentes. Em vez disso, ele escolhe um dos endereços IP registrados. Pense nisso como estacionar um carro alugado. Você dirige um carro (IP). Você é quem dirige. Envie de volta. A próxima pessoa entra no próximo veículo.
Este mapeamento só existe enquanto a sessão está ativa. Se a conexão for perdida, o IP público será retornado ao pool. É gratuito para todos os outros. Isso salvará seu endereço. Isso funciona bem. No entanto, é limitado pelo tamanho da piscina. Quando acabar, a próxima solicitação falhará.
Quando um IP não é suficiente: Digite Overloading
E se eu tiver 50 dispositivos e apenas um endereço IP público? Não posso ter 50 carros na minha garagem. Isso significa quebrar as regras das redes tradicionais. Comece a usar a porta.
Isso é sobrecarga.
Também chamado de PAT (Port Address Translation). ou endereço IP único NAT. ou NAT de multiplexação em nível de porta. Escolha o seu veneno. O conceito é o mesmo. Combine vários endereços IP privados em um endereço IP público. como? Use portas de origem exclusivas para cada conexão.
O laptop cumprimenta o servidor web. Use a porta 49152. A área de trabalho cumprimenta o mesmo servidor. Use a porta 49153. O roteador se lembra disso. Marque cada pacote com um endereço IP interno e uma porta. Quando a resposta é retornada, o roteador verifica o número da porta. Saiba exatamente a qual dispositivo interno seus dados pertencem.
A sobrecarga não é a única solução. É por isso que a maioria das conexões de Internet domésticas e de pequenas empresas funcionam bem.
Sem a reutilização de portas, a Internet teria entrado em colapso sob o peso do endereçamento privado anos atrás. Crie sub-redes virtuais emprestando estruturas de cabeçalho TCP/UDP. Isto é muito inteligente. é necessário. Está em todo lugar.
Por que isso é importante para usuários comuns
Você pode não ver isso acontecendo. Basta ligar o computador. Você está navegando na web. funciona. No entanto, se você já experimentou uma queda de conexão porque seu roteador ficou sem sessões, você atingiu seu limite de NAT. Pior ainda é a limitação de portas disponíveis.
Um endereço IP possui 65.535 portas. Para a maioria, isso é suficiente. Mas e os roteadores usados com frequência? Nem tanto. Se você estiver baixando arquivos grandes, fazendo streaming de vídeo em 4K e usando um servidor doméstico ao mesmo tempo, essas portas podem se esgotar rapidamente.
O NAT dinâmico oferece flexibilidade. A sobrecarga aumenta a escala. Juntos, eles ocultam a interferência da rede privada na Internet pública. O que o mundo exterior vê é IP. Existem dezenas de mundos internos dentro de você.
troca? Complexidade. Os diagnósticos ficam mais difíceis. Se algo der errado, você não poderá simplesmente olhar o endereço IP público. Você precisa seguir o mapeamento da porta. Esta é a camada de abstração. Útil, mas opaco.
Não importa se
Lidar com conflitos de endereço para sobreposição de NAT
A maioria das redes não apresenta esse problema. Eles apenas pegaram um bloco de IPs públicos e pronto. No entanto, se a sua rede interna usa um intervalo que “já existe” na Internet (por exemplo, você usa 192.168.1.0/24 internamente, mas o intervalo está atribuído a outra empresa em outro lugar), surge um conflito. O roteador não pode enviar pacotes contendo esses IPs de origem para fora da rede. Os provedores upstream podem descartá-los ou desviá-los.
Portanto, o roteador deve intervir. Ele precisa manter uma tabela de pesquisa. Cada vez que um dispositivo na sua rede tenta se comunicar com o mundo exterior, o seu roteador intercepta os pacotes. Ele troca o endereço privado “interno” pelo seu endereço IP público registrado exclusivo. É bastante simples. Mas espere. Não é apenas tráfego de saída.
Se a “outra” rede (aquela com a qual você acidentalmente compartilhou o espaço de endereço) tentar entrar em contato com você, seu roteador deverá fazer a tradução reversa. Pegue o endereço registrado “externo” e mapeie-o de volta ao seu endereço de rede privada. Essa tradução bidirecional configura uma configuração NAT de endereços IP sobrepostos.
Existem duas maneiras principais de lidar com essa situação complicada. O NAT estático funciona quando o mapeamento é corrigido. Dizemos ao roteador: “Se você vir o IP X do lado de fora, envie-o para o IP Y do lado de dentro”. É rígido. Previsível. No entanto, não é escalável. Gerenciar entradas estáticas torna-se um pesadelo quando você tem um grande número de intervalos conflitantes.
Outra opção é o NAT dinâmico, frequentemente usado em conjunto com o DNS. Aqui, o roteador atribui dinamicamente o endereço IP público disponível de um pool. O DNS resolve a confusão garantindo que a lógica de tradução funcione mesmo se um host interno tentar acessar a rede externa com um nome “errado” (mas sobreposto). É muito confuso. É complexo. Mas se a identidade da sua rede entrar em conflito com a de outra pessoa, é a única maneira de manter a conexão ativa.
Descrição do esboço do domínio
A maioria das redes internas são apenas LANs. Essa configuração é chamada de domínio stub. Use um endereço IP privado. O trânsito permanece dentro de casa. Raramente sai do prédio.
Mas aqui está o problema. Endereços IP internos podem ser registrados. Se não estiver registrado, você enfrentará problemas. Você não pode se comunicar diretamente com o mundo exterior. Requer NAT. Tradução de endereços de rede. Isto é uma ponte. Sem isso, os endereços não registrados ficam presos.
“Computadores com endereços IP não registrados devem usar NAT para se comunicarem com o resto do mundo.”
Agora vamos falar de mecânica. Como exatamente você configura isso? Existem várias maneiras de configurar o NAT. Vejamos essas opções a seguir.
Agradecimentos especiais à Cisco por ajudar a escrever este artigo.
A Tradução de Endereço de Rede (NAT) não é uma configuração única. Esta é uma estratégia de configuração. Você pode ajustá-lo para se adequar à sua infraestrutura. Em uma configuração padrão, o roteador NAT faz o trabalho pesado. Obtenha um endereço IP local não registrado da sua rede privada e substitua-o por um endereço global registrado. Essa troca ocorre quando um dispositivo interno tenta se comunicar com o mundo externo.
Considere sua cota de ISP. Você receberá um conjunto de endereços IP registrados exclusivos. Esses endereços são chamados de endereços “globais internos”. Esta é a face pública da rede. Em uma rede privada, entretanto, você usa um endereço IP privado não registrado. Estes se dividiram em dois grupos. O próprio roteador NAT possui um pequeno conjunto de endereços “locais externos” reservados. Além disso, há também um grande número de endereços “locais internos”. Eles residem no domínio stub, que é a rede interna onde acontece a maior parte do trabalho.
O roteador usa esses endereços locais externos para traduzir os endereços “globais externos” exclusivos de dispositivos públicos. A maioria dos computadores em um domínio stub simplesmente se comunicam entre si. Use esses endereços locais internos. Eles nunca precisam ir a público. Mas e algumas máquinas? Eles são muito falantes. Eles se comunicam com servidores externos. Eles são atribuídos dentro de endereços globais. Eles não exigem tradução. Eles já têm um ingresso público para viajar.
A jornada do pacote no NAT padrão
Quando um computador com endereço local interno se conecta à Internet, ele envia um pacote para um roteador NAT. O roteador não apenas adivinha. Verifique a tabela de roteamento. Tem entrada para o destino? Nesse caso, o dispositivo traduz o pacote. Também cria uma nova entrada na tabela de tradução de endereços. Esta tabela rastreia quem está falando com quem. Se o destino não estiver na tabela, o pacote será descartado. Período.
Após a tradução, o roteador usa o endereço global interno para encaminhar o pacote. um computador na rede pública responde. O endereço de origem desta resposta é um endereço global externo. O destino é um endereço global interno. O roteador NAT procura o IP de destino em sua tabela de tradução. Ele encontra o mapeamento. Converte um endereço global interno de volta em um endereço local interno. Em seguida, ele envia o pacote para o computador certo. Simples.
Conexões de sobrecarga NAT
A sobrecarga de NAT leva a eficiência ainda mais. Ele usa multiplexação, um recurso da pilha TCP/IP. Isso permite que um computador mantenha simultaneamente várias conexões simultâneas com servidores remotos. Como? Usando diferentes portas TCP ou UDP.
O cabeçalho do pacote IP é um contêiner de dados. Ele contém quatro informações importantes:
- Endereço do remetente – o IP do computador que envia os dados. Exemplo: 201.3.83.132
- Porta de origem – O número da porta especificado pelo remetente. Exemplo: porta 1080
- Endereço de destino – o IP do computador receptor. Exemplo: 145.51.18.223
- Porta de Destino – Número da porta que o remetente deseja que o destinatário abra. Exemplo: porta 3021
Os endereços identificam as máquinas. As portas garantem que a conexão seja única. Você pode ter várias conversas com o mesmo servidor se as portas forem diferentes. A combinação desses quatro números define uma conexão TCP/IP.
Os números de porta têm 16 bits. Em teoria, isso dá 65.536 valores possíveis. Na realidade, diferentes fabricantes mapeiam as portas de forma diferente. Um sistema típico pode esperar cerca de 4.000 portas livres. Isso é suficiente para a maioria dos usuários. Mas também destaca a importância da alocação dinâmica.
Tradução dinâmica de endereços de rede
O NAT dinâmico funciona de maneira um pouco diferente de uma configuração estática. Aqui está o detalhamento.
As redes internas (domínios stub) usam endereços IP que não foram atribuídos pela IANA. Eles não são roteáveis. Eles não são únicos em todo o mundo. A empresa configurou um roteador habilitado para NAT usando endereços IP exclusivos fornecidos pela IANA.
Esse processo começa quando um computador em um domínio stub tenta se conectar a um servidor externo, como um site.
- O roteador recebe o pacote de dados.
- Salva o endereço IP não roteável do computador na tabela de tradução.
- Substitua o IP não roteável do remetente pelo primeiro endereço IP exclusivo disponível.
- A tabela mapeia endereços IP privados para endereços IP públicos.
Quando o destino responde, o roteador verifica o endereço de destino. Ele consulta a tabela de tradução. Encontra o IP privado correspondente. Altere o endereço de destino de volta para o endereço não roteável original. Ele envia o pacote para esse computador específico.
Se não houver correspondência na tabela, o pacote será descartado. Este processo se repete enquanto a comunicação continuar. Esta abordagem dinâmica salva um endereço IP público. Não os atribui permanentemente. Ele os pega emprestado da piscina. Quando a sessão termina, o IP volta à rotação.
Como o NAT sobrecarrega as conexões do mapa
A sobrecarga de NAT é mais do que apenas substituir um endereço IP por outro. Ele mapeia conexões individuais para que um IP público possa atender dezenas de dispositivos internos.
Este é o processo. Os computadores em uma rede privada enviam pacotes para servidores externos. Um roteador NAT o intercepta. Os pacotes não são encaminhados imediatamente. Em vez disso, ele registra o endereço IP interno e a porta de origem na tabela de tradução. Em seguida, substitua o IP de origem pelo seu próprio endereço IP público. Uma nova porta de origem também é especificada. Esta nova porta aponta para uma entrada na tabela de tradução.
Quando o servidor externo responde, o pacote chega ao roteador. Os roteadores examinam a porta de destino dos pacotes recebidos. Encontre as entradas correspondentes na tabela. Ele troca o IP público de volta pelo seu IP privado interno. Redefina o número da porta para o número esperado pelo computador original. O pacote chega na máquina certa. Este ciclo se repete para cada pacote subsequente.
O roteador mantém a entrada ativa. O cronômetro é redefinido sempre que o mapeamento é usado. O cronômetro expira se a conexão ficar silenciosa. A entrada desaparece. Outros dispositivos podem usar esta porta.
Visualizando a tradução do domínio stub
Imagine uma rede stub com quatro computadores, todos tentando se conectar à Internet. Todos eles compartilham um endereço IP público 215.37.32.203 no roteador NAT.
Veja como os roteadores usam portas para distingui-los:
- Computador A (
192.168.32.10) se conecta à porta 400. O roteador atribui a ele a porta 1 no endereço IP público. - Computador B (
192.168.32.13) está conectado à porta 50. O roteador fornece a porta 2. - Computador C (
192.168.32.15) usa a porta 3750. O roteador mapeia-o para a porta 3. - Computador D (
192.168.32.18) está conectado à porta 206. O roteador atribui a porta 4.
A rede externa vê todo o tráfego de 215.37.32.203. Eles reconhecem as portas 1, 2, 3 e 4. Endereços privados 192.168.x.x não são vistos. O roteador usa esses números de porta para enviar respostas de volta ao dispositivo interno correto.
Você pode excluir determinados dispositivos deste processo. Configure a lista de acesso. Informe ao seu roteador quais endereços IP estão isentos. Esses computadores ignoram totalmente o NAT. Eles mantêm seu próprio endereço. Todos os outros estão sobrecarregados em um endereço IP público.
O hardware é importante aqui. O número de traduções simultâneas depende da memória DRAM. Cada entrada requer cerca de 160 bytes. Um roteador com 4 MB de DRAM pode lidar com cerca de 26.214 conexões simultâneas. Isso é suficiente para a maioria dos escritórios de pequeno e médio porte.
Por que existem intervalos de IP privados?
Nem todos os endereços IP são iguais. Alguns são públicos. Alguns são privados. A IANA reservou intervalos específicos para uso privado. Eles são definidos na RFC 1918. São chamados de endereços “não registrados”.
As tentativas de rotear o tráfego usando esses endereços na Internet pública falharão. Os roteadores são programados para descartar pacotes com endereços de origem não registrados. Um pacote pode ser enviado para fora da rede, mas o primeiro roteador externo que o pacote atingir será descartado. Isso nunca retornará.
Existem três gamas padrão para uso privado.
- Classe A :
10.0.0.0~10.255.255.255 - Classe B :
172.16.0.0~172.31.255.255 - Classe C :
192.168.0.0~192.168.255.255
Você não precisa escolher um intervalo e cumpri-lo. Você também pode misturá-los. No entanto, esta é uma má prática. Surge um conflito. Se uma sub-rede usar 192.168.1.0 e outra usar 192.168.2.0, combiná-los causará confusão. Atenha-se a um intervalo por design de rede. Mantenha as rotas desobstruídas.
Implicações de segurança do NAT
NAT fornece uma camada de obscuridade. Os scanners externos só podem ver o endereço IP do roteador. Eles não veem o funcionamento interno. Eles não sabem que havia quatro computadores por trás deste endereço.
Este não é um firewall. O conteúdo não é filtrado. Os pacotes não são verificados em busca de malware. Apenas traduz endereços. No entanto, a topologia interna está oculta. Isso é alguma coisa.
Com tantos dispositivos compartilhando um único endereço IP, é difícil gerenciar. Verifique a tabela de tradução para solução de problemas. Você precisa saber quais portas estão atribuídas a quais usuários. Se seus usuários estão reclamando de velocidades lentas, você pode verificar se suas entradas de tradução estão desatualizadas ou se a porta está esgotada.
O perímetro de segurança é o roteador. Se o dispositivo NAT estiver comprometido, todo o domínio stub será comprometido. Todas as traduções são exibidas. Todas as conexões podem ser manipuladas.
Existe uma compensação. Você pode economizar em endereços IP. Você obtém furtividade básica. No entanto, você perde visibilidade detalhada do tráfego de dispositivos individuais. O roteador se torna o único ponto de falha e o único ponto de observação.
O que isso significa para você? As redes são difíceis de mapear externamente, mas mais difíceis de depurar internamente. Você tem que confiar na tabela de tradução. Você tem que confiar no cronômetro. Você também deve esperar que a DRAM não fique cheia antes do término da conexão.
O NAT dinâmico faz mais do que apenas embaralhar endereços IP. Ele constrói silenciosamente um firewall entre sua rede interna e o mundo externo. Ou entre a rede interna e a Internet. As regras são simples. O NAT permite apenas conexões originadas do domínio stub.
Basicamente, isso significa que os computadores em redes externas não podem se conectar ao seu computador. A menos que seu computador tenha iniciado o contato. Você pode navegar na Internet. Você pode se conectar ao site. Você pode baixar o arquivo. No entanto, ninguém mais pode acessar seu endereço IP. Eles não podem usá-lo para se conectar a uma porta do seu computador.
No entanto, existem exceções. O NAT estático (também conhecido como mapeamento de tráfego de entrada) é necessário em determinadas situações. Isso permite que dispositivos externos estabeleçam conexões com computadores no domínio stub. O NAT estático é necessário se você quiser passar de um endereço IP global interno para um endereço IP local interno específico. Ele permite a conexão do seu servidor web.
Filtre e registre o tráfego
Alguns roteadores NAT oferecem filtragem extensa. Eles também registram tráfego. A filtragem permite que as empresas controlem quais tipos de sites os funcionários acessam online. Isso os impede de ver material questionável. Você pode criar arquivos de log usando logs de tráfego. Ele registra quais sites são visitados. A partir daí você pode criar diferentes relatórios.
Como o NAT difere de um proxy?
Às vezes, NAT é confundido com proxy. Mas também existem diferenças. O NAT é transparente para os computadores de origem e de destino. Nenhum deles percebe que se trata de um terceiro dispositivo. Os proxies não são transparentes.
O computador remetente sabe que está fazendo uma solicitação a um servidor proxy. Deve ser configurado para executar esta função. O computador de destino identifica o proxy como o computador de origem. Ele lida diretamente com o proxy.
Os proxies normalmente operam na camada 4 (transporte) ou superior, enquanto o NAT é um protocolo da camada 3 (rede).
Na maioria dos casos, operar em um nível mais alto tornará o proxy mais lento que o dispositivo NAT.
Os benefícios reais da tradução de endereços de rede vão além de apenas salvar endereços IP. A dificuldade de gerenciamento de rede é bastante reduzida. Considere uma situação em que você precisa mover um servidor web ou servidor FTP para outro host. Com o NAT, você não precisa se preocupar com links quebrados ou atualização de registros DNS em qualquer lugar. Basta ajustar o mapeamento do tráfego de entrada do seu roteador para apontar para o novo host interno.
Essa flexibilidade se estende a toda a sua rede interna. Apenas o IP do roteador ou um pequeno número de endereços globais são visíveis do lado de fora, permitindo reorganizar o layout interno sem interromper a conexão externa.
NAT e DHCP trabalham juntos
O NAT emparelha naturalmente com o DHCP (Dynamic Host Configuration Protocol). Você pode configurar um conjunto de endereços IP privados não registrados (geralmente chamados de domínio stub) em sua rede interna e fazer com que um servidor DHCP distribua esses endereços quando os dispositivos se conectarem.
Essa configuração simplifica o dimensionamento. À medida que sua empresa cresce e você precisa de mais computadores em sua rede, você não precisa solicitar mais blocos IPv4 globais à Autoridade para Atribuição de Números da Internet (IANA). Tudo o que você precisa fazer é expandir os intervalos de IP disponíveis na sua configuração DHCP. O roteador cuida da tradução e sua rede interna se expande instantaneamente.
Multihoming para redundância e velocidade
À medida que as empresas se tornam cada vez mais dependentes da Internet, depender de uma única ligação traz consigo riscos. Multihoming (estabelecimento de uma ligação à Internet em vários pontos) está a tornar-se uma parte padrão da estratégia de rede.
A principal vantagem é a redundância. Uma falha de conexão não causará uma paralisação catastrófica do seu negócio. Mas o tempo de atividade não é o único problema. Multihoming permite balanceamento de carga. Evita que um único link se torne um gargalo, distribuindo o tráfego por diversas conexões. Essa otimização reduz a latência para usuários que utilizam recursos externos e melhora o desempenho geral.
Como o BGP roteia o tráfego
As redes multihoming geralmente se conectam a vários provedores de serviços de Internet (ISPs) diferentes. Cada ISP atribui seu próprio endereço ou intervalo IP. Os roteadores gerenciam essas diferentes conexões usando o Border Gateway Protocol (BGP), um componente central do conjunto TCP/IP.
Nesta configuração, o roteador atua como policial de trânsito.
* Usa IBGP (Internal Border Gateway Protocol) no lado do domínio stub para gerenciar políticas de roteamento interno.
* Comunica-se com roteadores de outros ISPs usando EBGP (External Border Gateway Protocol).
O failover é automático. Quando um roteador detecta que o link do ISP está inativo, ele roteia imediatamente todos os dados pelos roteadores ativos restantes. Isso acontece sem intervenção humana e mantém a rede funcionando.
Dimensionamento com NAT em um ambiente de vários provedores
O NAT desempenha um papel fundamental na facilitação do roteamento escalável nessas configurações complexas de vários provedores. Ao separar os endereços internos dos endereços externos, o NAT permite que a rede se adapte aos diferentes requisitos do ISP sem revelar detalhes da topologia interna. Para estratégias técnicas mais detalhadas, recursos como o Cisco Enterprise Multihoming Guide fornecem caminhos de implementação detalhados.
Perguntas frequentes sobre tradução de endereços de rede (NAT)
O que é tradução de endereços de rede?
NAT é um método de mapeamento que permite que servidores e hosts locais acessem a Internet. Pegue vários endereços IP privados locais, conecte-os a um endereço IP público global e envie-os através do seu roteador.
O NAT afeta a velocidade da Internet?
impacto mínimo. Se você tiver um roteador bastante moderno, o desempenho será quase imperceptível. Na maioria dos casos, o processo de tradução é acelerado por hardware.
Quais são os benefícios de usar NAT?
Além da segurança, o NAT permite reutilizar gratuitamente vários endereços IP privados. Os endereços IP externos e internos ficam ocultos na Internet pública. Além disso, conecte vários hosts internos por meio de apenas alguns endereços IP externos, economizando memória e custos de configuração.
Qual é a diferença entre NAT e PAT?
NAT significa Tradução de Endereço de Rede. PAT significa Port Address Translation (também conhecido como NAT Overload). Ambos convertem endereços IP privados em endereços IP públicos para economizar espaço. A principal diferença é que o PAT usa números de porta para distinguir entre vários dispositivos internos que compartilham um único endereço IP público, enquanto o NAT tradicional normalmente faz um mapeamento um para um ou um para muitos e não distingue entre portas.
Quantos tipos de NAT existem?
Ele vem em vários formatos, cada um atendendo a necessidades diferentes.
* NAT estático: Mapeamento individual estrito de endereços IP não registrados para endereços IP registrados.
* NAT dinâmico: Corresponde endereços IP não registrados com endereços IP registrados em um pool (grupo) de endereços disponíveis.
* Sobrecarga (PAT): Sobrecarrega vários endereços IP não registrados em um endereço IP registrado usando números de porta diferentes.
* Sobreposição: Isso ocorre quando o endereço IP de um dispositivo em uma rede compartilhada entra em conflito com um dispositivo na Internet (rede externa) e requer a resolução de regras de tradução complexas.
Informações detalhadas
Para obter mais informações sobre arquitetura empresarial e configurações de roteamento avançadas, consulte os recursos vinculados nas páginas a seguir. O cenário de conectividade está em constante mudança, e compreender como esses protocolos interagem é fundamental para manter seu sistema on-line.